La prevención es grande, la IA es aún mayor

Cientos de expertos, analistas y tomadores de decisiones en ciberseguridad se reunieron a principios de este mes para Mundo ESET 2024una conferencia que mostró la visión y los avances tecnológicos de la empresa y contó con una serie de charlas interesantes sobre las últimas tendencias en ciberseguridad y más.
Los temas abarcaron toda la gama, pero es seguro decir que los temas que más resonaron fueron los innovadores de ESET. investigación de amenazas y perspectivas sobre la inteligencia artificial (IA). Ahora echemos un vistazo rápido a algunas sesiones que cubrieron el tema que está en boca de todos en este momento: la IA.
Volver a lo básico
Primero, Juraj Malcho, Director de Tecnología (CTO) de ESET, brindó una descripción general de la situación y su evaluación de los desafíos y oportunidades clave que ofrece la IA. Pero no se detuvo allí, sino que continuó buscando respuestas a algunas de las preguntas fundamentales que rodean a la IA, incluida «¿Es tan revolucionaria como se dice?»
Las iteraciones actuales de la tecnología de IA consisten principalmente en grandes modelos de lenguaje (LLM) y varios asistentes digitales que hacen que la tecnología parezca muy realista. Sin embargo, todavía son bastante limitados y debemos definir exactamente cómo queremos utilizar la tecnología para fortalecer nuestros propios procesos, incluido su uso en ciberseguridad.
Por ejemplo, la IA puede simplificar la ciberdefensa al deconstruir ataques complejos y reducir los requisitos de recursos. De esta manera, mejora las funciones de seguridad de los departamentos de TI que carecen de personal suficiente.
Desmitificando la IA
JaninaANOellakDirector de Inteligencia Artificial de ESET, y Philippe MazAnorteGerente Senior de Detección Avanzada de Amenazas e IA en ESET, luego presentó una mirada integral al mundo de la IA y el aprendizaje automático, explorando sus raíces y diferenciadores.
Señor mamázan mostró cómo se basan esencialmente en la biología humana, con las redes de IA imitando algunos aspectos de cómo funcionan las neuronas biológicas para crear redes neuronales artificiales con diferentes parámetros. Cuanto más compleja es la red, mayor es su poder predictivo, lo que lleva a avances observados en asistentes digitales como Alexa y LLM como ChatGPT o Claude.
Más tarde, el Sr. MazAn enfatizó que la utilidad de los modelos de IA puede disminuir a medida que aumenta la complejidad. A medida que nos acercamos a la replicación del cerebro humano, el creciente número de parámetros requiere un refinamiento exhaustivo. Este proceso requiere supervisión humana para monitorear y optimizar constantemente las operaciones del modelo.
De hecho, a veces los modelos más delgados son mejores. Sr. MazAn describe cómo el uso riguroso de las capacidades internas de IA de ESET da como resultado una detección de amenazas más rápida y precisa, satisfaciendo la necesidad de respuestas rápidas y precisas a todo tipo de amenazas.
También se hizo eco del Sr. Malcho al resaltar algunas de las limitaciones que conllevan los modelos de lenguajes grandes (LLM). Estos modelos funcionan sobre la base de predicciones y contienen conexiones de significado que pueden confundirse fácilmente y provocar alucinaciones. En otras palabras: la utilidad de estos modelos es limitada.
Otras limitaciones de la tecnología de IA actual
Además, Jánošík analizó otras limitaciones de la IA moderna:
- Explicabilidad: Los modelos actuales constan de parámetros complejos, lo que dificulta la comprensión de sus procesos de toma de decisiones. A diferencia del cerebro humano, que opera con explicaciones causales, estos modelos operan sobre la base de correlaciones estadísticas que son contraintuitivas para los humanos.
- Transparencia: Los mejores modelos son propietarios (jardines amurallados) y no ofrecen información sobre cómo funcionan. Esta falta de transparencia significa que no hay responsabilidad sobre cómo se configuran estos modelos o sobre los resultados que producen.
- Alucinaciones: Los chatbots de IA generativa a menudo generan información plausible pero incorrecta. Estos modelos pueden irradiar un alto nivel de confianza y al mismo tiempo proporcionar información incorrecta, lo que puede provocar contratiempos e incluso problemas legales, por ejemplo. El chatbot de Air Canada presentó información incorrecta sobre un descuento para un pasajero.
Afortunadamente, los límites también se aplican al uso indebido de la tecnología de inteligencia artificial para actividades maliciosas. Si bien los chatbots pueden formular fácilmente mensajes que suenen plausibles para evitar el phishing o Compromiso en los correos electrónicos comerciales Ataques, no son eso. bien equipado A Crear malware peligroso. Esta limitación se debe a su propensión a “alucinar” (produciendo resultados plausibles pero falsos o ilógicos) y a sus debilidades fundamentales para generar código funcional y lógicamente conectado. Por lo tanto, la creación de malware nuevo y eficaz suele requerir la intervención de un verdadero experto para corregir y perfeccionar el código, lo que hace que el proceso sea más difícil de lo que algunos podrían imaginar.
Por último, como destacó el señor Jánošík, la IA es simplemente otra herramienta que debemos comprender y utilizar de manera responsable.
El ascenso de los clones
En la próxima reunión Jake MooreGlobal Cybersecurity Advisor de ESET, dio una muestra de lo que es posible actualmente con las herramientas adecuadas, desde la clonación de tarjetas RFID y la piratería de sistemas de videovigilancia hasta la creación de deepfakes convincentes, y cómo hacerlo puede poner en riesgo los datos y las finanzas de la empresa.
Entre otras cosas, demostró lo fácil que es comprometer las instalaciones de una empresa utilizando un conocido Dispositivo de piratería copiar tarjetas de identificación de empleados o (¡con permiso!) piratear una cuenta de redes sociales del director ejecutivo de la empresa. Luego usó una herramienta para clonar su imagen, tanto de rostro como de voz, y crear un video deepfake convincente, que luego publicó en una de las cuentas de redes sociales del CEO.
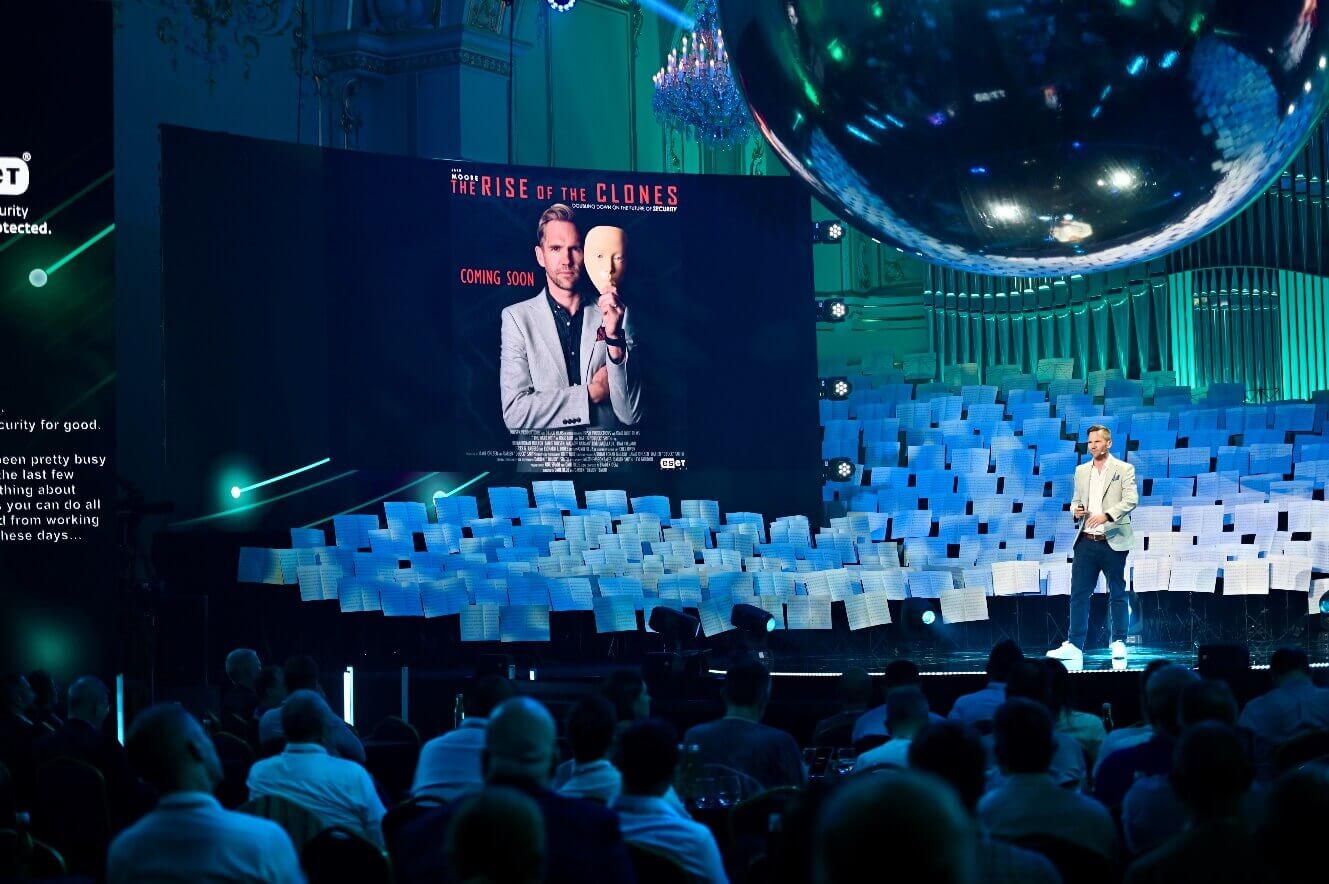
El vídeo – que Si el aspirante a director ejecutivo hubiera anunciado un “desafío” para ir en bicicleta desde el Reino Unido a Australia, alcanzando más de 5.000 visitas, fue tan convincente que la gente empezó a sugerir patrocinios. De hecho, incluso el director financiero de la empresa se dejó engañar por el vídeo y le preguntó al director ejecutivo sobre su futuro paradero. Sólo una persona no se dejó engañar: la hija de 14 años del director ejecutivo.
En tan solo unos pocos pasos, Moore demostró el peligro asociado con la rápida propagación de los deepfakes. De hecho Ver ya no significa creer – Las empresas y las propias personas deben observar de cerca todo lo que encuentran en línea. Y con la llegada de herramientas de inteligencia artificial como Sora, que pueden crear videos basados en unas pocas líneas de entrada, podrían llegar tiempos peligrosos.
Toques finos
La última sesión dedicada a la naturaleza de la IA fue un panel al que asistieron el Sr. Jánošík, el Sr. MazAn y el Sr. Moore y fue dirigida por la Sra. Pavlova. Comenzó con una pregunta sobre el estado actual de la IA, donde los panelistas coincidieron en que los últimos modelos están inundados de muchos parámetros y necesitan un mayor perfeccionamiento.
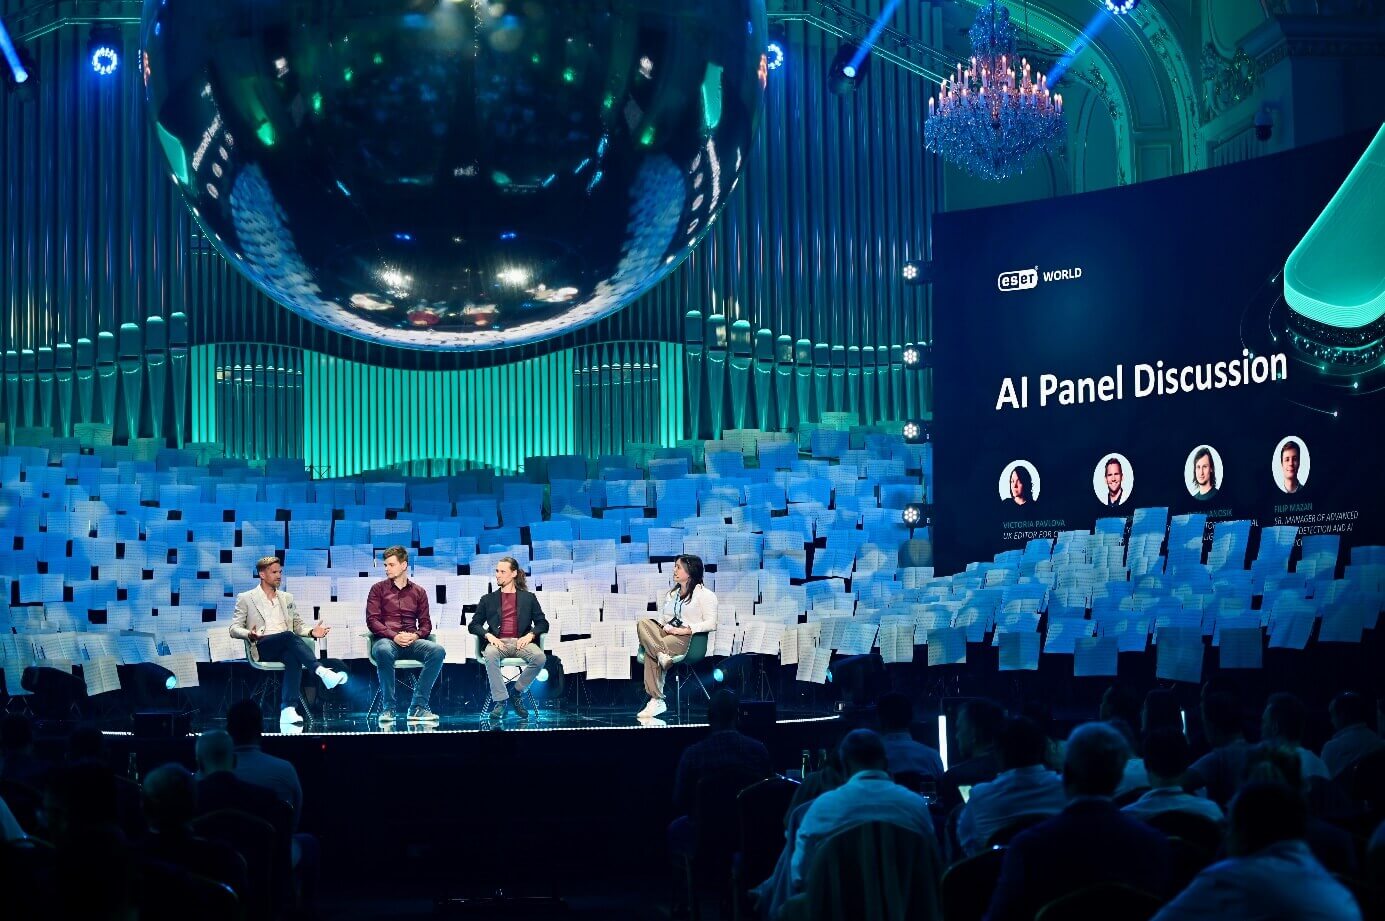
La discusión pasó luego a las amenazas y preocupaciones inmediatas para las empresas. Moore destacó que muchas personas desconocen las capacidades de la IA que podrían ser explotadas por actores maliciosos. Aunque los panelistas coincidieron en que el malware sofisticado generado por IA no representa actualmente una amenaza inmediata, persisten otros peligros, como la generación mejorada de correos electrónicos de phishing y Deepfakes creados utilizando modelos públicosson muy reales.
Además, como destaca el Sr. JánošíkEl mayor peligro reside en el aspecto de privacidad de la IA, dada la cantidad de datos que estos modelos reciben de los usuarios. En la UE, por ejemplo RGPD Y ley de IA Aunque han creado algunas condiciones marco para la protección de datos, esto no es suficiente ya que no son leyes globales.
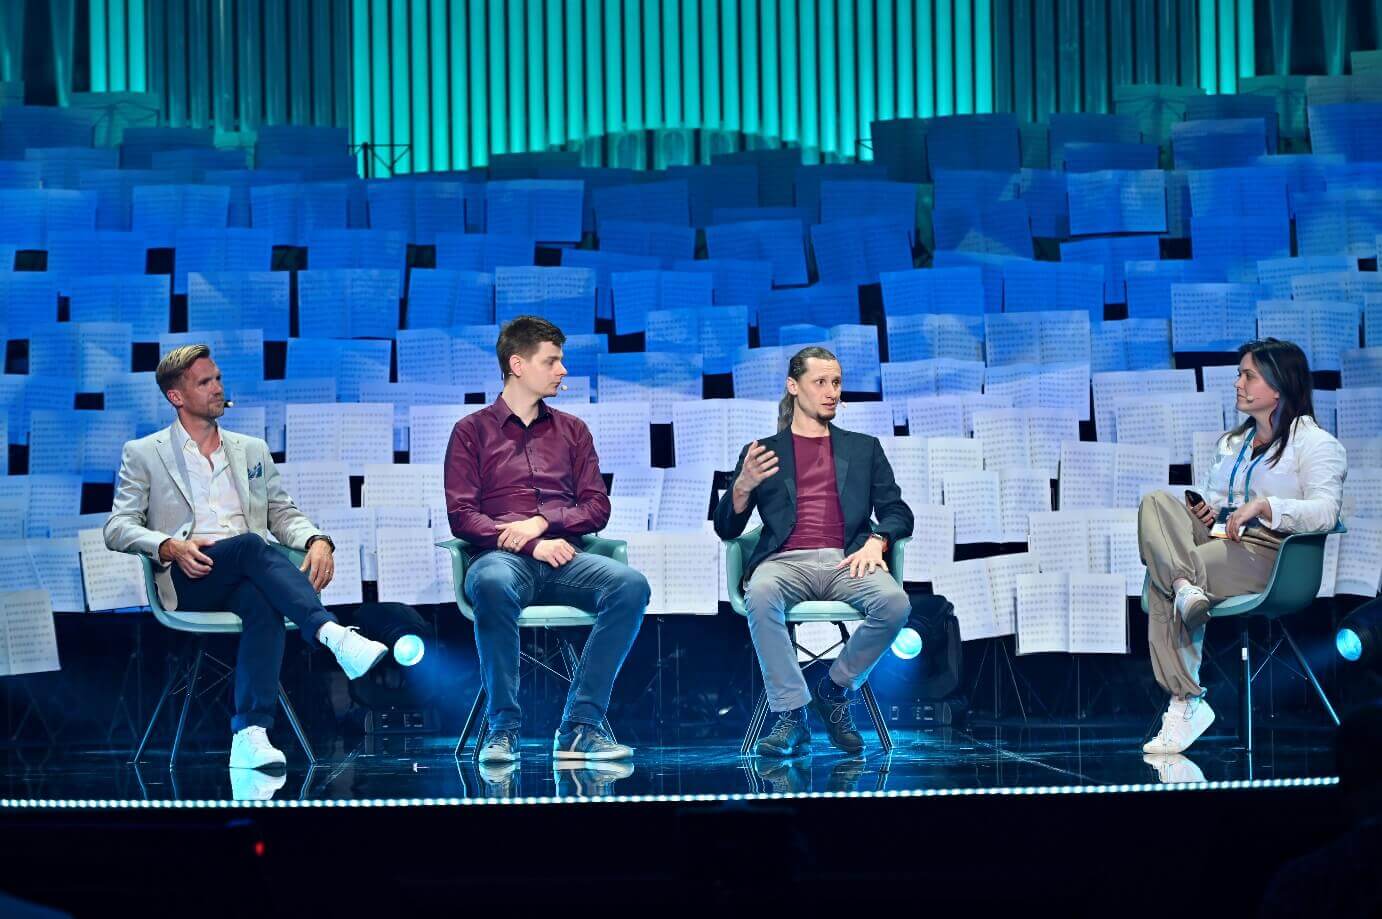
Moore añadió que las empresas deberían asegurarse de que sus datos permanezcan internamente. Las versiones empresariales de modelos generativos pueden ser adecuadas para esto, eliminando la necesidad de depender de versiones (gratuitas) que almacenan datos en servidores externos, lo que podría poner en riesgo datos corporativos confidenciales.
Para abordar las preocupaciones sobre la privacidad, el Sr. MazALas empresas deben comenzar desde cero y aprovechar modelos de código abierto que sean adecuados para casos de uso más simples, como la generación de resúmenes. Sólo si resultan insuficientes las empresas deberían cambiar a soluciones basadas en la nube de otros proveedores.
Señor. Jánošík concluyó señalando que las empresas a menudo pasan por alto las desventajas del uso de la IA: si bien son necesarias directrices para el uso seguro de la IA, el sentido común también contribuye en gran medida a proteger sus datos. Como resumió el Sr. Moore en una respuesta a la pregunta de cómo debería regularse la IA, existe una necesidad urgente de crear conciencia sobre el potencial de la IA, incluido el potencial dañino. Fomentar el pensamiento crítico es crucial para garantizar la seguridad en nuestro mundo cada vez más impulsado por la IA.
Nos llegó este contenido de ciberseguridad de: Welivesecurity (blog ESET sobre amenazas de seguridad informática)
Puedes encontrar la noticia original en el enlace que se encuentra a continuación: https://www.welivesecurity.com/en/cybersecurity/eset-world-2024-big-prevention-bigger-ai/
write a shot sentence in spanish about who ESET, the Cybersecurity company»



