Informe de actividad de ESET APT Q2 2024 – Q3 2024

Investigación de ESET, informes de amenazas
Una descripción general de las actividades de los grupos APT seleccionados estudiados y analizados por ESET Research en el segundo trimestre de 2024 y el tercer trimestre de 2024.

7 de noviembre de 2024
•
,
Leer durante 3 minutos
El Informe de actividad de ESET APT del segundo trimestre de 2024 al tercer trimestre de 2024 resume las actividades notables de grupos selectos de amenazas persistentes avanzadas (APT) documentadas por los investigadores de ESET desde abril de 2024 hasta finales de septiembre de 2024. Los incidentes destacados son representativos del panorama más amplio de amenazas que investigamos durante este período, ilustran tendencias y desarrollos clave y contienen solo una fracción de los datos de inteligencia de ciberseguridad puestos a disposición de los clientes de los informes APT privados de ESET.
Durante el período de observación, observamos una expansión significativa de la orientación al grupo objetivo por parte de la empresa MirrorFace, con sede en China. Normalmente centrado en empresas japonesas, amplió sus actividades a una organización diplomática en la Unión Europea (UE) por primera vez, sin dejar de priorizar sus objetivos japoneses. Además, los grupos APT alineados con China dependen cada vez más de la VPN SoftEther multiplataforma y de código abierto para mantener el acceso a las redes de las víctimas. Descubrimos un uso extensivo de SoftEther VPN por parte de Flax Typhoon, observamos a Webworm pasar de su puerta trasera con todas las funciones al uso del puente SoftEther VPN en computadoras de organizaciones gubernamentales en la UE y descubrimos que los servidores GALLIUM SoftEther VPN en operadores de telecomunicaciones en África.
También hemos observado señales de que grupos alineados con Irán pueden utilizar sus capacidades cibernéticas para apoyar el espionaje diplomático y operaciones potencialmente cinéticas. Estos grupos han comprometido a varias empresas de servicios financieros en África –un continente que es geopolíticamente importante para Irán–; llevó a cabo ciberespionaje contra Irak y Azerbaiyán, países vecinos con los que Irán tiene relaciones complejas; y aumentó su interés en el sector del transporte en Israel. A pesar de este enfoque geográfico aparentemente estrecho, los grupos alineados con Irán mantuvieron su enfoque global, persiguiendo también a enviados diplomáticos en Francia y organizaciones educativas en Estados Unidos.
Los actores de amenazas aliados de Corea del Norte persiguieron persistentemente los objetivos de su régimen, que ha sido acusado por Naciones Unidas y Corea del Sur de robar fondos -tanto monedas tradicionales como criptomonedas- para apoyar sus programas de armas de destrucción masiva. Estos grupos continuaron sus ataques contra empresas aeroespaciales y de defensa en Europa y Estados Unidos, y también apuntaron a desarrolladores de criptomonedas, grupos de expertos y ONG. Uno de esos grupos, Kimsuky, comenzó a abusar de los archivos de Microsoft Management Console, que normalmente utilizan los administradores de sistemas pero que pueden ejecutar cualquier comando de Windows. Además, varios grupos alineados con Corea del Norte abusaron con frecuencia de servicios populares basados en la nube, incluidos Google Drive, Microsoft OneDrive, Dropbox, Yandex Disk, pCloud, GitHub y Bitbucket. Por primera vez, vimos a un grupo APT, en particular ScarCruft, abusando de los servicios en la nube de Zoho.
Hemos descubierto que los grupos de ciberespionaje alineados con Rusia a menudo atacan servidores de correo web como Roundcube y Zimbra, la mayoría de las veces con correos electrónicos de phishing que activan vulnerabilidades XSS conocidas. Además de que Sednit apunta a entidades gubernamentales, académicas y relacionadas con la defensa en todo el mundo, hemos identificado otro grupo alineado con Rusia llamado GreenCube que está robando mensajes de correo electrónico a través de vulnerabilidades XSS en Roundcube. Otros grupos alineados con Rusia continuaron centrándose en Ucrania, y Gamaredon llevó a cabo grandes campañas de phishing mientras revisaba sus herramientas y usaba y abusaba de las aplicaciones de mensajería Telegram y Signal. Sandworm utilizó su nueva puerta trasera de Windows, a la que llamamos WrongSens, y su malware avanzado para Linux: LOADGRIP y BIASBOAT. Además, descubrimos la Operación Texonto, una operación psicológica y de desinformación destinada principalmente a desmoralizar a los ucranianos y también a los disidentes rusos. También analizamos el hackeo y filtración públicos de la Agencia Polaca Antidopaje, que creemos que fue comprometido por un intermediario de acceso inicial que luego compartió el acceso con el grupo FrostyNeighbor APT, alineado con Bielorrusia, la organización detrás de las campañas de desinformación respaldadas por Cyber que son de crucial importancia. importancia para la Alianza del Atlántico Norte. Finalmente, mientras analizamos un exploit encontrado en la naturaleza, descubrimos una vulnerabilidad de ejecución remota de código en WPS Office para Windows. Atribuimos el ataque que explotó el exploit al grupo APT-C-60, aliado de Corea del Sur.
Los productos de ESET detectan las actividades maliciosas descritas en el Informe de actividad de ESET APT del segundo trimestre de 2024 al tercer trimestre de 2024; La inteligencia compartida se basa en gran medida en datos de telemetría patentados de ESET y ha sido verificada por investigadores de ESET.
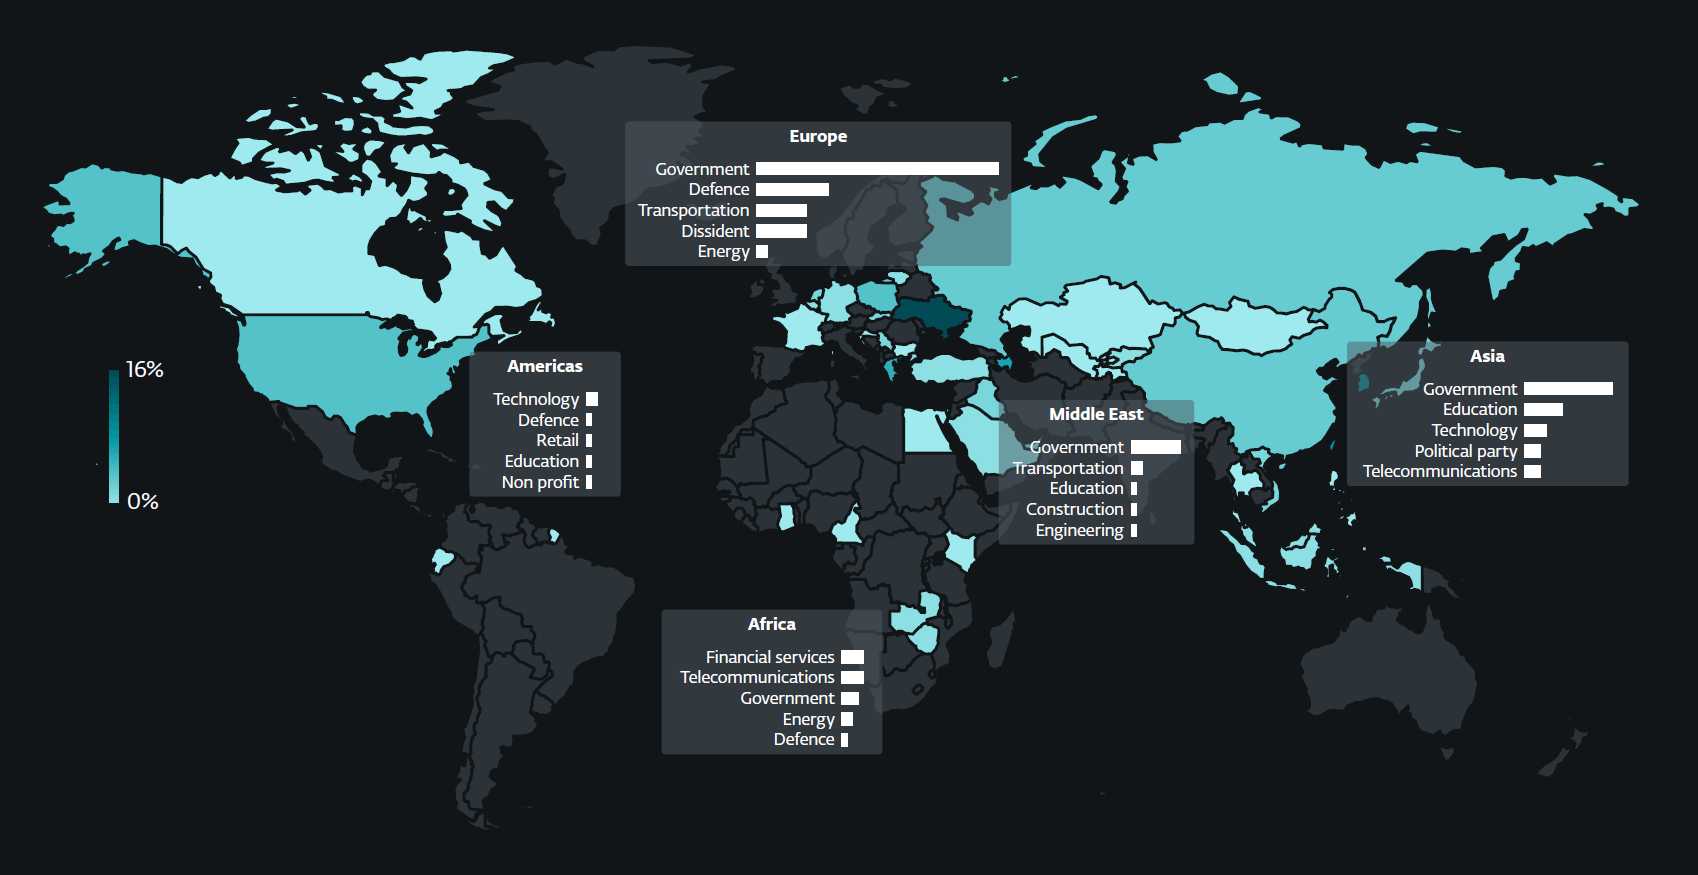
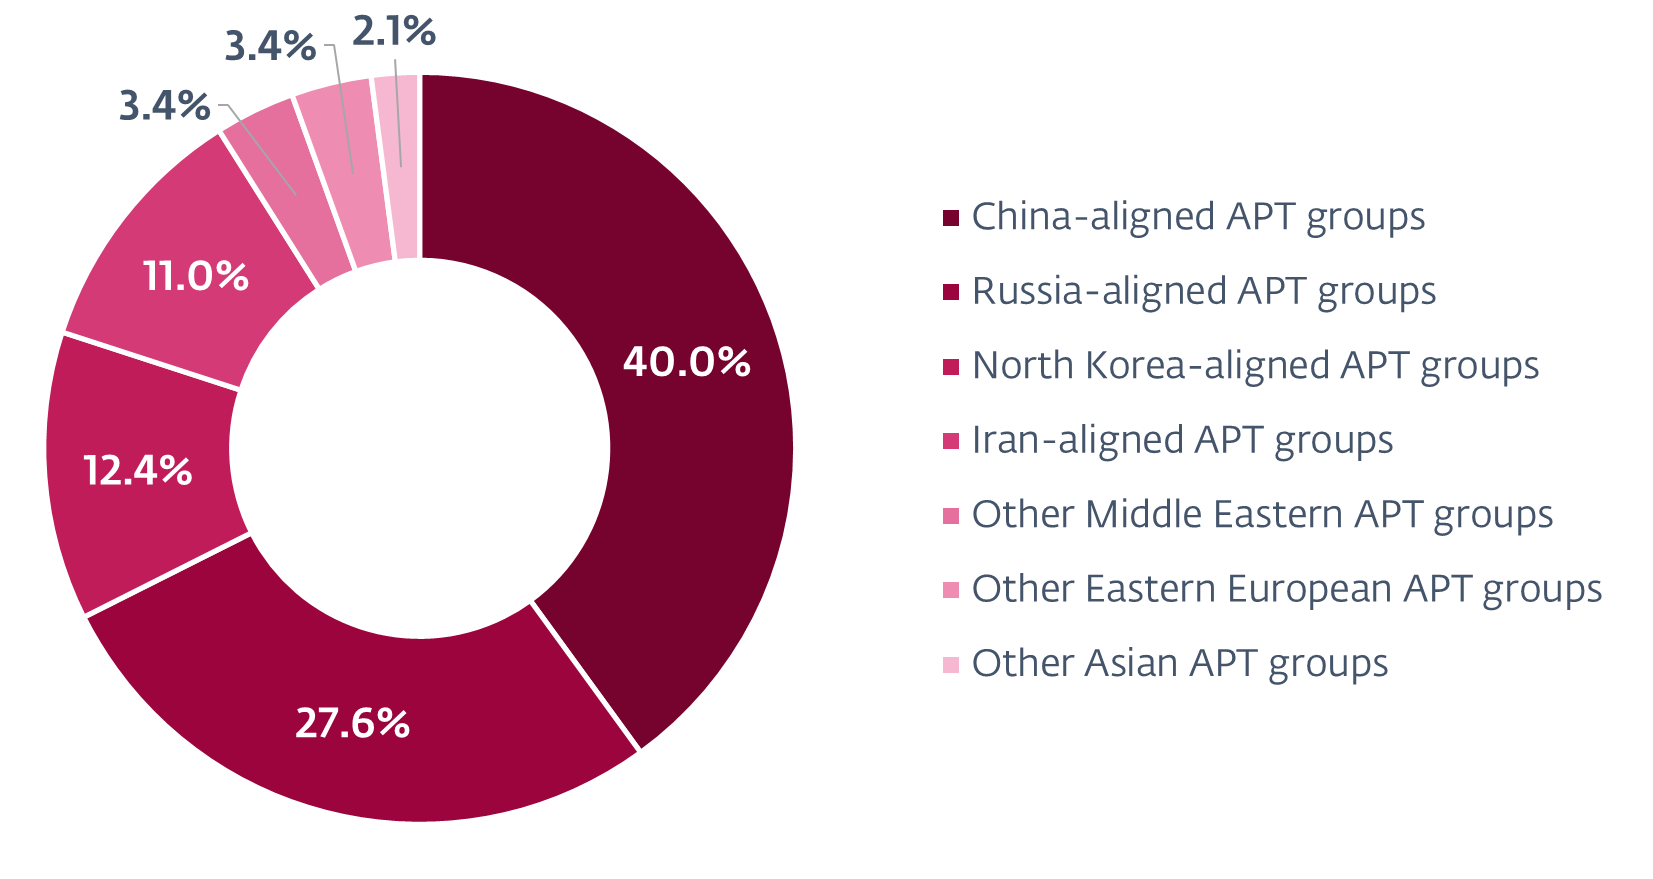
Los informes de actividad de ESET APT contienen solo una fracción de los datos de ciberseguridad proporcionados en ESET APT Reports PREMIUM. Para obtener más información, consulte Inteligencia de amenazas de ESET Sitio web.
Seguir Investigación de ESET en Twitter para obtener actualizaciones periódicas sobre tendencias clave y mayores amenazas.
Hemos recibido este contenido de ciberseguridad de: Welivesecurity (blog de ESET sobre amenazas de seguridad)
Llegarás a la noticia original en el enlace que se encuentra a continuación: https://www.welivesecurity.com/en/eset-research/eset-apt-activity-report-q2-2024-q3-2024/
write a shot sentence in spanish about who ESET, the Cybersecurity company»



