Se está abusando de los anuncios dinámicos de búsqueda de Google para desencadenar una «inundación» de malware.

Un investigador ha descubierto un nuevo método que puede utilizarse para explotar sitios web vulnerables y entregar anuncios maliciosos dirigidos a los usuarios de motores de búsqueda, lo que podría desencadenar un tsunami de malware que puede abrumar por completo a las víctimas.
La clave para esto son los “anuncios de búsqueda dinámica”, una característica en la que Google utiliza el contenido de la página de inicio de un sitio web para vincular anuncios dirigidos a consultas de búsqueda. En una publicación de blog del 30 de octubreJerome Segura, director senior de inteligencia de amenazas de Malwarebytes, describió cómo un atacante utilizó un anuncio de software falso en un sitio web comprometido para explotar esta característica. Dirigido a usuarios de motores de búsqueda.
Y sorprendentemente, todo podría haber sido una coincidencia.
“Creo que el anuncio en sí es algo aleatorio en la forma en que fue creado. El hecho de que la vi”. [in a Google search]»No creo que el actor de la amenaza lo haya planeado siquiera», plantea Segura.
Publicidad maliciosa con anuncios dinámicos de búsqueda
“No vi primero el sitio web, vi primero el anuncio”, recuerda Segura. Buscó palabras clave comunes utilizadas por los piratas informáticos: a menudo anuncios falsos de aplicaciones de oficina, software de supervisión remota, etc. En este caso, la palabra clave era «PyCharm», el entorno de desarrollo para la programación en Python.
La búsqueda arrojó el siguiente resultado patrocinado:
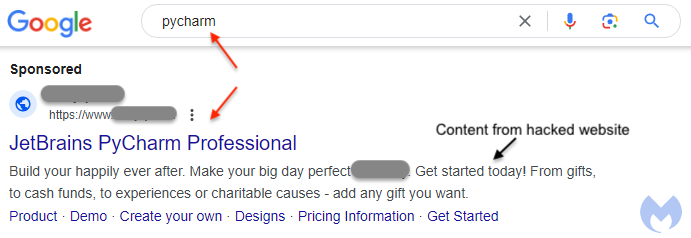
Si bien el titular coincidía con su búsqueda, el recorte parecía provenir de un sitio web de planificación de bodas. Y a través del Centro de transparencia de anuncios de Google, quedó claro que el resto del contenido del sitio estaba relacionado con bodas, no con Python.
“En la mayoría de los anuncios que veo sobre descargas de software malicioso, el contenido coincide con el título. Así que el actor de la amenaza en realidad está haciendo el esfuerzo”. Creando un anuncio desde cero: Usan una cuenta de anunciante comprometida y crean el anuncio con una URL y una descripción coincidentes, y nada de eso fue el caso aquí. Entonces pensé: ‘¿Por qué alguien crearía un título que no coincide con la descripción?'», recuerda Segura.
Se descubrió que algunas páginas del descuidado sitio web de planificación de bodas estaban infectadas con malware que genera spam.
El malware reescribió los títulos de estas páginas y mostró una ventana emergente maliciosa con la clave de serie de PyCharm a los visitantes. Para empeorar las cosas, la función de publicidad dinámica de Google recogió el contenido malicioso y lo anunció en Segura.
Si un visitante involuntario hiciera clic en el enlace emergente de PyCharm, experimentaría «una avalancha de infecciones de malware, como las que hemos visto sólo en casos raros, dejando la computadora completamente inutilizable», explicó Segura en su blog. Especuló que el atacante podría haber intentado monetizar tantas descargas de malware como fuera posible para ganar comisiones por delitos cibernéticos.
Seguridad para sitios web de pequeñas empresas y sus usuarios
Existen innumerables oportunidades para los piratas informáticos que quieran explotar los sitios web de pequeñas y medianas empresas para sus propios fines.
El problema, explica Segura, es que “los dueños de negocios no suelen crearlos ellos mismos. Contratan a una agencia web para que les cree el sitio web en un momento determinado, luego la agencia web les entrega el producto y listo. Sí.» Sin seguimiento». Las empresas pueden seguir utilizando el sitio web pero no ocuparse de él en el backend.
“Entonces, lo que sucede es que el propio núcleo de WordPress queda obsoleto. Y entonces, cualquier complemento que se haya utilizado también quedará desactualizado. Y la desaprobación generalmente se aplica no solo a las funciones, sino también a los parches de seguridad. Por eso, estos sitios son sólo una pista falsa para cualquiera que pueda rastrear rangos completos de IP y luego realizar compromisos masivos”, afirma.
Segura cree que las empresas pueden no tener los recursos o los medios para mantener una seguridad adecuada. Google podría al menos ayudar a los usuarios de motores de búsqueda a evitar caer en trampas informando de casos en los que los anuncios dirigidos y el contenido del sitio web difieren significativamente.
“En este caso, un sitio web de bodas y un anuncio de software. Vi otro ejemplo que también era bastante claro: para un software diferente y el anunciante era un restaurante. Esto debería ser una advertencia inmediata para Google porque realmente no se ajusta a lo que hace la empresa», concluye.
Hemos recibido este contenido de ciberseguridad de: DarkReading
Puedes encontrar la noticia original en el enlace que sigue: https://www.darkreading.com/endpoint/google-dynamic-search-ads-malware-deluge



