Tu información está en la web oscura. ¿Qué pasa después?

Si sus datos están en la web oscura, probablemente sea solo cuestión de tiempo antes de que se utilicen para fraude o robo de cuentas. Esto es lo que debe hacer.

13 de enero de 2026
•
,
6 minutos de lectura
Contrariamente a la creencia popular, gran parte de la Dark Web no es la guarida de la injusticia digital como afirman algunos comentaristas. De hecho, existen muchos sitios web y foros legítimos que ofrecen contenido y servicios con privacidad mejorada para ayudar a las personas a evitar la censura y la opresión. Sin embargo, la verdad es que también es un imán para los ciberdelincuentes, que pueden visitar sus foros, mercados y otros sitios web sin temor a ser rastreados y expuestos.
Muchos de ellos están diseñados para facilitar el tráfico de información personal y financiera robada. A menudo, la información personal se compra y vende junto con otros artículos como narcóticos, herramientas de piratería y exploits. Entonces, ¿qué debe hacer si descubre que sus datos están a la venta en uno de estos sitios?
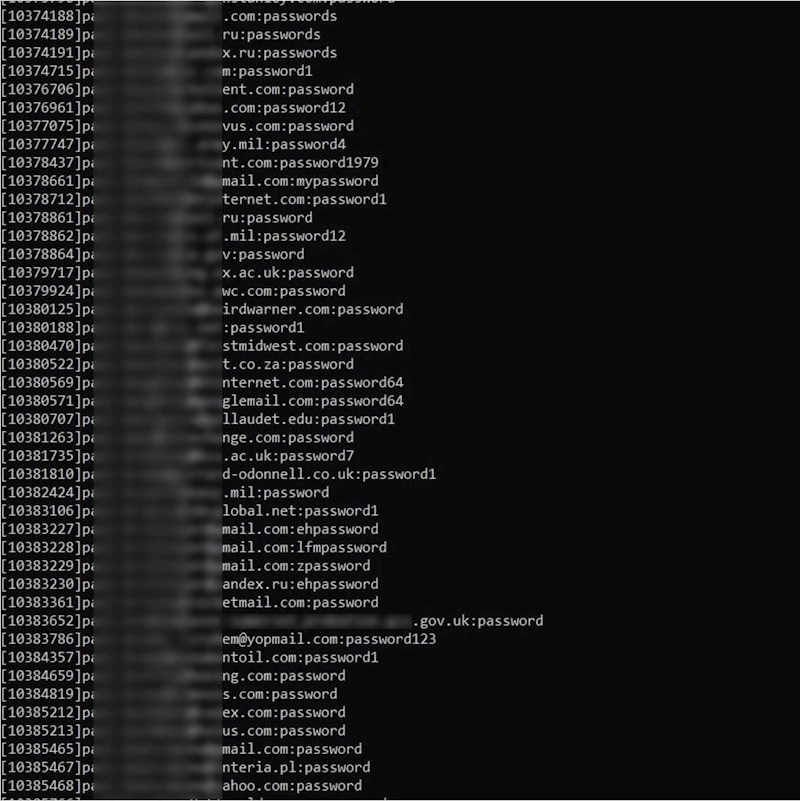
¿Cómo llegaron mis datos allí?
Hay varias formas en que la información de identificación personal (PII), las credenciales de inicio de sesión y los datos financieros pueden caer en manos de los ciberdelincuentes:
- Violaciones de datos Se trata del robo a gran escala de información de clientes/empleados, que luego suele ponerse a la venta en la web oscura. Estados Unidos iba camino de tener un año récord en este ámbito ya grabado 1.732 incidentes en el primer semestre de 2025, lo que generó más de 165,7 millones de denuncias de infracciones. Hoy en día, todos hacemos negocios en línea con tantas organizaciones que el riesgo de ser víctima de una violación de seguridad es cada vez mayor. La mayoría de nosotros hemos recibido al menos un correo electrónico de notificación en nuestras vidas. Este riesgo también está aumentando con la proliferación de ataques de ransomware de doble extorsión, en los que se roban datos para extorsionar a la organización víctima.
- Malware ladrón de información hace lo que sugiere el nombre. Se ha vuelto increíblemente popular gracias a los kits «como servicio». Línea roja Y Ladrón de lummas. El malware puede ocultarse en aplicaciones móviles, sitios web, anuncios maliciosos y enlaces o archivos adjuntos de phishing de apariencia legítima, entre otros. Luego, los actores de amenazas recopilan los datos recopilados y los venden en la web oscura. Tanto las credenciales como las cookies de sesión suelen ser robadas, lo que facilita a los piratas informáticos eludir incluso la autenticación multifactor (MFA).
- phishing Siempre ha sido una forma popular de robar información de una víctima. Pero la aparición de herramientas de IA generativa (GenAI) ha facilitado a los actores de amenazas escalar los ataques mientras los personalizan y los escriben en perfectos idiomas locales para aumentar sus posibilidades de éxito. Si usted hacer clic accidentalmente Ingresar su información en un sitio de phishing podría resultar en que se venda en la web oscura.
- Fugas accidentales son comunes en Internet y a menudo se deben a una mala configuración de los sistemas en la nube, por ejemplo porque no se requiere una contraseña para acceder a las bases de datos en línea. Esto puede exponer los datos a cualquiera que sepa dónde buscar (o haya buscado instancias mal configuradas). Si se deja abierta el tiempo suficiente, una base de datos podría ser robada y vendida en la web oscura. Los actores de amenazas también podrían eliminar la base de datos original para chantajear a su víctima corporativa.
- Ataques a la cadena de suministro son similares a las violaciones de datos normales, pero en lugar de que la empresa con la que compartiste tus datos sea pirateada, es un Proveedor u organización asociada. A estas empresas se les ha otorgado permiso para acceder y utilizar esta información, pero a menudo no tienen el mismo nivel sólido de seguridad. Son un objetivo atractivo para los actores de amenazas porque pueden acceder a datos de múltiples clientes corporativos en un solo ataque. A veces, estos proveedores son proveedores digitales como Progress Software. Una vulnerabilidad de día cero en el popular software de transferencia de archivos MOVEit fue explotado en 2023Miles de organizaciones y más de 90 millones de clientes intermedios se vieron comprometidos. Los intermediarios de datos son otro posible eslabón débil. Recopilan información legalmente mediante web scraping y seguimiento, pero es posible que no la protejan adecuadamente.
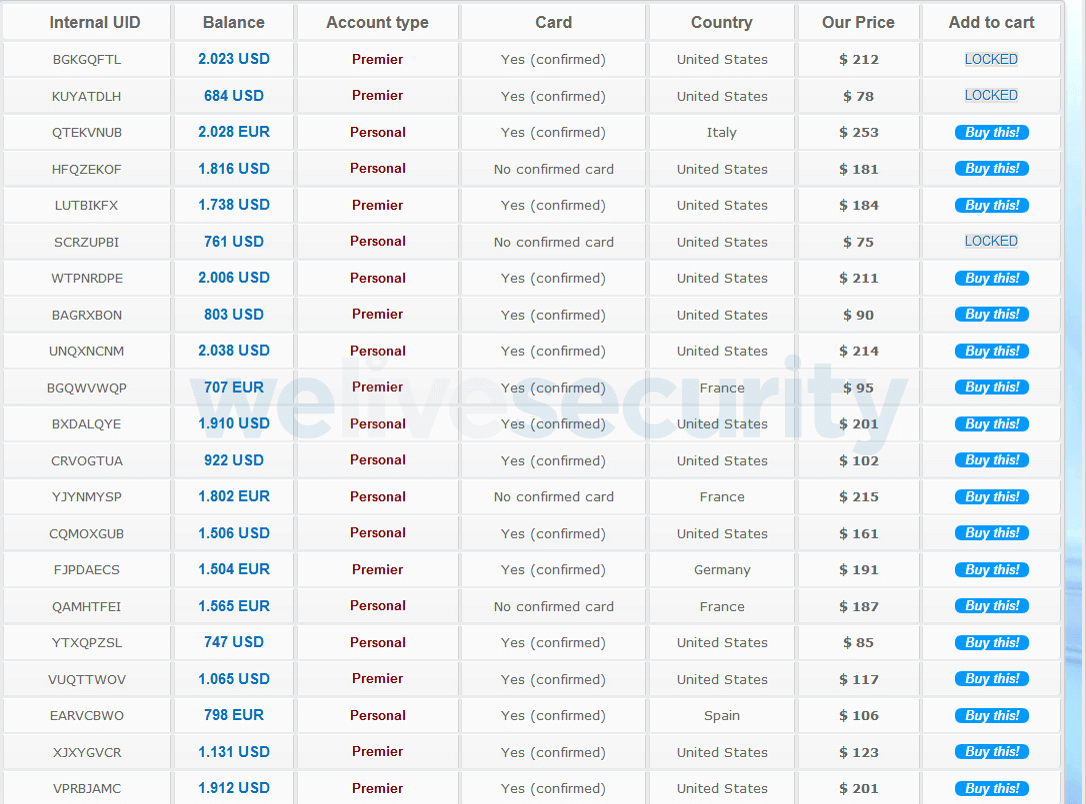
¿Qué deseas?
Lo que los ciberdelincuentes realmente quieren es su información financiera (números de cuentas bancarias, detalles de tarjetas e inicios de sesión), PII e inicios de sesión de cuentas. Esto les permite secuestrar cuentas para extraer datos y fondos y potencialmente acceder a información almacenada de la tarjeta, o utilizar su PII en intentos posteriores de phishing para obtener información financiera. Alternativamente, podrían utilizar esta información personal para fraude de identidad, como al solicitar nuevas líneas de crédito, tratamientos médicos o beneficios.
Los datos biométricos son particularmente sensibles porque no se pueden “reemitir” ni restablecer como una contraseña. Y los tokens/cookies de sesión también son útiles para los actores de amenazas, ya que pueden ayudarlos a eludir MFA.
Esto podría tener importantes implicaciones financieras. A informe actual del ITRC afirma que el 20% de las víctimas de fraude en los EE. UU. informaron pérdidas de más de 100.000 dólares en un año y más del 10% perdió al menos 1 millón de dólares.
¿Qué hacer si encuentras tu información en la web oscura?
Si recibe una alerta sobre la aparición de información personal y/o financiera en la Dark Web, tome las siguientes acciones (dependiendo de la información en riesgo):
- Cambie las contraseñas comprometidas y asegúrese de utilizar únicamente credenciales seguras y únicas almacenadas en un administrador de contraseñas.
- Habilite MFA para todas las cuentas y utilice una aplicación de autenticación o una clave de seguridad de hardware en lugar de SMS (que pueden interceptarse).
- Cierra sesión en todos los dispositivos para detener a los piratas informáticos que pueden haber robado las cookies de tu sesión.
- Póngase en contacto con su banco, bloquee sus tarjetas y reemítalas.
- Bloquea tu crédito en cualquiera de las principales entidades de crédito. Esto evitará que los estafadores abran una nueva línea de crédito a su nombre.
- Escanee su PC/dispositivos en busca de malware Infostealer.
- Informarles de la fuga FTC (A NOSOTROS), Denunciar fraude (Reino Unido) o relevante autoridades europeas.
Medidas a largo plazo para proteger sus datos personales
Una vez que se calme el polvo, hay cosas que puede hacer para reducir el riesgo de que información confidencial termine en la web oscura. Considere servicios como ocultar mi correo electrónico Reducir la cantidad de datos personales almacenados por las empresas. También vale la pena estar atento a cualquier actividad sospechosa en sus cuentas bancarias. También es una buena idea realizar el pago como invitado y nunca guardar la información de la tarjeta cuando compre en un sitio de terceros.
A continuación, contar con un software de seguridad confiable en todos sus dispositivos y PC contribuirá en gran medida a reducir las posibilidades de instalar ataques de robo de información y phishing. Descargue aplicaciones únicamente de tiendas oficiales. Y tenga cuidado con los correos electrónicos, mensajes de texto o mensajes de redes sociales no solicitados que contengan enlaces o archivos adjuntos.
Reduzca la cantidad de datos disponibles para los corredores asegurándose de que todas sus cuentas sociales estén configuradas como privadas. Utilice servicios de comunicación cifrados, así como navegadores y motores de búsqueda con protección de datos mejorada. Considere también enviar solicitudes de “derecho al olvido” a intermediarios de datos, posiblemente a través de servicios con la experiencia necesaria.
Finalmente algunos Productos de protección de identidad y servicios como TenerIBeenPwned Puede buscar su información en la Dark Web para ver si ya ha sido pirateada y/o alertarle si aparece información personal en la Dark Web. Si hay una coincidencia, podrías tener tiempo para cancelar tarjetas, cambiar contraseñas y tomar otras precauciones.
La violación de información personal y de inicios de sesión puede ser emocionalmente angustiosa y financieramente perjudicial. Y reutilizar los inicios de sesión en cuentas laborales podría incluso afectar negativamente su carrera si permite a los piratas informáticos acceder a los recursos de la empresa. En última instancia, todos debemos ser proactivos para hacer que nuestra vida digital sea más segura.
Este contenido de ciberseguridad nos ha llegado de: Welivesecurity (blog ESET sobre amenazas de seguridad informática)
Puedes encontrar la noticia original en el enlace que sigue: https://www.welivesecurity.com/en/privacy/information-dark-web-what-happens-next/
write a shot sentence in spanish about who ESET, the Cybersecurity company»




