Así se pisa el freno

Fraude
Siempre buscando nuevas formas de ganar dinero, los estafadores combinan amenazas físicas y digitales para robar los datos de pago de los conductores.

15 de octubre de 2024
•
,
Leer durante 5 minutos
Muchos países y regiones de todo el mundo han hecho una rápida transición a los coches eléctricos en los últimos años. Alrededor de 14 millones de coches nuevos se registraron solo en 2023, lo que representa un aumento anual del 35% y eleva el total mundial a más de 40 millones. Pero con la nueva tecnología vienen nuevas amenazas. Los grupos criminales siempre están buscando nuevas formas de ganar dinero, combinando amenazas del mundo físico y virtual para robar dinero a los conductores. Detalles de pago.
Uno de sus últimos trucos, que ha sido detectado en varios países de Europa, es utilizar técnicas de phishing con códigos QR llamadas “quishing” para interceptar o robar datos de pago. De hecho, no es nada diferente de los trucos que utilizan el apalancamiento. Códigos QR falsos en parquímetrosy los conductores de vehículos eléctricos deben tener cuidado con estos peligros en las estaciones de carga.
¿Qué es Quining y cómo funciona?
El phishing es una de las técnicas más populares y efectivas que utilizan los ciberdelincuentes para lograr sus objetivos. A menudo es un precursor de todo tipo de amenazas cibernéticas que implican el robo de su información personal y de sus credenciales de inicio de sesión. Instalación encubierta de malware. ¿Por qué funciona tan bien? Porque se basa en nuestra tendencia a creer lo que nos dicen las personas u organizaciones en posiciones de autoridad.
Hay tantas variaciones de phishing que puede resultar difícil para la policía, los equipos de seguridad corporativa y las agencias gubernamentales mantener actualizados sus esfuerzos de concientización pública. Quishing es un buen ejemplo. Aunque los códigos QR existen desde los años 90, no fue hasta durante la pandemia que el quining se convirtió en una amenaza real. Esto se debe a que los códigos QR se han convertido en algo familiar en muchas calles principales, ya que brindan una forma más higiénica de acceder a todo, desde menús hasta formularios médicos.
Los estafadores tomaron medidas y cubrieron los reales con códigos QR falsos. Cuando se escanean, llevan a las víctimas a un sitio de phishing para obtener sus credenciales/información o descargar malware. Esta es una táctica particularmente eficaz porque no genera el mismo nivel de sospecha entre los usuarios que, por ejemplo, las URL de phishing. Los dispositivos móviles también tienden a estar peor protegidos que las computadoras portátiles y de escritorio, por lo que las posibilidades de éxito son mayores. Un informe de finales del año pasado. año señalado un aumento del 51% en los incidentes de quishing en septiembre en comparación con enero-agosto de 2023.
¿Por qué están en riesgo los vehículos eléctricos?
Los delincuentes siempre inventivos han encontrado ahora una manera de adaptar el fraude a la nueva electromovilidad que arrasa en Europa. Según informes del Reino Unido, Francia Y AlemaniaLos estafadores colocan códigos QR maliciosos sobre códigos legítimos en estaciones de carga públicas. El código está destinado a dirigir a los usuarios a un sitio web donde pueden pagar la electricidad al operador de la estación (por ejemplo, Ubitricity).
Sin embargo, cuando escanean el código falso, son redirigidos a una página de phishing similar que les pide que ingresen sus datos de pago, que luego son recopilados por los actores maliciosos. Se afirma que se cargará el sitio web correcto en el segundo intento, lo que garantizará que las víctimas finalmente puedan pagar sus honorarios. También se afirma en algunos informes que los actores maliciosos pueden incluso utilizar tecnología de interferencia de señal para evitar que las víctimas utilicen sus aplicaciones de carga y obligarlas a escanear el código QR malicioso.
Con más de 600.000 puntos de recarga para vehículos eléctricos en toda europaLos estafadores tienen numerosas formas de sorprender a los conductores con este tipo de estafas. Aprovechan el hecho de que muchos propietarios de vehículos eléctricos son nuevos en la experiencia y están más inclinados a escanear el código en lugar de intentar descargar la aplicación oficial de carga/pago o llamar a la línea de ayuda. Dado que estas estaciones son atendidas por diferentes proveedores, es posible que los estafadores también estén tratando de sacar provecho de la fatiga del usuario. Un código QR suele ser una opción más rápida y atractiva que tomarse el tiempo para descargar varias aplicaciones de carga.
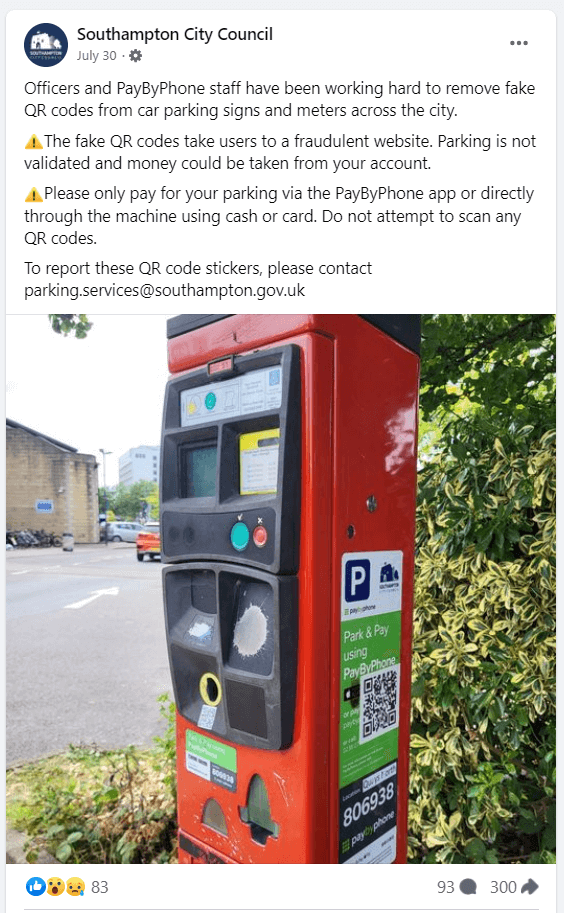
Ha habido una serie de informes sobre estafadores que atacan a los conductores con códigos QR maliciosos publicados en los parquímetros. En este caso, puede suceder que el conductor desprevenido no sólo pierda los datos de su tarjeta, sino que también tenga que esperar una multa de las autoridades locales.
 Cómo protegerse del phishing QR
 Cómo protegerse del phishing QR
Aunque las estafas actuales parecen limitarse a obtener datos de pago a través de páginas de phishing, no hay ninguna razón por la que los delincuentes no puedan optimizar la amenaza instalando malware que secuestra el dispositivo de la víctima y/u otras credenciales de inicio de sesión y roba información confidencial. Afortunadamente, existen algunos pasos sencillos que puedes seguir para reducir el riesgo de quedarte atascado en el camino:
- Mire de cerca el código QR. ¿Parece como si estuviera pegado sobre otra cosa o es parte del letrero original? ¿Es de un color o fuente diferente al resto del letrero, o parece fuera de lugar? Estas podrían ser señales de advertencia.
- Nunca escanee un código QR a menos que esté mostrado en el propio terminal de carga/aparcamiento.
- Considere pagar solo mediante llamada telefónica o mediante la aplicación de carga oficial del operador respectivo.
- Considere deshabilitar la opción para realizar acciones automáticas al escanear un código QR, como: B. al visitar un sitio web o descargar un archivo. Después de escanear, mire la URL para asegurarse de que sea un dominio legítimo asociado con el servicio y no una URL sospechosa.
- ¿El sitio web de códigos QR señala errores gramaticales u ortográficos, o hay algo más que no le gusta? Si es así, puede que se trate de un sitio de phishing.
- Si algo no se ve bien, llame directamente al operador de carga.
- Por ejemplo, muchos parquímetros ofrecen múltiples opciones de pago, como tarjeta de crédito, Pagos NFC o monedas. Si no se siente cómodo escaneando un código QR, considere una de estas alternativas para evitar el riesgo de interactuar con un código fraudulento.
- Si cree que ha sido estafado, bloquee su tarjeta de pago e informe de un posible fraude a su banco/proveedor de tarjeta.
- Verifique su extracto bancario para detectar transacciones sospechosas. Si le preocupa haber sido víctima de una transacción fraudulenta.
- Utilice la autenticación de dos factores (2FA) en todas las cuentas, lo que proporciona una capa adicional de seguridad. Esto ayudará a proteger su cuenta incluso si un estafador logra redireccionarlo a un sitio web fraudulento y robar sus datos de inicio de sesión.
- Asegúrese de que su dispositivo móvil tenga instalado un software de seguridad de un proveedor confiable.
La noticia de la última campaña de eliminación de códigos QR no hará más que aumentar los pedidos de prohibición de los códigos en lugares públicos. Pero mientras tanto, conviene tener cuidado.
Hemos recibido este contenido de ciberseguridad de: Welivesecurity (blog de la compañía ESET sobre amenazas de malware)
Encontrarás la noticia original en el siguiente enlace: https://www.welivesecurity.com/en/scams/quishing-attacks-targeting-electric-car-owners-slam-on-brakes/
write a shot sentence in spanish about who ESET, the Cybersecurity company»




