BlueNoroff APT de Corea del Norte presenta malware para macOS «simplificado»

Los piratas informáticos estatales de Corea del Norte han lanzado un nuevo malware para Mac dirigido a usuarios de Estados Unidos y Japón que los investigadores describen como «silenciado» pero eficaz.
Se sabe que BlueNoroff es un brazo del famoso Grupo Lazarus de la RPDC. Recaudando dinero para el régimen de Kim dirigiéndose a instituciones financieras (bancos, empresas de capital de riesgo, Intercambios de criptomonedas y startups – y las personas que los utilizan.
Desde principios de año, los investigadores de Jamf Threat Labs han estado siguiendo una campaña de BlueNoroff llamada “RustBucket” dirigida a sistemas macOS. En un blog publicado el martesRevelaron un nuevo dominio malicioso que imita un intercambio de cifrado y un shell inverso rudimentario llamado «ObjCShellz» que el grupo está utilizando para comprometer nuevos objetivos.
«Hemos visto muchas acciones por parte de este grupo en los últimos meses, no solo nosotros, sino varias empresas de seguridad», dijo Jaron Bradley, director de Jamf Threat Labs. «El hecho de que puedan lograr sus objetivos con este malware degradado es ciertamente notable».
Los piratas informáticos norcoreanos tienen como objetivo MacOS
La primera señal de alerta de ObjCShellz fue el dominio al que estaba conectado: Swissborg[.]blog, con una dirección inquietantemente similar a swissborg.com/blog, un sitio web administrado por el legítimo intercambio de criptomonedas SwissBorg.
Esto estaba en consonancia con las últimas tácticas de ingeniería social de BlueNoroff. En su campaña RustBucket en cursoEl actor de la amenaza se ha puesto en contacto con los objetivos con ofertas o la posibilidad de una asociación bajo el pretexto de ser un reclutador o un inversor. Mantener el engaño a menudo requiere registrar dominios de comando y control (C2) que imitan sitios web financieros legítimos para integrarse con la actividad normal de la red, explicaron los investigadores.
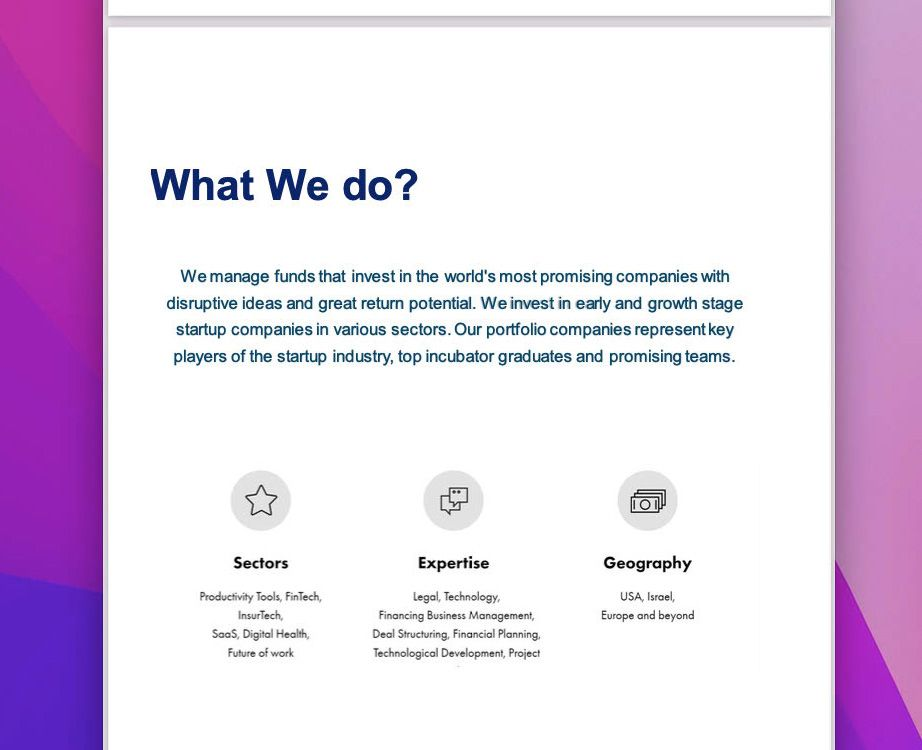
El siguiente ejemplo fue capturado por el equipo de Jamf del sitio web de un fondo de capital de riesgo legítimo y utilizado por BlueNoroff en sus esfuerzos de phishing.
Después del primer acceso viene Malware basado en MacOS: una tendencia creciente y especialidad actual de BlueNoroff.
«Están apuntando a desarrolladores y personas que poseen estas criptomonedas», explica Bradley, y de manera oportunista el grupo no se ha contentado con apuntar sólo a aquellos que usan un sistema operativo. “Podrías estar rastreando a una víctima en una computadora con Windows, pero a menudo estos usuarios estarán en una Mac. Entonces, si elige no apuntar a esta plataforma, es posible que se esté perdiendo una gran cantidad de criptomonedas que podrían ser robadas.
Sin embargo, desde una perspectiva técnica, ObjCShellz es completamente simple: un shell inverso simple para computadoras Apple que permite la ejecución de comandos desde el servidor de un atacante. (Los investigadores sospechan que esta herramienta se utiliza en las últimas etapas de ataques de múltiples etapas).
El binario se cargó una vez desde Japón en septiembre y tres veces a mediados de octubre desde una IP con sede en EE. UU., agregaron los investigadores de Jamf.
Dados los éxitos de BlueNoroff en el robo de criptomonedas, Bradley insta a los usuarios de Mac a permanecer tan atentos como sus hermanos de Windows.
«Hay muchos conceptos erróneos acerca de que las Mac son intrínsecamente seguras, y definitivamente hay algo de verdad en eso», afirma. “Mac es un sistema operativo seguro. Pero cuando se trata de ingeniería social, todos son vulnerables a ejecutar algo malicioso en su computadora”.
Nos llegó este contenido de ciberseguridad de: DarkReading
Encontrarás la noticia original en el enlace que sigue: https://www.darkreading.com/threat-intelligence/north-korea-bluenoroff-apt-dumbed-down-macos-malware



