Ciberdelincuentes venden hacks de Android por hasta $20,000 cada uno
Los ciberdelincuentes encuentran formas de eludir la seguridad de la tienda de aplicaciones oficial de Google Play, desarrollan herramientas para troyanizar aplicaciones de Android existentes y venden su malware en los mercados de ciberdelincuencia por hasta $ 20,000 cada uno.
en un (n Entrada de blog del 10 de abrilLos investigadores de Kaspersky publicaron los resultados de un estudio exhaustivo de nueve de los foros de la dark web más populares. Al rastrear la actividad de 2019 y 2023, encontraron un mercado próspero de compradores y vendedores que intercambian acceso a cuentas de desarrolladores de aplicaciones, botnets y aplicaciones maliciosas de Android, a veces por miles de dólares a la vez.
En algunos casos, productos particularmente útiles, como el código fuente que puede buscar en una criptomoneda existente o en una aplicación de citas en Google Play, costarán varios miles de dólares.
«Es un juego interminable del gato y el ratón», dice el investigador de Kaspersky Georgy Kucherin sobre la seguridad de las aplicaciones de Google. “Los atacantes encontrarán la manera Pasar por alto los escáneres de seguridad. Luego, las personas que desarrollan los escáneres de seguridad implementan parches para asegurarse de que no vuelva a suceder. Luego, los atacantes encuentran nuevas vulnerabilidades. Y sigue y sigue.»
El mercado de trucos de Google Play
Cualquier software cargado en las tiendas de aplicaciones de Apple o Google está sujeto a una verificación rigurosa.
«Pero como todas las soluciones de seguridad que existen en el mundo, no es 100% efectiva», según los investigadores de Kaspersky. «Cada escáner contiene vulnerabilidades que los atacantes aprovechan para cargar malware en Google Play».
En general, hay dos formas comunes de infiltrar malware en una tienda de aplicaciones.
El método número uno es subir una aplicación completamente inofensiva al mercado. Luego, después de que se aprueba, o mejor aún, después de que llega a una audiencia lo suficientemente grande, los piratas informáticos Empuje una actualización que contiene código malicioso.
Alternativamente, los piratas informáticos podrían comprometer a los desarrolladores de aplicaciones legítimos y vincularse a sus cuentas para cargar malware en las aplicaciones existentes. Las cuentas de desarrolladores de aplicaciones son más fáciles de descifrar sin políticas estrictas de contraseñas y autenticación de dos factores. En algunos casos, filtrar credenciales puede hacer la mayor parte del trabajo para los piratas informáticos al proporcionar los inicios de sesión necesarios para violar cuentas y cuentas confidenciales sistemas de desarrollo empresarial.
Según el desarrollador, el acceso a una cuenta «GP» (Google Play) puede costar tan solo $ 60, como se muestra en la lista de muestra de Dark Web a continuación. Sin embargo, otras cuentas, herramientas y servicios más útiles tienen precios mucho más altos.
Por ejemplo, los cargadores, el software necesario para inyectar código malicioso en una aplicación de Android, pueden generar mucho dinero debido a su desempeño en el cibercrimen clandestino. Este listado ofrecía cargadores para alquiler o desarrollo por hasta $5,000 cada uno.
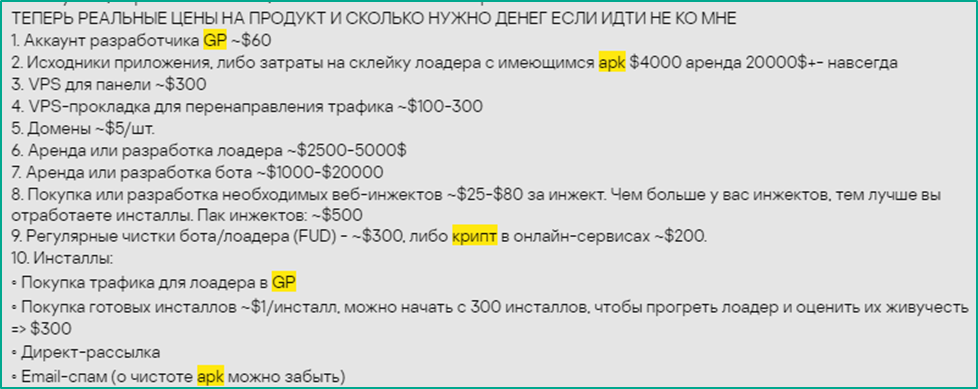
Los delincuentes bien equipados pueden pagar por un paquete premium, como el código fuente de un cargador.
«Puedes hacer lo que quieras con él: implementarlo en tantas aplicaciones como quieras», explica Kucherin. “Puedes cambiar el código a tu gusto y adaptarlo a tus necesidades. Y el desarrollador original del código puede incluso brindar soporte como: B. actualizaciones del código y tal vez nuevas formas de eludir las medidas de seguridad”.
Esta suite de piratería de Google Play de servicio completo puede generarle hasta $ 20,000.
Cómo las empresas pueden protegerse de las amenazas de Google Play
Las amenazas en Google Play son de particular preocupación para las organizaciones con seguridad corporativa débil. Kucherin señala que muchas empresas todavía tienen acuerdos laxos de traiga su propio dispositivo que extienden el perímetro de seguridad más allá de las redes corporativas y, literalmente, en manos de los empleados.
“Digamos que un empleado instala una aplicación maliciosa en el teléfono”, postula Kucherin. “Si esta aplicación resulta ser un robo, los ciberdelincuentes pueden obtener acceso a correos electrónicos de la empresa o datos confidenciales de la empresa, por ejemplo, y luego subirla a sus servidores y venderla en la web oscura. O peor aún, un empleado podría guardar sus contraseñas en la aplicación de notas de su teléfono, por ejemplo. Luego, los piratas informáticos pueden robar esas notas y obtener acceso a la infraestructura corporativa».
Hay dos formas simples de prevenir tal resultado, agrega.
Por un lado, “Puede enseñar a los empleados sobre los principios de higiene cibernética, p. Por ejemplo, no descargue aplicaciones en las que no confíe”, dice Kucherin.
Sin embargo, eso puede no ser suficiente. «Otra cosa que puede hacer, aunque es más costosa, es darles a sus empleados un teléfono separado que solo usen para fines laborales. Estos dispositivos vienen con un conjunto limitado de aplicaciones, solo esenciales como correo electrónico, teléfono, no se permiten otras aplicaciones».
Al igual que los ciberdelincuentes, hay que pagar más para obtener más, señala: «Usar herramientas de trabajo dedicadas es más efectivo pero más costoso».
Nos llegó este contenido de ciberseguridad de: DarkReading
Podrás encontrar la noticia original en el siguiente enlace: https://www.darkreading.com/vulnerabilities-threats/apps-for-sale-cybercriminals-sell-android-hacks-20k


