Cómo los estafadores abusan de que Google forman para difundir fraude

El formulario y la herramienta de concurrencia es un vector popular para la ingeniería social y el malware. Aquí puede averiguar cómo estar seguro.

23 de abril de 2025
•
Presente
Leer durante 5 minutos
Cuando Google ingresa a cierto mercado, esto a menudo significa malas noticias para el titular. Así fue con Google Forms, la forma del gigante tecnológico y la herramienta de concurrencia, que se inició en 2008. una estimaciónAhora tiene una cuota de mercado de casi el 50%.
Sin embargo, con una gran participación de mercado, una prueba más amplia de elementos vergonzosos. Los jugadores de amenaza son ex maestros para abusar de la tecnología popular por sus propios objetivos. Y haces esto con Formularios de Google sobre Google Cosecha información confidencial de sus víctimas Y uniformemente Engañarlos en la instalación de malware.
¿Por qué se forman Google?
Los actores como Bös siempre están buscando oportunidades para dar legitimidad. Google Forms ofrece una gran oportunidad para hacer ambas cosas. Es preferido por los cibercriminales porque es:
- GRATIS, es decir, los jugadores de amenaza pueden iniciar campañas en un retorno potencialmente lucrativo para su inversión
- Confianza de los usuarios, lo que aumenta las posibilidades de las víctimas de que la forma de Google a la que se envían o redirigen es legítima
- Un servicio legítimo, lo que significa que las formas maliciosas de Google y los enlaces a las formas maliciosas a menudo son agitados por las herramientas de seguridad de correo electrónico convencionales
- Fácil de usar lo que es bueno para los usuarios, pero también es práctico para los cibercriminales. Esto significa
- El cibercrimen también utiliza el hecho de que Google Forms Communications está encriptado con TLS, lo que dificulta que sea más difícil para las herramientas de seguridad verlas y verificarlas en actividades maliciosas. Del mismo modo, la solución a menudo usa URL dinámicas, lo que puede ser un desafío para algunos filtros de seguridad de correo electrónico, formas maliciosas.
¿Cómo son los formularios de Google?
La mayoría de las amenazas para los formularios de Google usan la herramienta para que los usuarios entreguen su información personal y financiera, aunque solo hay diferencias menores en cómo los jugadores de amenazas logran esto. Estas son algunas de las principales técnicas a las que debe prestar atención:
Formas relacionadas con el phishing
Los formularios de Google crean amenazas que cumplan con marcas legítimas, como páginas de registro para sitios web de redes sociales, bancos y universidades o incluso páginas de pago. Como ya se mencionó, la ventaja del mal es que es más rápido, más fácil y más barato que crear un sitio de phishing dedicado y estar menos bloqueado por los filtros de seguridad.
Como regla general, obtiene un enlace a uno de estos formularios maliciosos de Google a través de un correo electrónico phishing -e que puede ser falso para tener una marca legítima o un remitente legítimo. El e -mail puede incluso provenir de una cuenta legítima que fue secuestrada. En cualquier caso, el objetivo final suele ser:
- Harn su protocolo Ins, que luego se puede usar para secuestrar cuentas y cometer fraude de identidad
- Robar los datos de su tarjeta o información bancaria/criptográfica para hacerse cargo de estas cuentas y desestimar el dinero o cometer fraude de pago
- Envíelos para hacer clic en un enlace en el formulario malicioso de Google en el que se redirigen a un sitio web Malware cubierto instalado En tu máquina
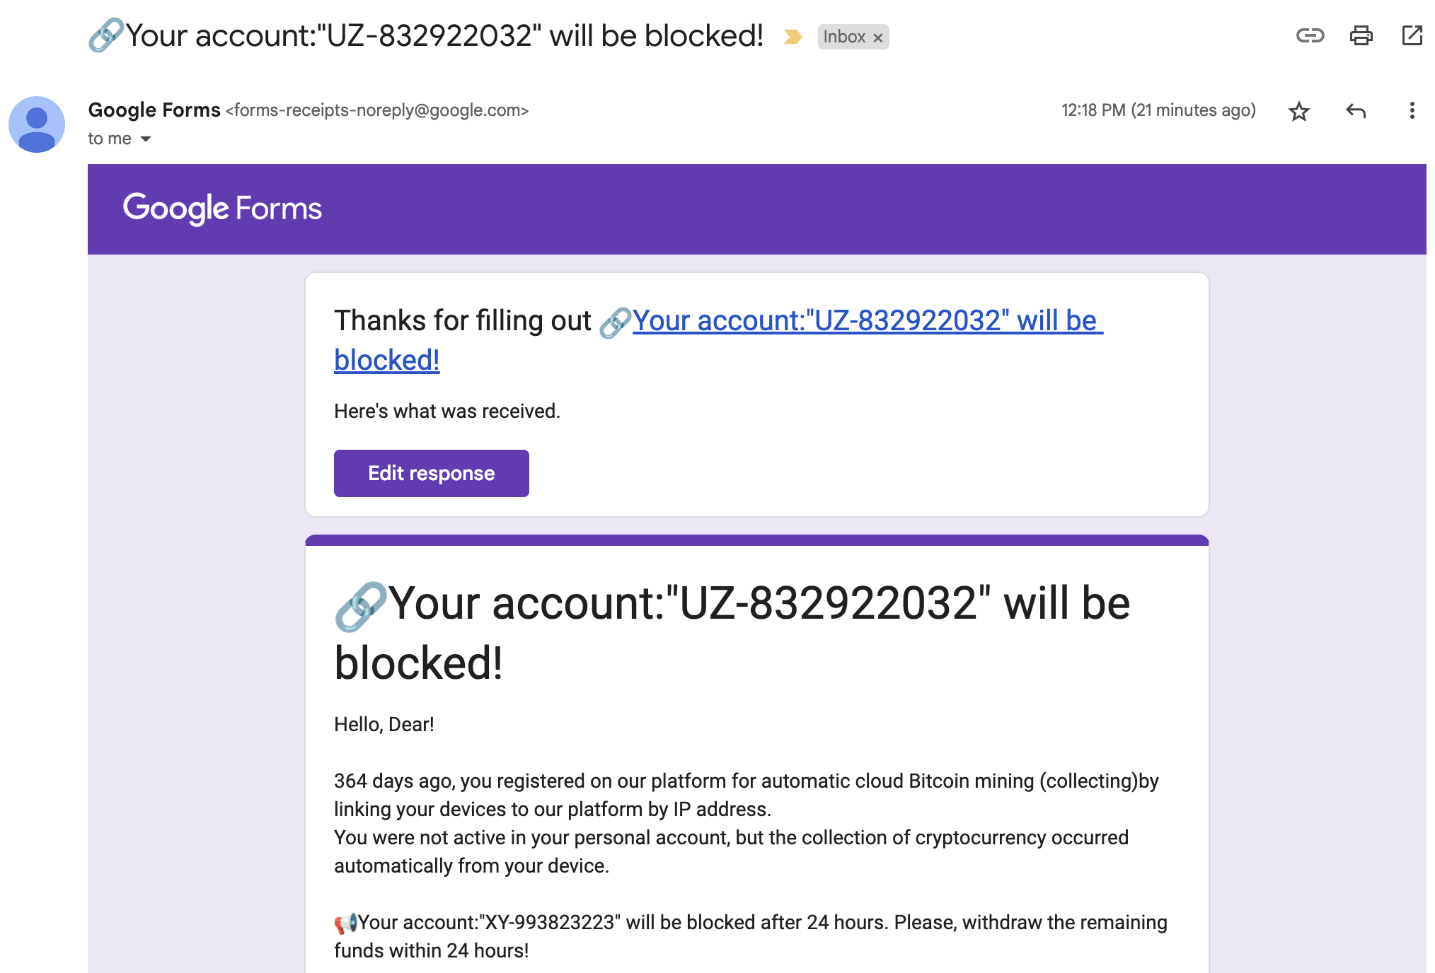
Llame a Phishing de regreso
El atacante le enviará un formulario maligno de Google que le hizo llamar a un número de teléfono que figura en él. El formulario puede ser falso para ser enviado como un banco u otro proveedor de servicios confiable. Se crea un sentimiento de urgencia para Date prisa para tomar una decisión apresurada – Llame al número sin pensar en las cosas primero. El formulario a menudo se dice que su cuenta está bloqueada o este dinero fue tomado (O se elimina de su cuenta) A menos que gire.
Tan pronto como vuelva a llamar, hablará con un miembro de un Phishing de voz (Vishing) Pandilla que usa el encanto para convencerlos de entregar información personal y financiera. También puede recomendar descargar un software de acceso remoto a su computadora que le brindará control total sobre su computadora.
Prueba de spam
Los ciberdelincuentes abusan de la función de prueba en formularios de Google, creando un cuestionario y agregando su dirección de correo electrónico. Un mensaje que el jugador de amenaza puede adaptar se genera abriendo «puntajes de lanzamiento». Se pueden agregar enlaces al phishing, malware o fraude, sitio web.
Ataques en la naturaleza
Las campañas reales que los investigadores de seguridad han visto en los últimos años incluyen:
Bazaarcall
A Acogedor-Tipo Peligro en el que las víctimas recibieron un correo electrónico con un formulario malicioso de Google PayPal se apagaPresente NetflixO una de varias otras marcas conocidas. El formulario contenía detalles de una tarifa falsa que se utilizará, a menos que el destinatario llame al número de teléfono especificado.
Phishing que apunta a las universidades
Google reconocido Un aumento en los ataques al sector educativo de los Estados Unidos el año pasado. Las víctimas recibieron correos electrónicos de Phishing -e con un enlace a un formulario malicioso de Google. Tanto el correo electrónico inicial como el formulario fueron falsos por la Universidad presentando logotipos, mascot y referencias al nombre de la universidad. El objetivo final era cosechar inicios de sesión y/o detalles financieros.
Mantén tu defensa
La conciencia es la mitad de la batalla cuando se trata de aliviar los efectos de tales amenazas de ingeniería social. Ahora que sabes cómo funcionan el mal, debería ser más difícil para ti lograr que tomes malas decisiones en línea. Considere lo siguiente para mantener bajo control las amenazas en el formulario de Google:
- Utilice un software de seguridad múltiple De un proveedor de buena reputación en todas las computadoras y dispositivos móviles. Esto ayuda a garantizar que incluso si hace clic en un enlace malicioso que está bloqueado por la descarga de malware. El buen software también descubre patrones sospechosos, incluso si el formulario de Google en sí parece legítimo y su dispositivo/dispositivo escanean regularmente y maliciosamente lo protegen maliciosamente.
- Manténgase vigilante en el potencial fraude de phishing. No debe confiar en usted para obtener una serie de Unsetzle, lo que le pide que haga clic en un enlace o llame con urgencia a un número. En su lugar, respire profundamente, relájese y comuníquese con el remitente por separado. No sobre el número especificado o el enlace especificado. Otra táctica útil es flotar a la izquierda para verificar el objetivo real. Cerciorarse
- Mejorar la seguridad al registrarse Mediante el uso de contraseñas fuertes y claras para cada cuenta que se almacena en un administrador de contraseñas para obtener un simple retiro. Luego cambie por cada cuenta que use en línea para cada cuenta que use en línea. Esto significa que los piratas informáticos, incluso si reciben su contraseña, no pueden acceder a su cuenta. Es la mejor clave de seguridad basada en hardware o una aplicación de autenticador.
- Prestar atención: Google siempre muestra una advertencia en los formularios de Google y les dice a los destinatarios que «nunca envían contraseñas a través de los formularios de Google». Sigue su consejo.
Si lo peor sucede y cree que ha sido víctima de un ataque de formulación de Google, cambie sus contraseñas, realice un escaneo de malware y solicite a su banco que congele las tarjetas (si ha enviado datos de la tarjeta). Cambie MFA para todas las cuentas si aún no está y monitorea sus cuentas a actividades inusuales.
Al leer este artículo, estás en un buen lugar cuando se trata de evitar la amenaza de los formularios maliciosos de Google. Sea escéptico acerca de los e -sils no solicitados que recibe, incluso si proviene de una marca confiable.
Este contenido de ciberseguridad nos ha llegado de: Welivesecurity (el blog de la compañía de malware ESET)
Llegarás a la noticia original en el enlace que sigue: https://www.welivesecurity.com/en/scams/how-fraudsters-abuse-google-forms-spread-scams/
write a shot sentence in spanish about who ESET, the Cybersecurity company»




