Cómo los estafadores usan la exageración de Deepseek

Seguridad digital
Los ciberdelincuentes están tan ansiosos por beneficiarse del último problema, pero no han perdido el tiempo para comenzar los ataques que usan el ascenso meteórico del modelo de IA de DeepSeeks


31 de enero de 2025
•
Presente
Leer 4 minutos
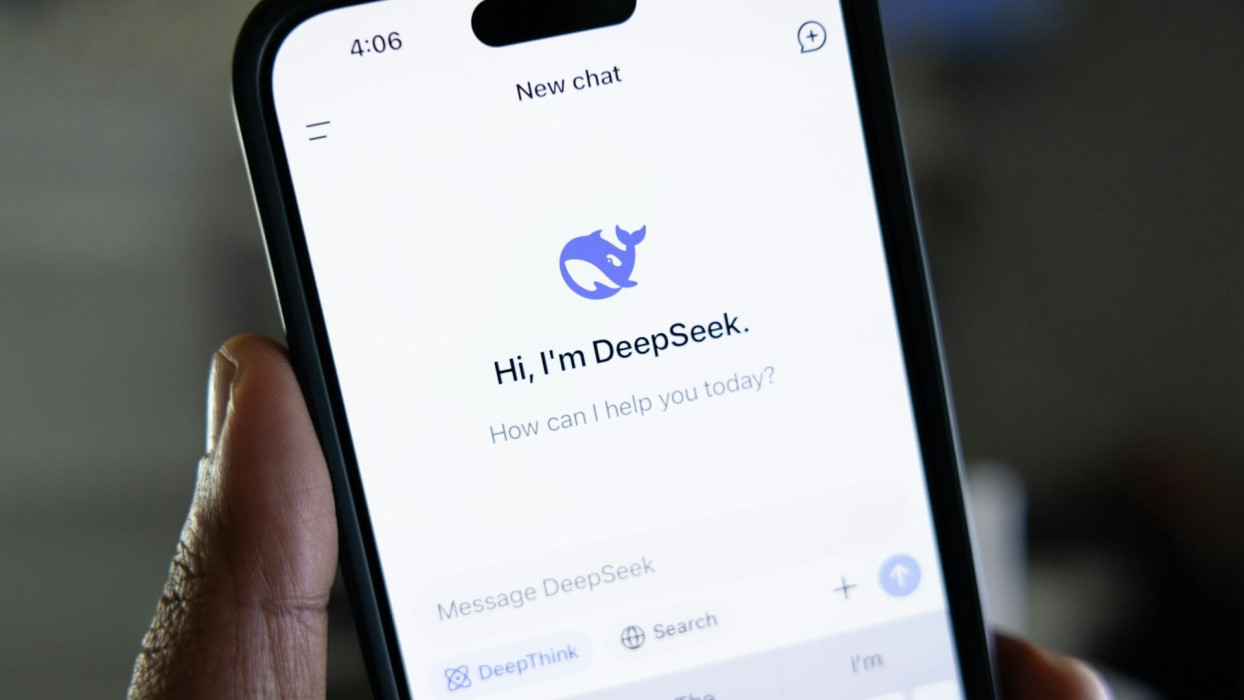
Casi se ha convertido en un cliché decir que los ciberdelincuentes se han convertido casi rápidamente en las últimas tendencias y tecnologías que pueden usar para sus propias ganancias vergonzosas y pueden usarlas para sus propias ganancias vergonzosas. Las sumas alrededor de Deepseek y sus modelos de IA de vanguardia no son la excepción. De hecho, los últimos días han recordado a un recuerdo fuerte que el mundo tecnológico desarrolla a una velocidad emocionante, pero las tácticas de los estafadores en línea a menudo siguen siendo sorprendentemente familiares.
Desde que el modelo de argumento R1 de la startup china poco conocida había conquistado el mundo por asalto la semana pasada, los investigadores de seguridad han descubierto una serie de intentos fraudulentos de beneficiarse de su aumento meteórico en la popularidad. Además, Deepseek se suspendió en un examen intensivo de sus prácticas de privacidad y seguridad y se sacaron a la luz los modelos KI de varios riesgos (no necesariamente solo de DeepSeeks).
Aquí hay una visión general de cómo los estafadores son la popularidad de Deepseek como cebo para el fraude y el malware, así como un breve resumen de algunos de los problemas más importantes de privacidad y seguridad, que también están en el centro de atención en los últimos días, un breve resumen de Los problemas más importantes con el uso de la privacidad y la seguridad.
Fraude y malware
Un ejemplo proviene de un «Target =» Ort «Rel =» Noopener «> Usuario en X, que ha publicado algunos detalles sobre un sitio web que imita El funcionario Y solicite a los visitantes que descarguen el modelo Deepseek. Sin embargo, haga clic en la descarga de un archivo ejecutable malicioso que los productos ESET reconocen como Win32/Packed.nsis.a.
Si bien el sitio web es en gran medida «la parte», un ojo agudo reconocerá al menos otro sorteo junto a la URL en sí: en contraste con el botón «Inicio ahora» en el botón en el botón Sitio web oficialEl falso, dice «Descargar ahora». (Deepseek comenzó aplicaciones móviles para iOS y Android con gran éxitoPero también puede usarlo directamente en su navegador de escritorio sin descargar nada). Para fortalecer aún más los trucos del truco, el malware de «K.My Trading Transport Company Limited» está firmado digitalmente.
Otros también lo tienen descubierto Una serie de recién creados Dominios parecidos Esto tiene como objetivo hacer que las personas piensen que han terminado en lo real, pero en su lugar deberían separarlos de sus datos o dinero ganado, también anunciando (no existente) Deepseek Pre-OPO comparte.
Otro riesgo tiene que ver con la apariencia Deepseek crypto -token Esto ha aumentado en varias redes blockchain, con cierta capitalización de mercado de millones de dólares en poco tiempo. La empresa lo dejó claro en x No publicó ninguna criptomoneda a principios de enero.
Protección de datos y preocupaciones de seguridad con respecto a Deepseek
Directo Suspender los nuevos registros de usuarios.
Mientras tanto, la compañía de seguridad cibernética en la nube Wiz ha encontrado Una base de datos de Deepseek, que reveló accidentalmente la clave API, los protocolos del sistema, las solicitudes de entrada de chat de usuario y otra información confidencial en Internet abierto. Deepseek ha bloqueado la base de datos desde entonces.
Compañías de seguridad cibernética Kela Y Palo Alto Networks han descubierto que los modelos de IA de Deepseek son susceptibles a los llamados ataques de malos jailbreak, y sus cables de seguridad pueden ser socavados Crear salidas maliciosasIncluyendo ransomware y contenido de fabricación, como instrucciones detalladas para crear toxinas y explosivos.
Similar a eso fue que Caso con Tikkok y otros servicios en línea chinos, DeepSeeks Prácticas de adquisición de datos También La revisión ganó Casi de inmediato, incluidas las autoridades de supervisión en los Estados Unidos, Irlanda, Italia y Francia.
Cómo mantenerse a salvo
Independientemente de si se trata de una nueva aplicación viral, una plataforma Juggernaut -Scial -Media o incluso las últimas sumas en relación con las herramientas de IA, los cibercriminales son muy inteligentes para tejer las últimas modas y tendencias en sus trucos, lo que finalmente lo hace más tentador y más difícil de reconocer.
Mantenga los ojos frente a los mensajes de correo electrónico o en redes sociales que intentan evitar su popularidad e urgencia de hacer clic en enlaces sospechosos.
De hecho, las herramientas de IA se pueden usar para crear campañas de phishing muy convincentes y otros ataques de ingeniería social, escépticos de los mensajes que llegan de la nada, especialmente si ofrecen algo bueno para ser verdad, como ella. Oportunidades de inversión O crear un sentimiento de urgencia. Están mejor en contactar a la compañía o a la persona mencionada en las noticias directamente a través de canales verificados y navegar al sitio web oficial ingresando en su navegador web.
Fortalecer sus cuentas en línea Autenticación de dos factores (2fa) Si es posible, que es mucho más difícil para los ciberdelincuentes acceder a sus cuentas, incluso si recibe su información de registro. Asegúrese de utilizar también un software de seguridad múltiple para todos sus dispositivos que puedan hacer una gran contribución para protegerlos.
Si usted con Speedseek o, de hecho, en la interacción Cualquier otro modelo de IAPreste atención a los datos que ingresa en usted, incluidos los nombres, las direcciones de correo electrónico y las preferencias personales confidenciales. Lo mismo se aplica a Datos corporativos y otros datos confidenciales; El Marina de los Estados UnidosPor ejemplo, Deepseek ya ha prohibido sus filas.
Fuente de la imagen: Desagradable
Nos llegó este contenido de ciberseguridad de: Welivesecurity (blog de la compañía ESET sobre amenazas de malware)
Podrás encontrar la noticia original en el enlace que se encuentra a continuación: https://www.welivesecurity.com/en/cybersecurity/scammers-exploiting-deepseek-hype/
write a shot sentence in spanish about who ESET, the Cybersecurity company»




