Eliminar campañas de Spearphishing contra Ucrania con un conjunto de herramientas desarrollado

Análisis de investigación ESET del conjunto de herramientas de ciberespionaje actualizado del ácido del jugador, nuevas con técnicas centradas en el sigilo y operaciones de lanza agresivas que se han observado en el transcurso de 2024

02 de julio de 2025
•
Presente
Leer durante 6 minutos
Desde la plena invasión de Rusia de Rusia en febrero de 2022, el ciberespionaje ha jugado un papel crucial en la amenaza más amplia. Los grupos de amenaza persistente avanzada (APT) han atacado incansablemente a las empresas ucranianas y han utilizado ataques cibernéticos junto con campañas de desinformación. ESET Research ha monitoreado cuidadosamente estas actividades y operaciones cibernéticas documentadas regularmente que fueron llevadas a cabo por varios actores de amenazas, incluido el grupo de jugadores altamente activo.
Puntos importantes de esta publicación de blog:
- El jugador, que se centró exclusivamente en las instituciones estatales ucranianas en 2024 y renunció a intentos anteriores contra los países de la OTAN.
- El grupo aumentó significativamente la escala y la frecuencia de las campañas de Spearphishing y utilizó nuevos métodos de entrega, como hipervínculos maliciosos y archivos LNK que realizan PowerShell a partir de dominios alojados en Cloudflare.
- Spielerhell introdujo seis nuevas herramientas de malware que utilizaron PowerShell y VBScript, que fueron diseñados principalmente para el sigilo, la persistencia y el movimiento lateral.
- Las herramientas existentes recibieron actualizaciones importantes, que incluyen una mejor cobertura, tácticas de sigilo mejoradas y métodos sofisticados para el movimiento lateral y la exiltración de datos.
- Los operadores de jugadores han logrado ocultar casi toda su infraestructura de C&C detrás de Cloudflare Tunnels.
- Los concesionarios de jugadores dependieron cada vez más de los servicios de proveedores externos (Telegram, Telegraph, Cloudflare, Dropbox) y DNS-Over-HTTPS (DOH) para proteger su infraestructura de C&C.
En nuestra publicación de blog anterior, Cyberspionage the Symaredon AY: Análisis del conjunto de herramientas, con el que Ucrania se vio en 2022 y 2023Hemos descrito las actividades agresivas de ciberespionaje del ácido jugador contra las instituciones gubernamentales ucranianas. Como parte de nuestra investigación continua, realizamos un análisis técnico exhaustivo de las actividades comerciales de los actores en 2024. Los resultados detallados y los resultados técnicos están disponibles en Nuestro último libro blanco.
Nuestra investigación muestra que el grupo sigue siendo muy activo y está dirigido constantemente a Ucrania, pero ha adaptado sus tácticas y herramientas en particular.
Exclusivamente apuntar a Ucrania
Player Art, que es atribuido por el Servicio de Seguridad de Ucrania (SSU) Para el 18º Centro de Seguridad de la Información del Servicio Federal de Seguridad de Rusia (FSB)Ha atacado a las instituciones estatales ucranianas desde al menos 2013. Durante los años anteriores, los intentos ocasionales contra los objetivos en otros países de la OTAN en 2024 en los 2024 jugadores solo se centraron en las instituciones ucranianas.
Esto es fuertemente con el objetivo histórico del grupo como actor cibernado que está aclarando los intereses geopolíticos rusos. En vista de la guerra continua y las tensiones geopolíticas, esperamos que la orientación de Ucrania permanezca sin cambios en el futuro previsible.
Las campañas de Spearphishing son mayores y más comunes
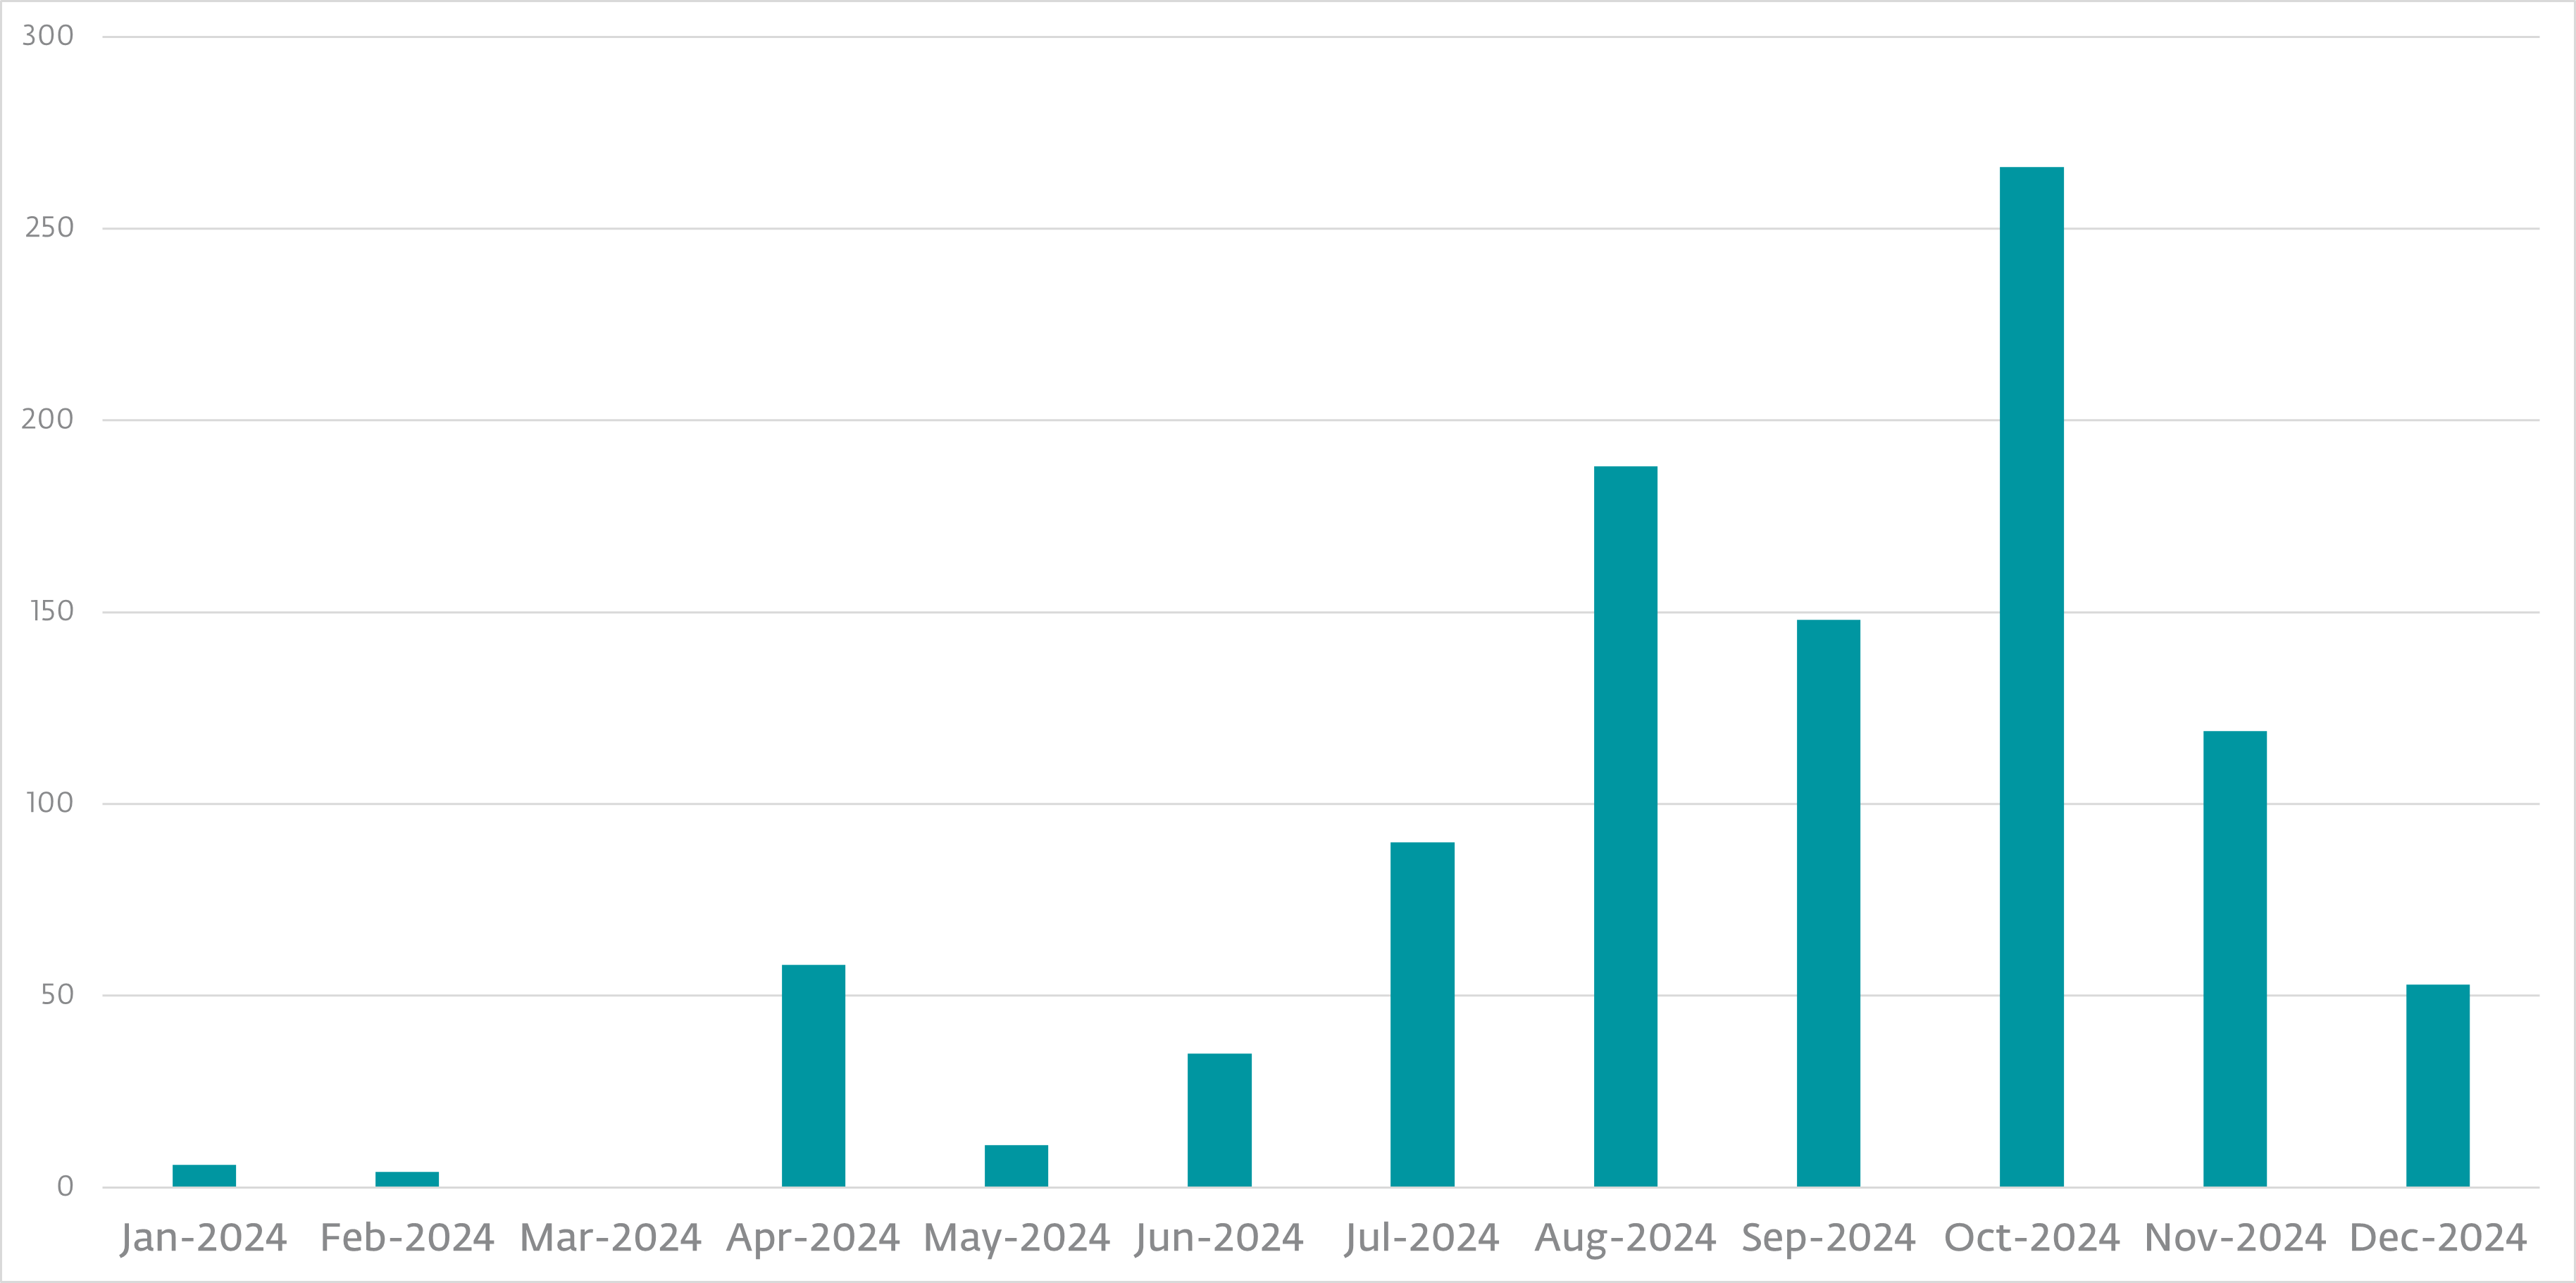
Las actividades de empuje de las mitades del jugador en la segunda mitad de 2024 se intensificaron significativamente. Las campañas generalmente duraron de uno a cinco días consecutivos. E -Correos con archivos maliciosos (RAR, ZIP, 7Z) o archivos XHTML con técnicas de contrabando HTML. Estos archivos proporcionaron archivos HTA o LNK maliciosos en los que se llevaron a cabo los cargadores VBScript incrustados como Pterosand. La Figura 1 muestra el número de ejemplos claros de estos archivos HTA y LNK, que se entregaron en campañas de Spearphishing en 2024 por mes.
Sorprendentemente, en octubre de 2024 observamos un caso raro en el que los correos de Spearphishing contenían hipervínculos bastante maliciosos que los archivos adjuntos, una desviación de las tácticas habituales de los jugadores. Además, los juegos presentaron otra nueva tecnología: el uso de archivos LNK maliciosos para llevar a cabo los comandos de PowerShell directamente de los dominios generados por la bengala en la nube y para evitar algunos mecanismos de identificación convencionales.
Evolución del conjunto de herramientas: nuevas herramientas y mejoras significativas
El conjunto de herramientas del jugador fue sometido a actualizaciones notables. Si bien se introdujeron menos herramientas nuevas (seis en comparación con ocho en 2022 y nueve en 2023), se incluyeron recursos considerables en la actualización y mejora de las herramientas existentes:
Las nuevas herramientas introducidas en 2024 incluyen:
- Pterodespair: Se descubrió y desarrolló una herramienta de reconocimiento de PowerShell de corta duración en enero de 2024 para recopilar datos de diagnóstico sobre el malware proporcionado anteriormente.
- Pterotickle: Un dispositivo de pistola PowerShell descubierto en marzo de 2024, que dirigido a las aplicaciones de Python, se convirtió en unidades ejecutables y extraíbles en unidades ejecutadas y extraíbles, lo que facilita el movimiento lateral. Tiene armas de guiones TCL que generalmente se encuentran en las aplicaciones de Python -Gui con un tkinter y creados con Pyinstaller.
- Pterógrafo: La herramienta PowerShell descubierta en agosto de 2024 inicialmente utilizó un método de persistencia inusual con Microsoft Excel-Add-Ins. La API de Telegraph crea un canal de comunicación cifrado para la entrega de carga útil. Las versiones posteriores simplifican la persistencia a través de tareas planificadas en su lugar.
- Pteroste: Un nuevo descargador general de VBScript, que se descubrió en octubre de 2024, similar a los descargadores conocidos anteriormente (por ejemplo, Pterosand, Pterorisk), que, sin embargo, almacena su código en flujos de datos alternativos asignados al sistema de la víctima con archivos benignos.
- Pteroquark: Otro descargador de VBScript que se descubrió en octubre de 2024 y se introdujo como un nuevo componente en la versión VBScript del armador Pterolnk.
- Pterobox: Un robador de archivos PowerShell, que se descubrió en noviembre de 2024 y el Pteropopsdoor es muy similar, pero inicia archivos robados a Dropbox. Utiliza suscripciones de eventos WMI para identificar unidades USB recién insertadas y archivos seleccionados de Filtrates EX utilizando el Dropbox -API. Los archivos robados se persiguen meticulosamente para evitar cargas redundantes, lo que enfatiza la creciente atención de los jugadores y la eficiencia de los jugadores.
Relojes principales Herramientas existentes en 2024
Además de las nuevas herramientas, los operadores de jugadores han mejorado significativamente las herramientas existentes en su arsenal:
- Pteropsdoor: Una gran actualización introdujo técnicas de sigilo extendidas, como B. Monitoreo de archivos sobre el Io.filessystemwatcher Objeto en lugar de escanear continuamente directorios, lo que reduce significativamente la vista. Además, se implementaron suscripciones de eventos WMI para identificar nuevos incidentes USB, lo que hizo que la exfiltración de archivos fuera más dirigida y estable. Además, las últimas versiones de Code solo almacenan en la clave de registro en lugar de los archivos, lo que se complicó aún más.
- Pterolnk (versión de VBScript): Esta herramienta mejoró a principios de 2024 para mapear no solo las unidades USB, sino también las unidades de red, lo que amplió sus habilidades de movimiento lateral. En la segunda mitad de 2024 recibió varias actualizaciones incrementales, incluidas la cobertura mejorada, métodos más complejos para crear archivos LNK y técnicas basadas en el registro para ocultar archivos y archivos de las víctimas. Este armamento se ha convertido en una de las herramientas de jugadores más actualizadas y cultivadas activamente.
- Pterovdoor: Este archivo VBScript -Sealer continuó siendo utilizado en dos variantes (velados y no ofuscados). Durante todo el operador de jugadores 2024 repitió la herramienta e introdujo nuevas plataformas externas, como repositorios de CodeBerg, para distribuir dinámicamente la información de comando y control (C&C) y medidas defensivas complicadas.
- Carga de pterops: Jugadores que se atribuyeron al uso de túneles Cloudflare en lugar de túneles de Cloudflare Ngrok para su infraestructura C&C. Este fue el comienzo de los jugadores que ocultaron casi toda su infraestructura de C&C detrás de los dominios generados por Cloudflare y mejoraron significativamente su seguridad operativa.
Cargas inusuales: ¿propaganda rusa sobre malware?
El descubrimiento en julio de 2024 fue un hallazgo particularmente fascinante en un único anuncio -hoc -vbscript -last, que fue entregado por jugadores descargadores. Esta carga útil no tenía funcionalidad de espías; Más bien, su único propósito era abrir automáticamente un canal de propaganda de telegrama llamado Guardianes de Odessa que difunde las noticias pro-rusas en la región de Odessa. Aunque inusual para las operaciones típicas de los jugadores, Conducimos a Esta carga útil para jugadores con alta confianza.
Infraestructura de red y técnicas evasivas
Durante todo el 2024, los juegos mostraron un compromiso persistente con el sistema inmunitario basado en la red.
- El grupo continuó, aunque en una escala reducida, para usar técnicas de Flux-DNS de flujo rápido y, a menudo, girando direcciones IP detrás de sus dominios. Sin embargo, el número de dominios que registró disminuyó en particular de más de 500 en 2023 a alrededor de 200 en 2024.
- Jugador -Hard depende cada vez más de los servicios de los proveedores de tercera parte como Telegram, Telegraph, CodebergY Túnel Cloudflare Para que se ponga y distribuya dinámicamente su infraestructura C&C. Los subdominios generados por Cloudflare se convirtieron en el final principal de los puntos de comunicación en el grupo, con los dominios tradicionales principalmente descendientes para usar Fallback.
- Varios servicios de DOH (Google y Cloudflare) y sitios web de resolución de proveedores de terceros (p. Ej. nslookup.ioPresente quién esPresente dnswatch.infoY Check-host.net) se usaron regularmente para evitar el bloqueo basado en el dominio.
- El reproductoraron también introdujo nuevas técnicas, como archivos HTA y VBS integrados en directorios temporales y la ejecución de dominios C&C por separado para complicar aún más el esfuerzo de detección automatizado.
A pesar de las restricciones de capacidad observables y la sumisión de instrumentos más antiguos, el jugador de los jugadores sigue siendo un jugador de amenaza significativo debido a su innovación continua, campañas agresivas de la lanza y esfuerzos persistentes para evitar descubrimientos. Mientras continúe la guerra rusa contra Ucrania, esperamos que el jugador que desarrolle persistentemente sus tácticas e intensifique sus operaciones cibernéticas contra las instituciones ucranianas.
Desglose técnico detallado de las actividades, actualizaciones y análisis de malware de 2024 de jugadores Libre blanco completo.
Se puede encontrar una lista completa de indicadores de compromiso (IOC) en Nuestro repositorio de Github y el Colladillo.
Si tiene consultas sobre nuestra investigación publicada bajo seguridad de evidencia, contáctenos entre nosotros en [email protected].ESET Research ofrece informes privados de inteligencia APT y feeds de datos. Visite las consultas sobre este servicio Inteligencia de amenaza de eset Página.
Hemos recibido este contenido de ciberseguridad de: Welivesecurity (blog de ESET sobre amenazas de seguridad)
Llegarás a la noticia original en el enlace que sigue: https://www.welivesecurity.com/en/eset-research/gamaredon-2024-cranking-out-spearphishing-campaigns-ukraine-evolved-toolset/
write a shot sentence in spanish about who ESET, the Cybersecurity company»




