Informe de actividad de ESET APT Q2 2025 – Q3 2025

Una descripción general de las actividades de los grupos APT seleccionados estudiados y analizados por ESET Research en el segundo trimestre de 2025 y el tercer trimestre de 2025.

6 de noviembre de 2025
•
,
4 minutos de lectura

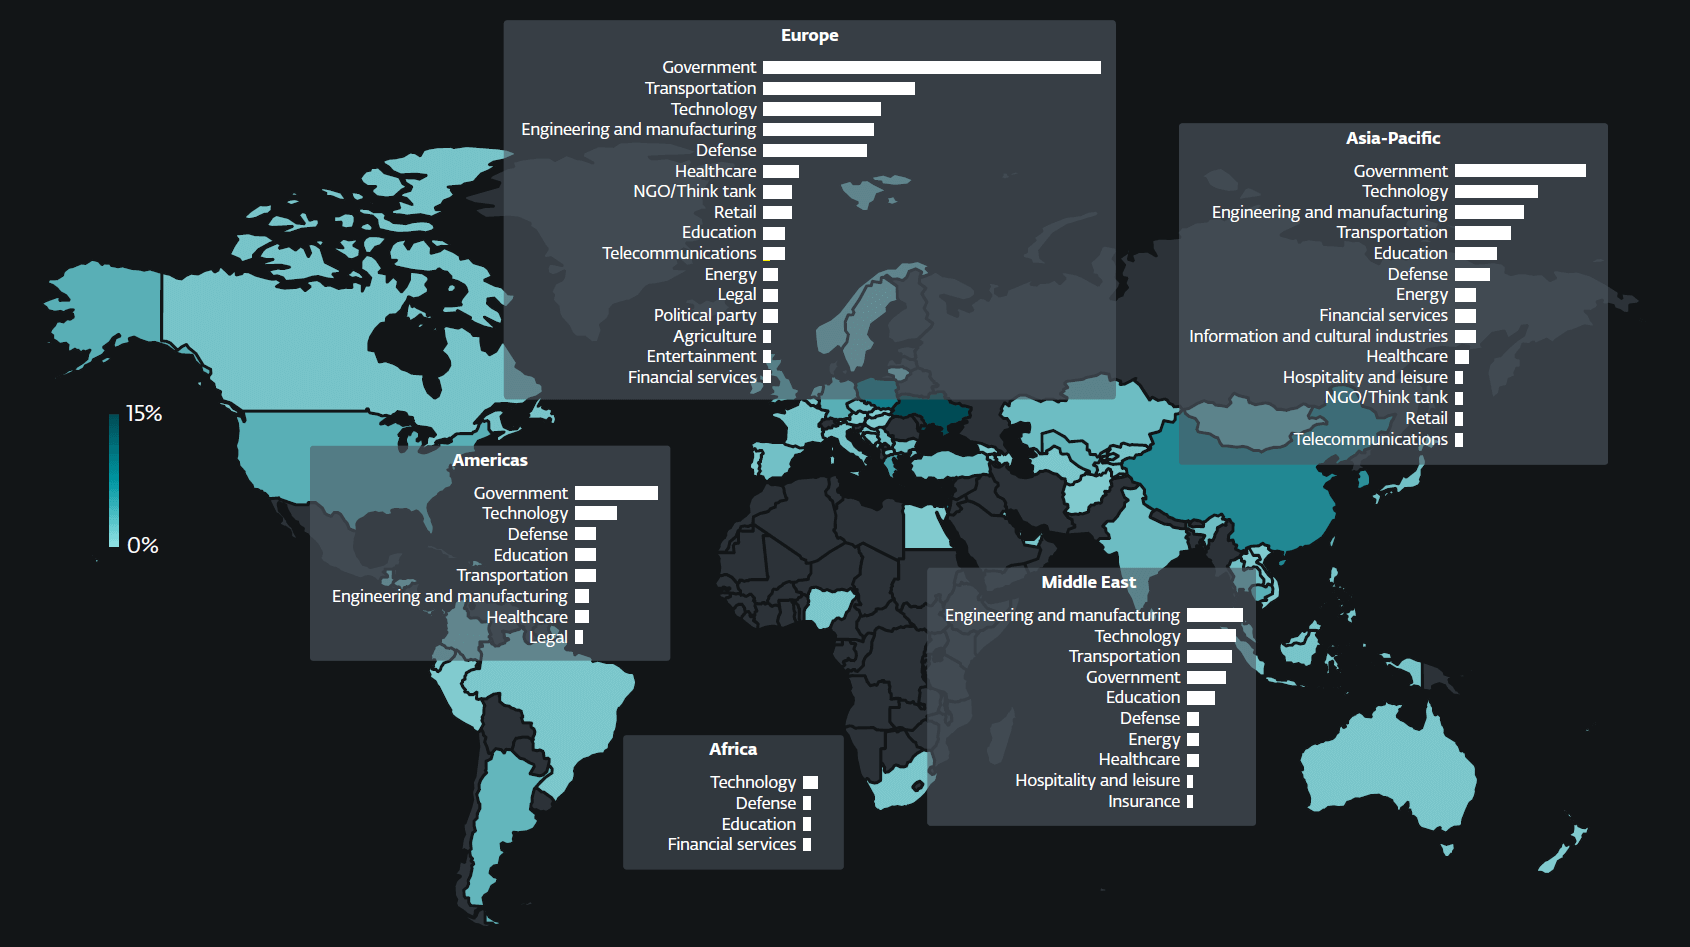
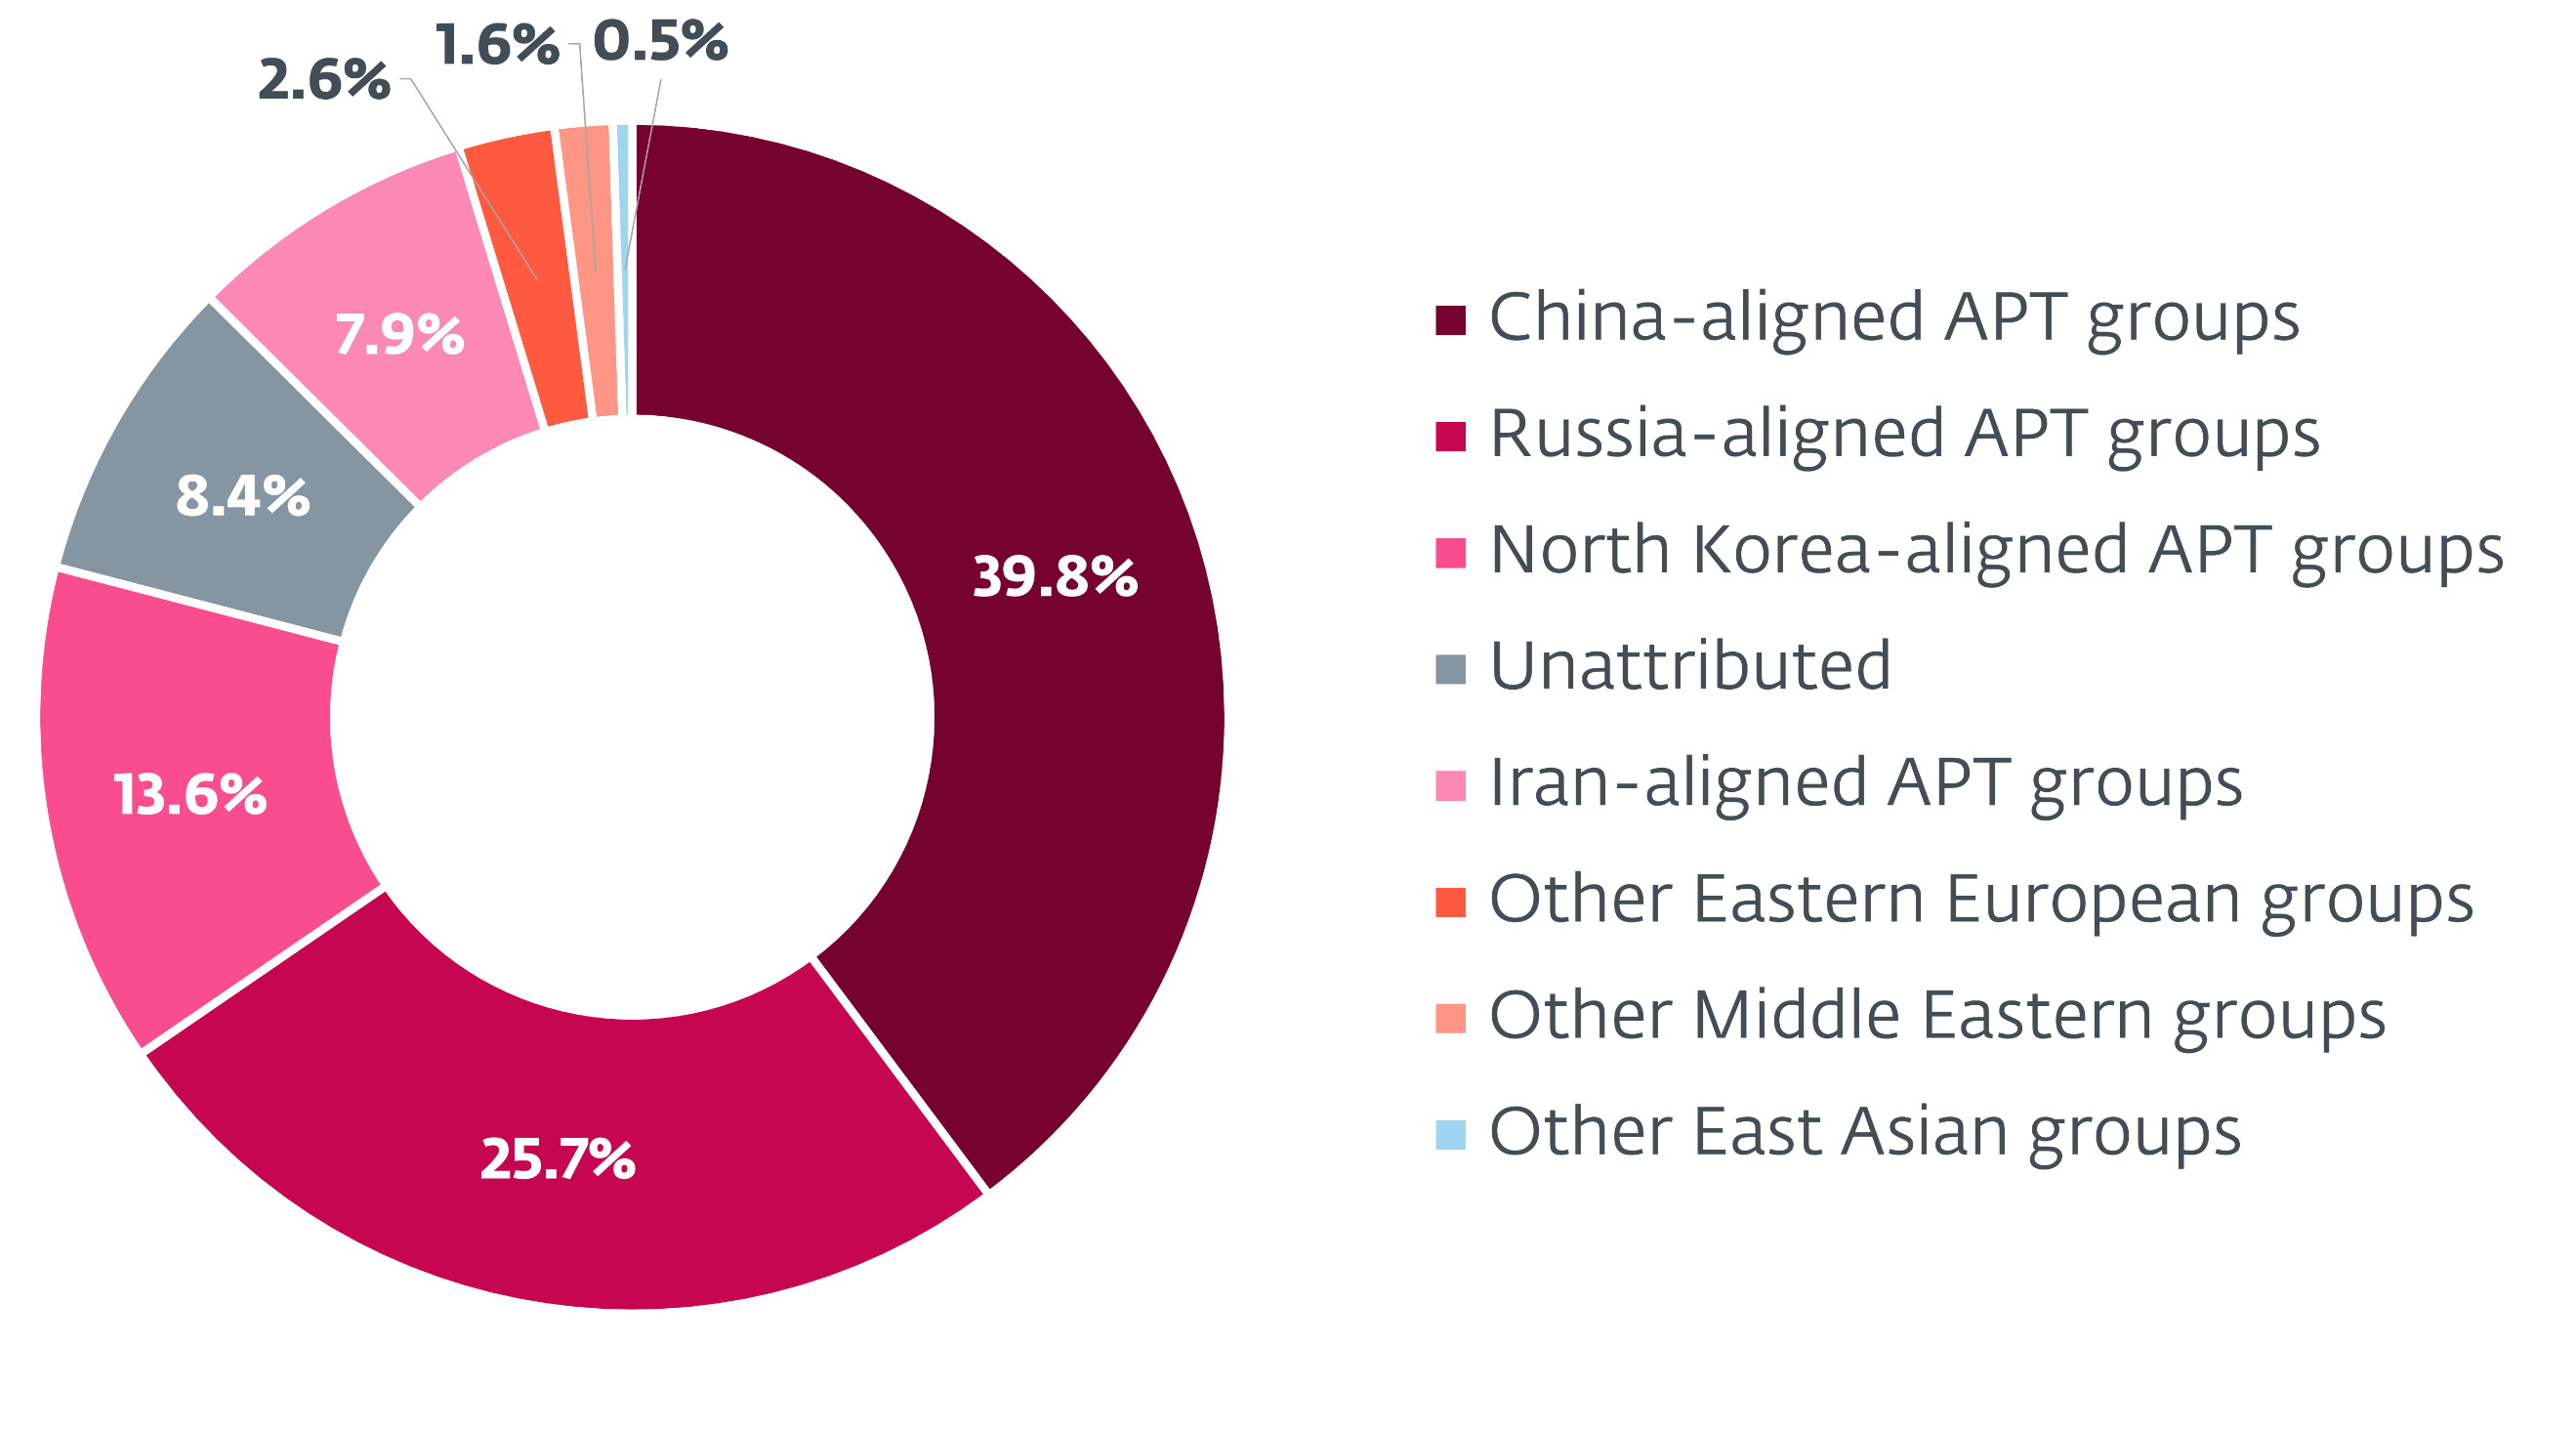
El Informe de actividad de ESET APT del segundo trimestre de 2025 al tercer trimestre de 2025 resume las actividades notables de grupos selectos de amenazas persistentes avanzadas (APT) documentadas por investigadores de ESET de abril a septiembre de 2025. Los eventos destacados son representativos del panorama de amenazas más amplio que examinamos durante este período. Ilustran tendencias y desarrollos clave y contienen solo una pequeña porción de los datos de inteligencia de ciberseguridad proporcionados a los clientes por los informes APT de ESET.
Durante el período observado, los grupos de la APT aliados con China continuaron avanzando en los objetivos geopolíticos de Beijing. Hemos visto un uso cada vez mayor de la técnica del adversario en el medio tanto para el acceso inicial como para el movimiento lateral, utilizada por grupos como PlushDaemon, SinisterEye, Evasive Panda y TheWizards. En respuesta al interés estratégico de la administración Trump en América Latina, y quizás influenciado por la actual lucha de poder entre Estados Unidos y China, FamousSparrow se embarcó en una gira por América Latina, dirigida a varias agencias gubernamentales de la región. Mustang Panda se mantuvo muy activo en el sudeste asiático, Estados Unidos y Europa, centrándose en los sectores gubernamental, de ingeniería y marítimo. Flax Typhoon apuntó al sector de la salud en Taiwán explotando servidores web de acceso público y utilizando webshells para comprometer a sus víctimas. El grupo mantiene periódicamente su infraestructura VPN SoftEther y también ha comenzado a utilizar un proxy de código abierto, BUUT. Mientras tanto, Speccom se centró en el sector energético de Asia Central, con el presunto objetivo de obtener más información sobre las operaciones financiadas por China y reducir la dependencia de China de las importaciones marítimas. Una de las puertas traseras del conjunto de herramientas del grupo, BLOODALCHEMY, parece ser favorecida por varios actores de amenazas alineados con China.
Observamos un aumento continuo en la actividad de phishing por parte de la empresa MuddyWater, alineada con Irán. El grupo adoptó la técnica de enviar correos electrónicos de phishing internamente (desde bandejas de entrada comprometidas dentro de la organización objetivo) con una tasa de éxito particularmente alta. Otros grupos alineados con Irán permanecieron activos: BladedFeline introdujo nueva infraestructura, mientras que GalaxyGato implementó una puerta trasera C5 mejorada. GalaxyGato también introdujo un giro interesante en su campaña al utilizar el secuestro de órdenes de búsqueda de DLL para robar credenciales.
Los actores de amenazas afiliados a Corea del Norte se dirigieron al sector de las criptomonedas y expandieron sus actividades en particular a Uzbekistán, un país que nunca antes se había observado a esta escala. En los últimos meses, hemos documentado varias campañas nuevas realizadas por Deceived Development, Lazarus, Kimsuky y Konni destinadas al espionaje, promover las prioridades geopolíticas de Pyongyang y generar ingresos para el régimen. Kimsuky experimentó con la técnica ClickFix para apuntar a entidades diplomáticas, así como a think tanks y universidades de Corea del Sur, mientras que Konni utilizó ingeniería social con un enfoque inusual en sistemas macOS.
Los grupos afiliados a Rusia continuaron centrándose en Ucrania y los países con vínculos estratégicos con Ucrania, al tiempo que ampliaron sus actividades para incluir entidades europeas. El Spearphishing siguió siendo su principal método de compromiso. Específicamente, RomCom aprovechó una vulnerabilidad de día cero en WinRAR para entregar archivos DLL maliciosos y ofrecer una variedad de puertas traseras. Informamos de esta vulnerabilidad a WinRAR, que la parchó de inmediato. Las actividades del grupo se centraron principalmente en los sectores financiero, manufacturero, de defensa y de logística en la UE y Canadá. Gamaredon siguió siendo el grupo APT más activo en Ucrania y experimentó un aumento significativo en la intensidad y frecuencia de sus operaciones. Este estallido de actividad coincidió con un raro caso de cooperación entre grupos APT alineados con Rusia, cuando Gamaredon apuntó a una de las puertas traseras de Turla. El conjunto de herramientas de Gamaredon continuó evolucionando, tal vez impulsado por la colaboración, por ejemplo incorporando nuevos ladrones de archivos o servicios de túneles.
Sandworm, al igual que Gamaredon, se centró en Ucrania, pero con el motivo de la destrucción más que del ciberespionaje. El grupo utilizó borradores de datos (ZEROLOT, Sting) contra entidades gubernamentales, empresas de los sectores de energía y logística y, especialmente, contra el sector de cereales; el objetivo probable era debilitar la economía ucraniana. Otro actor de amenazas vinculado a Rusia, InedibleOchotense, llevó a cabo una campaña de phishing haciéndose pasar por ESET. Esta campaña incluyó correos electrónicos y mensajes de señal que entregaban un instalador troyanizado de ESET que resultó en la descarga de un producto ESET legítimo junto con la puerta trasera Kalambur.
Finalmente, una actividad notable por parte de grupos menos conocidos incluyó la explotación por parte de FrostyNeighbor de una vulnerabilidad XSS en Roundcube. Las empresas polacas y lituanas fueron objeto de correos electrónicos de phishing haciéndose pasar por empresas polacas. Los correos electrónicos contenían un uso particular y una combinación de viñetas y emojis, una estructura que recuerda al contenido generado por IA, lo que sugiere un posible uso de IA en la campaña. Las cargas útiles entregadas incluían un ladrón de credenciales y un ladrón de mensajes de correo electrónico. También identificamos una familia de software espía de Android previamente desconocida en Irak a la que llamamos Wibag. Disfrazada de aplicación de YouTube, Wibag apunta a plataformas de mensajería como Telegram y WhatsApp, así como a Instagram, Facebook y Snapchat. Sus características incluyen registro de teclas y exfiltración de mensajes SMS, registros de llamadas, datos de ubicación, contactos, grabaciones de pantalla, así como grabaciones de llamadas de WhatsApp y conversaciones telefónicas normales. Curiosamente, la página de inicio de sesión del panel de administración del software espía muestra el logotipo del Servicio de Seguridad Nacional Iraquí.
Los productos de ESET detectan las actividades maliciosas descritas en el Informe de actividad de ESET APT del segundo trimestre de 2025 al tercer trimestre de 2025; La inteligencia compartida se basa principalmente en datos de telemetría patentados de ESET y ha sido verificada por investigadores de ESET.
Los informes de actividad de ESET APT contienen solo una fracción de los datos de ciberseguridad proporcionados en los informes de ESET Threat Intelligence APT. Para obtener más información, consulte Inteligencia de amenazas de ESET Sitio web.
Este contenido de ciberseguridad nos ha llegado de: Welivesecurity (blog ESET sobre amenazas de seguridad informática)
Puedes encontrar la noticia original en el siguiente enlace: https://www.welivesecurity.com/en/eset-research/eset-apt-activity-report-q2-2025-q3-2025/
write a shot sentence in spanish about who ESET, the Cybersecurity company»




