INFORME DE ACTIVIDAD DE ESET APT Q4 2024 – P1 2025

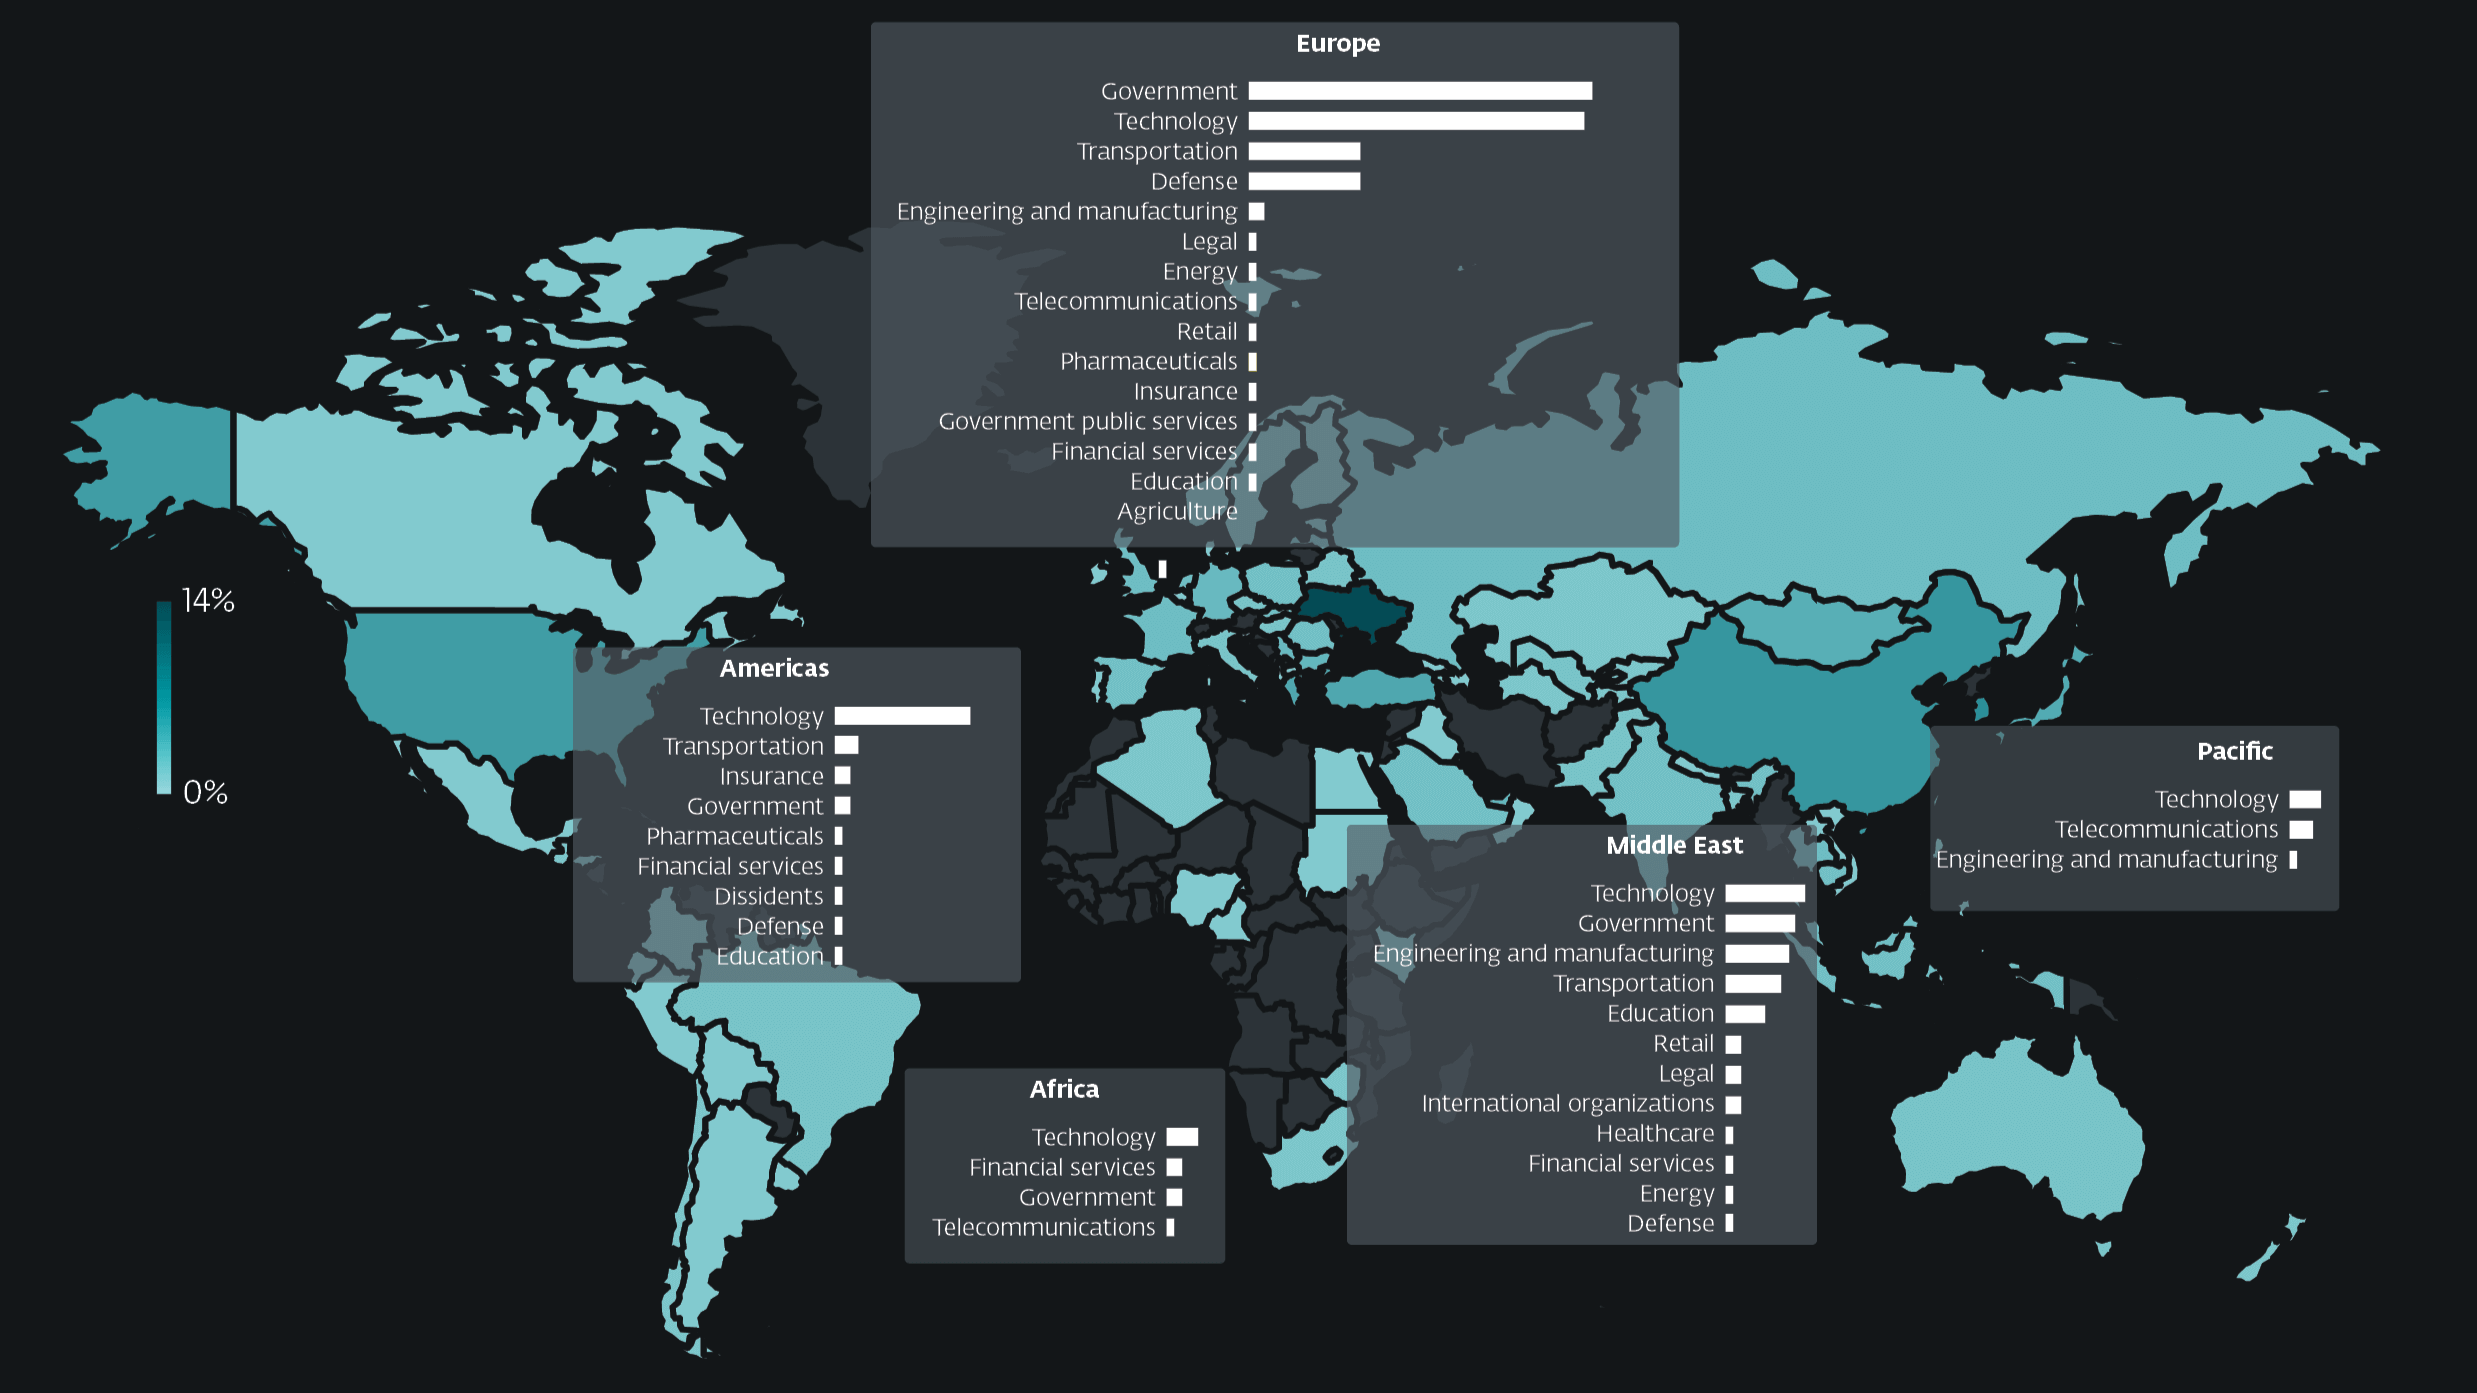
ESET APT Informe de actividad Q4 2024 – P1 2025 Resumen Notividades de grupos seleccionados de amenaza persistente avanzada (APT) que documentados por los investigadores de ESET desde octubre de 2024 hasta finales de marzo de 2025. El representante de operaciones más destacado de los datos más amplios de la amenaza de la amenaza que investigamos durante este período, ilustrando las tendencias y desarrollos clave, y solo contienen los datos de inteligencia más amplios brindados a los informes de los clientes de ESET.
Durante el período monitoreado, las amenazas de China continuaron involucrando campañas de espía persistentes con un enfoque en las organizaciones europeas. Mustang Panda siguió siendo el más activo y dirigido a las instituciones estatales y las compañías de transporte marítimo sobre el cargador de corpus y las unidades USB maliciosas. Los recicladores digitales continuaron apuntando a las compañías gubernamentales de la UE que utilizó la red de anonimato de KMA VPN y proporcionó la caja Hinters Rclient, Hydrorshell y Poison. Rafxedgoblin usó su nueva puerta trasera espía, que llamamos Nanoslate, contra una unidad del gobierno de Europa Central, mientras que Webworm tenía como objetivo una organización del gobierno serbio utilizando VPN más suave y enfatizó la popularidad continua de esta herramienta bajo los grupos chinos. Además, creemos que un clúster ShadowPad que puede usar ransomware esporádico para obtener ganancias financieras se incluye principalmente en SPY. También enfatizamos qué uso frecuente de herramientas de espionaje comunes como HDMan, Phantomnet y Sonifake, que trata varias atribuciones inconsistentes de campañas de campañas a otros grupos con estas herramientas.
Los jugadores de amenaza orientados por Irán permanecieron muy activos, liderados por Muddywater, quien a menudo utilizaba el monitoreo y la gestión remota del software (RMM) en ataques de lanza. Sorprendentemente, Muddywater trabajó en estrecha colaboración con Lyceum, un subgrupo de petróleo, para dirigirse a una empresa de fabricación israelí. Bladedfeline revisó a su antigua víctima, una compañía de telecomunicaciones en Uzbekistán, que coincidió con el alcance diplomático iraní. Cybertoufan llevó a cabo operaciones destructivas y utilizó un ataque de limpiaparabrisas contra varias organizaciones en Israel.
Los jugadores de amenaza orientados a Corea del Norte fueron particularmente activos en campañas de motivación financiera. El engaño de los desarrollos amplió su objetivo significativamente y utilizó ofertas de trabajo falsas principalmente en la criptomoneda de los sectores, blockchain y finanzas. El grupo utilizó técnicas innovadoras de ingeniería social, como ataques de clickfix y publicaciones de bienes falsos, para distribuir la tienda multiformform -weasel. El robo de criptomonedas BYBIT atribuido al FBI al compromiso de comerciante para la cadena de seguridad de SAFE Wallet, que causó pérdidas de aproximadamente 1,5 mil millones de dólares. Mientras tanto, otros grupos orientados a Corea del Norte vieron fluctuaciones a su ritmo operativo: a principios de 2025, Kimsuky y Konni regresaron a su nivel habitual de actividad después de una disminución notable después de 2024. Y después de un año de inactividad, Andariel reapareció con un ataque sofisticado contra una compañía de software industrial del sur.
Las amenazas orientadas por Rusia, especialmente Sednit y Player, han mantenido campañas agresivas, que se dirigen principalmente a los países de Ucrania y a la UE. SEDNIT refinó su explotación de scriptmen de sitios cruzados (XSS) en servicios de correo web y expandió RoundPress desde RoundCube alrededor de Horde, Mdaemon y Zimbra. Hemos descubierto que el grupo utilizó con éxito una vulnerabilidad de día cero en el servidor de correo electrónico de Mdaemon (CVE 2024-1182) contra las empresas ucranianas, mientras que Romcom Commom progresa a las habilidades progresivas después del uso de explotaciones de día nulo contra Mozilla Firefox (CVE-2024-9680) y Microsoft Windows (CVE-2024-49039). Todas estas vulnerabilidades fueron reportadas a los proveedores respectivos por los investigadores de ESET. El jugador fue el jugador más productivo en Ucrania, mejoró el velo del malware y la introducción de Pterobox, un robador de archivos utilizado, mientras que el notorio grupo de gusanos de arena intensificó las operaciones destructivas contra las compañías de energía ucranianas mediante el uso de un nuevo limpiaparabrisas llamado Zerolot a través de las directrices del grupo de directores activos y utilizando herramientas RMMM.
Finalmente, las actividades notables de los grupos menos conocidos APT-C-60, que se centraron en las personas en Japón, que pueden estar conectadas con Corea del Norte, y una campaña de phishing fuertemente dirigida, que es llevada a cabo por un jugador de amenaza no identificado, que se gasta como un Foro Económico Global y un sitio web electoral, para proporcionar información sensible de los servidores civiles de Ukrainia que reciben. Además, las operaciones centradas en el SPY STEALTHFALCON en Torkiye y Pakistán.
ESET Products se encuentra actividades malignas descritas en ESET APT de actividad, el cuarto trimestre 2024 -Q1 2025. La inteligencia compartida se basa principalmente en datos de telemetría ESET patentados y fue verificado por los investigadores de ESET.
Este contenido de ciberseguridad nos ha llegado de: Welivesecurity (blog ESET sobre la seguridad informática)
Puedes encontrar la noticia original en el siguiente enlace: https://www.welivesecurity.com/en/eset-research/eset-apt-activity-report-q4-2024-q1-2025/
write a shot sentence in spanish about who ESET, the Cybersecurity company»



