La Administración Marítima de EE. UU. investiga problemas de ciberseguridad de grúas portuarias
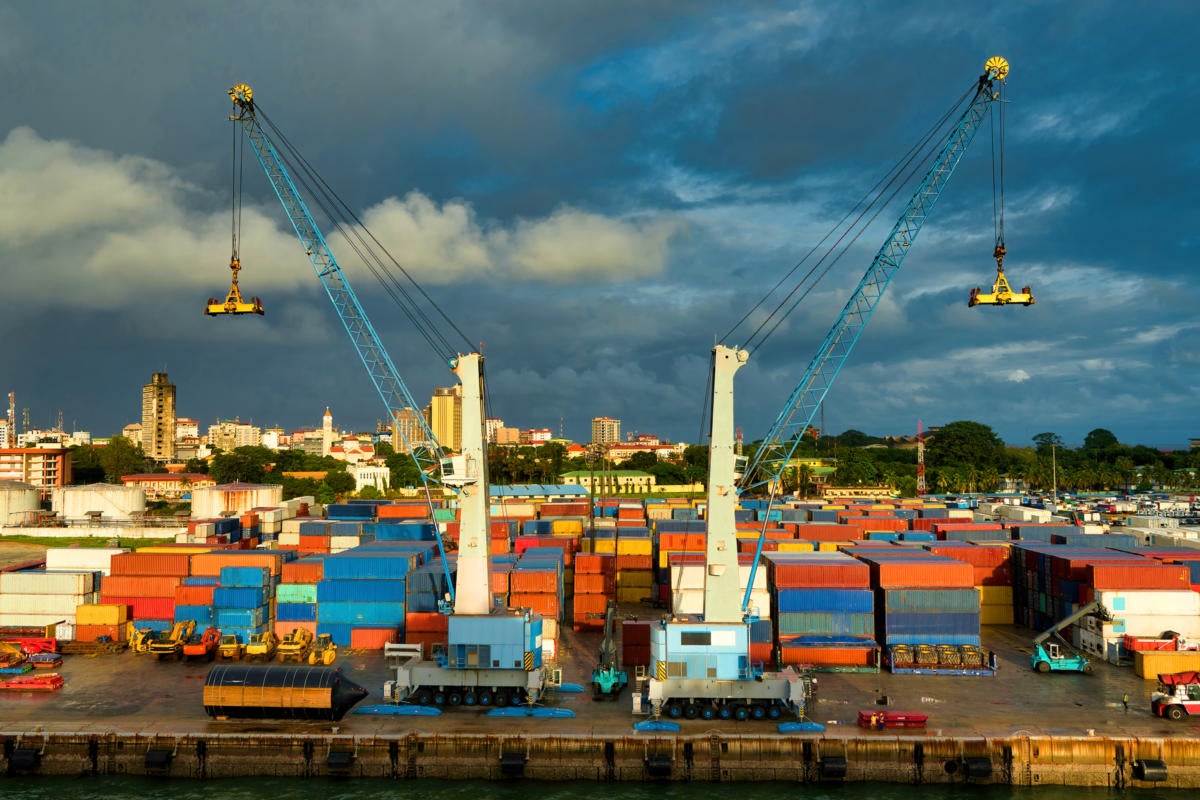
El 2023 Ley de Autorización de la Defensa Nacional (NDAA), aprobada por el Congreso a fines de diciembre de 2022 y firmada por el presidente Biden, estaba llena de una variedad de documentos relacionados con el ejército Disposiciones de seguridad cibernética. Una disposición poco notada en el proyecto de ley pedía una investigación sobre las amenazas a la ciberseguridad y la seguridad nacional que representan las grúas de fabricación extranjera en los puertos de los Estados Unidos.
Según esta disposición, el Administrador Marítimo, en cooperación con Seguridad Nacional, el Pentágono y la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA), debe realizar un estudio para evaluar si las grúas fabricadas en el extranjero en los puertos de los Estados Unidos representan una amenaza ambiental o de seguridad cibernética. seguridad nacional. Debe completarse a fines de diciembre de 2023 y presentarse a los Comités de Comercio y Defensa del Senado y a los Comités de Defensa y Transporte Interior.
El origen del estudio de seguridad de la grúa no está claro
Hay poca información disponible sobre por qué este estudio apareció en la NDAA o por qué un estudio sobre la seguridad de las grúas portuarias se consideró lo suficientemente crítico como para incluirlo en la legislación anual obligatoria. Sin embargo, el estudio podría ser una concesión al representante Carlos Giménez (R-FL), quien presentó un proyecto de ley el año pasado. HR6487la Ley de Inspección y Seguridad de Grúas Portuarias de 2022, que murió en el comité.
El proyecto de ley de Giménez restringía la operación en puertos estadounidenses de grúas extranjeras fabricadas por opositores estadounidenses. Requería que CISA examinara las grúas extranjeras en busca de posibles vulnerabilidades de seguridad antes de ponerlas en servicio y evaluar la amenaza que representan las vulnerabilidades de seguridad en las grúas extranjeras existentes o recién construidas. El proyecto de ley de Giménez también requería que CISA informara al Congreso sobre las vulnerabilidades de seguridad críticas y de alto riesgo que emanan de las grúas extranjeras en los puertos estadounidenses. La oficina de Giménez no respondió a las solicitudes de comentarios sobre su proyecto de ley o el estudio encargado por la NDAA.
El FBI ha abordado un barco chino en un misterioso incidente
Las preocupaciones sobre la ciberseguridad en los puertos cada vez más digitalizados del país han ido en aumento durante años. Ya en 2013 un estudio de brookings concluyó que la conciencia y cultura de ciberseguridad en las instalaciones portuarias de EE. UU. es baja y que faltan medidas básicas de higiene de ciberseguridad en la mayoría de los puertos. De los puertos examinados por los investigadores de Brookings, solo uno había realizado una evaluación de vulnerabilidad de seguridad cibernética y ninguno había desarrollado un plan de respuesta a incidentes cibernéticos.
En 2015, la empresa de ciberseguridad CyberKeel, ahora propiedad de Improsec, prevenido que el 37% de las empresas de transporte con servidores web de Windows no instalaron adecuadamente los parches de seguridad de Microsoft. Principios de 2015, funcionarios de la Guardia Costera de EE. UU. reportado esa interferencia con las señales de GPS interrumpió las operaciones durante siete horas y afectó a cuatro grúas en un importante puerto no identificado en la costa este.
En un incidente en gran parte pasado por alto el 15 de septiembre de 2021, llegaron agentes de contrainteligencia del FBI llevó a cabo una búsqueda del buque mercante chino Zhen Hua 24 que entregó cuatro Grúas portacontenedores «Neo-Panamax» para el Puerto de Baltimore. Fuentes informadas dijeron a los agentes que habían descubierto equipo de recopilación de inteligencia en el barco durante la búsqueda, pero no hay detalles disponibles sobre qué equipo específico descubrieron.
Shanghai Zhenhua Heavy Industries Company Limited, ZPMC para abreviar, fabricó las cuatro grúas. ZPMC es el fabricante de grúas más famoso con una cuota de mercado mundial del 80 %. Las oficinas estadounidenses de ZPMC no respondieron preguntas sobre el estudio de la NDAA o el incidente del FBI. Asimismo, el FBI rechazó la solicitud de la CSO de una entrevista sobre el incidente.
Las preocupaciones de seguridad cibernética se centran en las comunicaciones de grúas
A medida que las grúas modernas se vuelven digitales, el estudio de la NDAA puede surgir de la preocupación de que las máquinas portuarias costosas (por lo general, más de $ 15 millones) y de importancia crítica puedan estar cargadas con malware destructivo o ser vulnerables a incidentes cibernéticos maliciosos. Pero los expertos dicen que es más probable que la preocupación surja de la tecnología de comunicaciones que controla el funcionamiento de las grúas.
«Sin la intención del cliente o del propietario de los activos, algunos de estos sistemas podrían, a sabiendas o sin saberlo, incluso comunicarse con Internet», dice a CSO Marco Ayala, director global de ICS Cybersecurity and Sector Lead, 1898 & Co. «Si hay una forma de telefonear a ET a casa, o algún tipo de baliza o enlace de comunicaciones que pueda dar una orden a un adversario extranjero, una capacidad de control, ya sea por razones financieras o simplemente para crear una pesadilla logística». en los puertos de EE. UU. y posiblemente cause un daño económico significativo.
Las cámaras de las grúas podrían ser «herramientas de vigilancia».
Steve Gyurindak, CTO de Redes y Tecnología de Operaciones en Armis, le dice a CSO que las grúas chinas, incluidas las grúas ZPMC, pueden estar bajo escrutinio por estar equipadas con cámaras fabricadas en China que el gobierno de EE. UU. «básicamente califica como herramientas de vigilancia». Gyurindak se refirió a un nueva regla emitido en julio de 2020 por el Consejo Federal de Regulación de Adquisiciones que las agencias federales “no pueden contratar (o extender un contrato) con ninguna entidad que use cualquier equipo, sistema o servicio que use equipos o servicios de telecomunicaciones cubiertos como parte integral o parte integral de cualquier sistema o como una tecnología crítica como parte de un sistema”.
Los dispositivos prohibidos bajo la nueva regla incluyen equipos de videovigilancia y telecomunicaciones fabricados por Hytera Communications Corporation, Hangzhou Hikvision Digital Technology Company, Dahua Technology Company o una subsidiaria o afiliada de estas compañías. «Creo que el FBI estaba mirando las cámaras del barco chino», dice Gyurindak. «Los chinos han invertido mucho dinero en el uso de videos para los servicios secretos».
Los temores de una interrupción de la cadena de suministro podrían ser el desencadenante
Patrick Miller, presidente y director ejecutivo de Ampere Industrial Security, dice que «no es imposible» que China utilice grúas de puerto para la vigilancia. Podrían «tratar de recopilar la mayor cantidad de información obvia posible sobre lo que entra y sale de Estados Unidos», le dice a CSO. «Iría muy bien con su forma habitual de trabajar y sus motivaciones».
Pero: «Sinceramente, creo que uno de los impulsores más grandes detrás de esto [port crane cybersecurity fears] «Dependemos mucho del comercio a través de los puertos, y la gente en Estados Unidos se asusta cuando hay un problema en la cadena de suministro», dice Miller, Reason for a Supply Chain Problem.
La tecnología de operaciones portuarias debe ser parte de las discusiones sobre ciberseguridad
Las grúas son emblemáticas de la incómoda combinación de Internet y tecnologías operativas (OT) que caracteriza a la mayoría de los puertos. “Para nosotros, toda esta parte de la infraestructura portuaria es algo que debe tenerse en cuenta al realizar una evaluación de riesgos e identificar los controles de mitigación apropiados”, dice a CSO Athanasios (Thanos) Drougkas, experto en ciberseguridad de la Agencia de Ciberseguridad de la Unión Europea (ENISA). “Para nosotros es el punto de partida y donde vemos grúas en todo este proceso
Drougkas se siente alentado por el estudio encargado por la NDAA. «Estoy muy emocionado de ver que la tecnología operativa se está convirtiendo cada vez más en parte de las discusiones sobre seguridad cibernética», dice. «Nos complace ver que las autoridades nacionales de todo el mundo están realmente asumiendo esto».
Derechos de autor © 2023 IDG Communications, Inc.
Este contenido de ciberseguridad nos ha llegado de: CSO Online
Puedes encontrar la noticia original en el enlace que sigue: https://www.csoonline.com/article/3685378/us-maritime-administrator-to-study-port-crane-cybersecurity-concerns.html#tk.rss_news


