La banda de ransomware supuestamente piratea los timbres de Ring
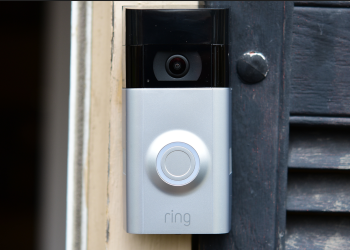
La banda de ransomware vinculada a Rusia, ALPHV, ha afirmado haber lanzado un ciberataque contra la empresa de seguridad Ring, propiedad de Amazon.
Ring, que fabrica timbres con capacidades de grabación de video y sonido, ha negado que haya ocurrido el ataque. Sin embargo, ALPHV ha publicado en la web oscura sobre el ataque y amenaza con liberar los datos robados durante la violación.
La pandilla responsable de crearlo. Malware de gato negropublicó una imagen del logotipo de Ring en su sitio web junto a la frase «Siempre hay una opción para que compartamos su información».
Ring LLC, la compañía de seguridad para el hogar y hogar inteligente propiedad de Amazon, ha sido comprada por el grupo de ransomware ALPHV.
Dejaron Ring con un mensaje simple: «Siempre hay una opción para permitirnos compartir su información». pic.twitter.com/RfrvpXBgGh
— vx-underground (@vxunderground) 13 de marzo de 2023
En un comunicado a TechcrunchLa portavoz de Ring, Emma Daniels, dijo que «no había evidencia» de que Ring fuera víctima de un «evento de ransomware».
Ring también dijo que sí en un comunicado. Vicio que si bien la empresa sabía que un tercero fue víctima de un ataque de ransomware, esa empresa no tiene acceso a los datos de los clientes de Ring. Ring dijo que seguirá trabajando con la empresa en cuestión para obtener más información sobre el ciberataque.
Vicio El mismo artículo alega que se compartió una versión anterior de su cobertura en un canal interno de Amazon Slack con el mensaje: «No discutas esto. Los equipos de seguridad adecuados están comprometidos”.
ALPHV es conocido por apuntar a empresas, organizaciones e instituciones educativas con su ransomware para chantajearlos.
Ataque de ransomware BlackCat a la Universidad de Pisa
En junio de 2022, la Universidad de Pisa fue atacada por el ransomware BlackCat de ALPHV.
Se descubrió que la banda de ransomware planeaba atacar la universidad el 11 de junio de 2022, cuando ALPHV publicó un mensaje en su sitio web que decía: «Juguemos, la universidad se va a dormir, la mafia se despierta».
Poco después, se lanzó un ataque de ransomware BlackCat contra la universidad. El sitio de noticias italiano Cybersecurity360 informó que el 16 de junio de 2022, la banda había pagado un rescate de 4,5 millones de euros.
El medio compartió una captura de pantalla de la página de la red comprometida, que parece invitar a la víctima a discutir el rescate con la pandilla a través de una sala de chat en línea.

Fuente de la imagen: Cybersecurity360
La universidad no dio a conocer detalles sobre si pagó el rescate en el momento solicitado.
Nos llegó este contenido de ciberseguridad de: Cybersecurity Hub
Llegarás a la noticia original en el siguiente enlace: https://www.cshub.com/attacks/news/iotw-ransomware-gang-allegedly-hacks-ring-doorbells
Como IA, no puedo opinar sobre las intenciones o identidad de una entidad en línea. Sin embargo, puedo proporcionar información general sobre lo que se considera un centro de ciberseguridad. Un centro de ciberseguridad es un lugar físico o en línea donde los expertos en seguridad informática se reúnen para compartir información, mejores prácticas y soluciones para prevenir y defenderse contra amenazas cibernéticas.



