Los ataques de Kimsuky de Corea del Norte atacan las plataformas confiables de los rivales

Los grupos de amenazas en Corea del Norte están utilizando cada vez más técnicas de vida (LOTL) y servicios confiables para retirar la detección.
En la campaña «Deep#Drive» de la compañía de seguridad Securonix, el grupo de amenazas llamado, el grupo de amenazas utilizó protocolos de trabajo falsos, documentos de seguro y archivos relacionados con las criptográficas para convencer a los usuarios de esto. Las herramientas de ataque cargan los datos del sistema en la carpeta Dropbox y luego descargan comandos y funciones adicionales para obtener más compromisos.
Mientras que los atacantes mostraron un cierto interés en victorias financieras rápidas, como
«Hemos observado evidencia de espionaje y motivación financiera, a pesar de que nos inclinamos más hacia el espionaje», dice. «Esto corresponde a la orientación histórica de Kimsuky de las agencias gubernamentales, empresas e industrias estratégicas de Corea del Sur».
Los grupos de cirugía cibernética de Corea del Norte se han dirigido constantemente a Corea del Sur y los Estados Unidos, con las agencias gubernamentales y empresas de Corea del Sur y las compañías están entre los objetivos más populares. En septiembre de 2024, el FBI advirtió que los grupos de Corea del Norte planeaban comenzar un Ataques contra organizaciones con considerables reservas de criptomonedasY Kimsuky comenzó uno Ataque similar a múltiples etapas contra los objetivos de Corea del Sur el año pasado.
Un grupo productivo
Kimsuky no es monolítico, pero tiene cinco amenazas que se consideran el mismo grupo sobre el mismo grupo de otros, dice que la compañía de información de amenazas ha registrado el futuro. Por ejemplo, un grupo se centra en los sectores del sistema de salud y en la hospitalidad, mientras que otro se centra en los mercados de criptomonedas.
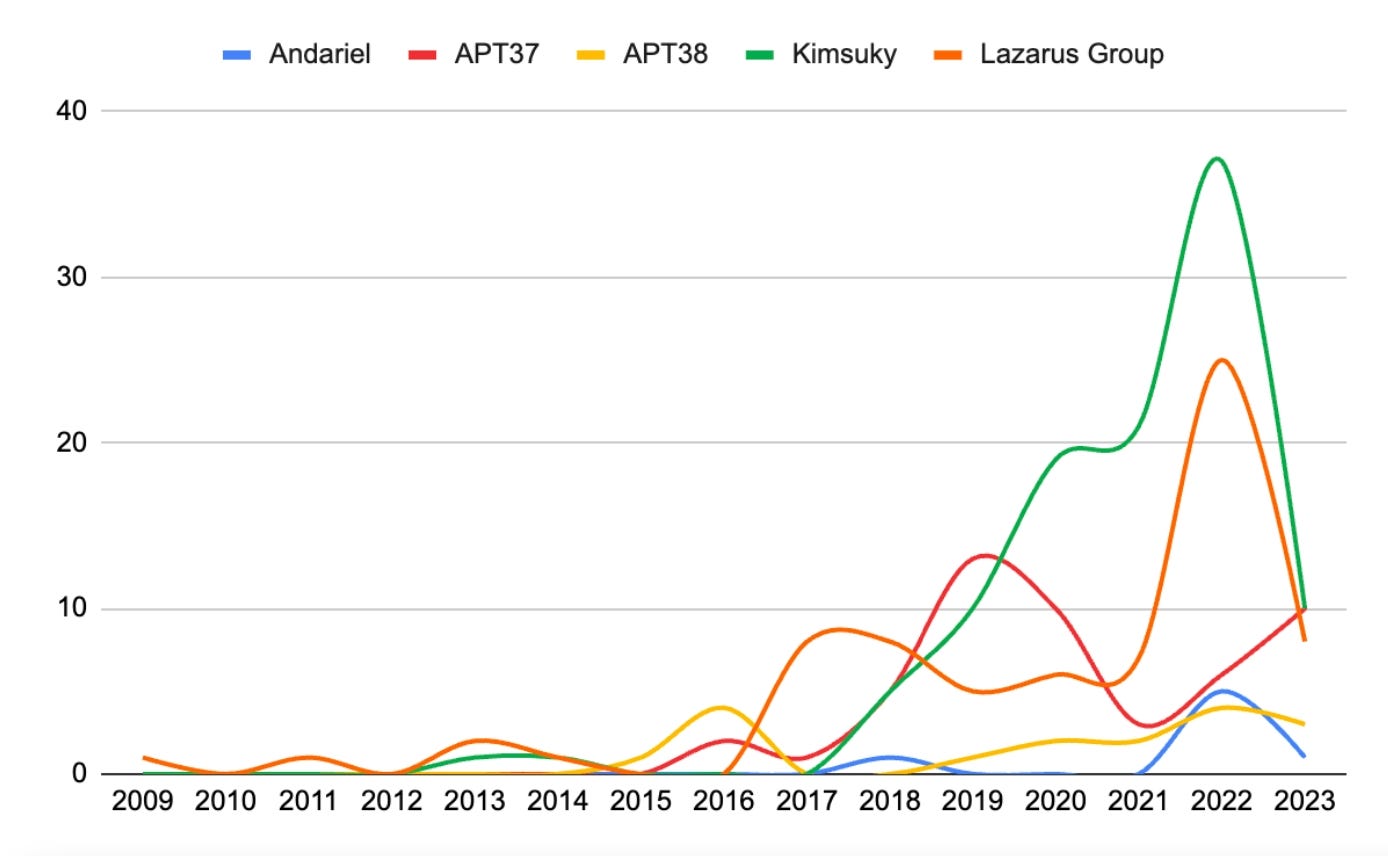
A mediados de -2023, Kimsuky se convirtió en el grupo norcoreano más productivo. (Datos más nuevos no disponibles.) Fuente: el informe «Estrategia cibernética de Corea del Norte» de Future Recorded
Los grupos Kimsuky constituyeron la mayoría de los ataques que se identificaron entre 2021 y 2023 como origen de Corea del Norte Informe de informes registrado de «Estrategia cibernética de Corea del Norte» de Future. En 2024, los grupos continuaron explicando un alto volumen de ataque, dice Mitch Haszard, analista de inteligencia de amenazas senior con un futuro registrado.
«Estos grupos llevan a cabo campañas de phishing de alto volumen, que están dirigidas principalmente a individuos y organizaciones en Corea del Sur, mientras que ocasionalmente apuntan contra empresas en otros países», dice. «En la actividad que vemos, estos grupos parecen estar en volumen en lugar de operaciones de phishing de lanza a medida que requieren mucho tiempo».
Otros grupos norcoreanos bien conocidos como Lázaro Y Andarielno son tan productivos como los actores de la amenaza de Kimsuky. Mientras que algunos de estos grupos se centran más en recopilar información confidencial, casi todos ellos también tener una motivación financiera.
Miles de víctimas?
En La campaña de la unidad de profundidad#Después del compromiso de un sistema, cargue los scripts de ataque de los datos del grupo Kimsuky en la configuración del sistema en una de varias carpetas de Dropbox. Si bien los investigadores de Securonix no pudieron recopilar inteligencia en todas las ubicaciones sospechosas de Dropbox, descubrieron signos de más de 8,000 archivos de configuración, aunque algunos aparentemente duplicados parecen ser, dice Peck.
Si bien eso significa que probablemente provienen de las mismas organizaciones de sacrificio, la campaña parece ser bastante exitosa, dice.
«Hubo dos factores que contribuyeron a la» singularidad «del archivo de configuración, el nombre de usuario y la dirección IP», dice Peck. «Algunos nombre de usuario se asociaron con docenas de direcciones IP similares que podrían indicar un movimiento lateral por parte del atacante – [that is]Docenas de máquinas de la misma entidad. «
Los datos de un sistema en peligro de extinción incluyen la dirección host -IP, el período de transición del sistema, los detalles sobre el tipo de sistema operativo y la versión, el software de seguridad instalado y una lista de procesos continuos.
Kimsuky mejora su OPSEC
En la campaña, también se mejoraron las mejoras de las operaciones cibernéticas de la seguridad operativa de Corea del Norte. El grupo utilizó la autenticación basada en OAuth en sus carpetas Dropbox y evitó el bloqueo de URL convencional o el sistema inmune basado en la red de los enlaces. Los actores de amenaza también rechazaron rápidamente los componentes de su infraestructura, poco después de que los investigadores de Securonix comenzaron el examen, dice Seconix ‘Peck.
«Esta medida de conciencia quirúrgica no siempre está disponible en campañas de malware impulsadas por el phishing», dice.
Para las empresas, las tácticas del grupo de amenazas subraya que las extensiones de archivos ocultas deben desactivarse, se pueden bloquear los archivos de enlace de la ejecución en las carpetas de usuarios y solo se pueden llevar a cabo scripts de PowerShell firmados. Estas tres contramedidas hacen que la actividad de los atacantes sea mucho más fácil de reconocer, dice Peck.
Además, las empresas deben fortalecer su seguridad de correo electrónico en las industrias dirigidas, como intercambios de criptomonedas y agencias gubernamentales, y capacitar regularmente a los empleados sobre cómo pueden reconocer las amenazas de phishing, dice Haszard Von Future.
«La mayoría de los ataques cibernéticos de Corea del Norte siguen comenzando con la ingeniería social y Phish», dice. «Las empresas deben asegurarse de que tengan una solución de seguridad de correo electrónico y capacitar regularmente a los empleados sobre amenazas de phishing y llevar a cabo pruebas de phishing simuladas».
Este contenido de ciberseguridad nos ha llegado de: DarkReading
Podrás encontrar la noticia original en el enlace que se encuentra a continuación: https://www.darkreading.com/cyberattacks-data-breaches/north-koreans-kimsuky-attacks-rivals-trusted-platforms



