Los ciberdelincuentes acuden en masa a las empresas de atención médica a medida que aumentan los ataques

En febrero, un ataque de ransomware al Centro Médico de la Universidad de Mississippi provocó una interrupción de las operaciones durante más de dos semanas. En marzo, un ciberataque al proveedor alemán de facturación médica Unimed, que presta servicios al 95% de los hospitales universitarios del país y a más de la mitad de sus principales clínicas, provocó el robo de datos sanitarios confidenciales de decenas de miles de pacientes.
Los ciberataques al sector sanitario aumentaron un 14% en el primer semestre de 2026, un poco más que el aumento general del 11% en todas las industrias, según datos de la firma de investigación tecnológica Comparitech. Mientras que los proveedores de atención médica, como hospitales y consultorios médicos, experimentaron un aumento moderado de los ataques, las empresas de atención médica experimentaron un aumento significativo del 35 % en comparación con la segunda mitad de 2025 y del 110 % en comparación con los mismos seis meses del año pasado.
Gran parte del cambio de enfoque probablemente se deba a que los atacantes se dieron cuenta de que comprometer a un solo proveedor puede permitir el acceso a múltiples hospitales, dice Rebecca Moody, jefa de investigación de datos de Comparitech.
«El hecho es que a través de un centro central uno se dirige a múltiples organizaciones de atención médica, que a menudo tienen enormes bases de datos o brindan servicios de terceros a cientos de hospitales», dice. «Por supuesto, esto aumenta la presión sobre la empresa afectada, ya que tiene que responder ante todos sus clientes, y si se han robado grandes cantidades de datos, las posibilidades de que se pague un rescate podrían aumentar».
Los últimos datos muestran que la atención sanitaria sigue siendo un objetivo popular para los ciberdelincuentes. En febrero, TriZetto Provider Solutions informó de una filtración de datos que afectaba a 3,4 millones de pacientes en las instalaciones de sus clientes, mientras que QualDerm Partners reveló su propia filtración de diciembre que afectaba a 3,1 millones de personas. En abril, el Centro de Denuncias de Delitos en Internet (IC3) del FBI anunció que la industria de la salud se había visto afectada. El sector de infraestructuras críticas más atacado en 2025..
Ver hospitales Más robo de identidad y ataques de ingeniería social.mientras enfrentan el desafío constante de encontrar y parchear dispositivos más antiguos, dice Errol Weiss, director de seguridad de Health-ISAC.
«Los CISO de hospitales con los que hablo se toman en serio estas amenazas», afirma. «Su mayor desafío es tener los recursos para proteger adecuadamente las redes hospitalarias; eso significa tener el presupuesto para reclutar y retener talentos experimentados en ciberseguridad y adquirir la tecnología que tanto necesitan, pero realidades estructurales como la complejidad de los dispositivos médicos obsoletos, las operaciones clínicas en curso y la fuerte dependencia de terceros significa que los atacantes todavía ven muchas oportunidades».
Los ataques de ransomware están aumentando en todas las industrias
El sector sanitario no es el único que sufre más ataques de ransomware. En general, las empresas experimentaron un aumento del 11% en los ataques en los últimos seis meses en comparación con el período anterior, solo unos pocos puntos porcentuales menos que el sector de la salud, según el estudio. Informe comparativo. Y, sin embargo, existen bandas de ransomware El grupo objetivo son las empresas sanitarias. y aquellos proveedores que atienden a proveedores de atención médica, en lugar de hospitales y consultorios médicos, señaló la compañía.
Grupos de ransomware como Qilín se han dirigido a la industria sanitaria estadounidense, mientras que grupos más nuevos como The Gentlemen parecen estar más centrados en Europa y otras regiones, dice Moody de Comparitech.
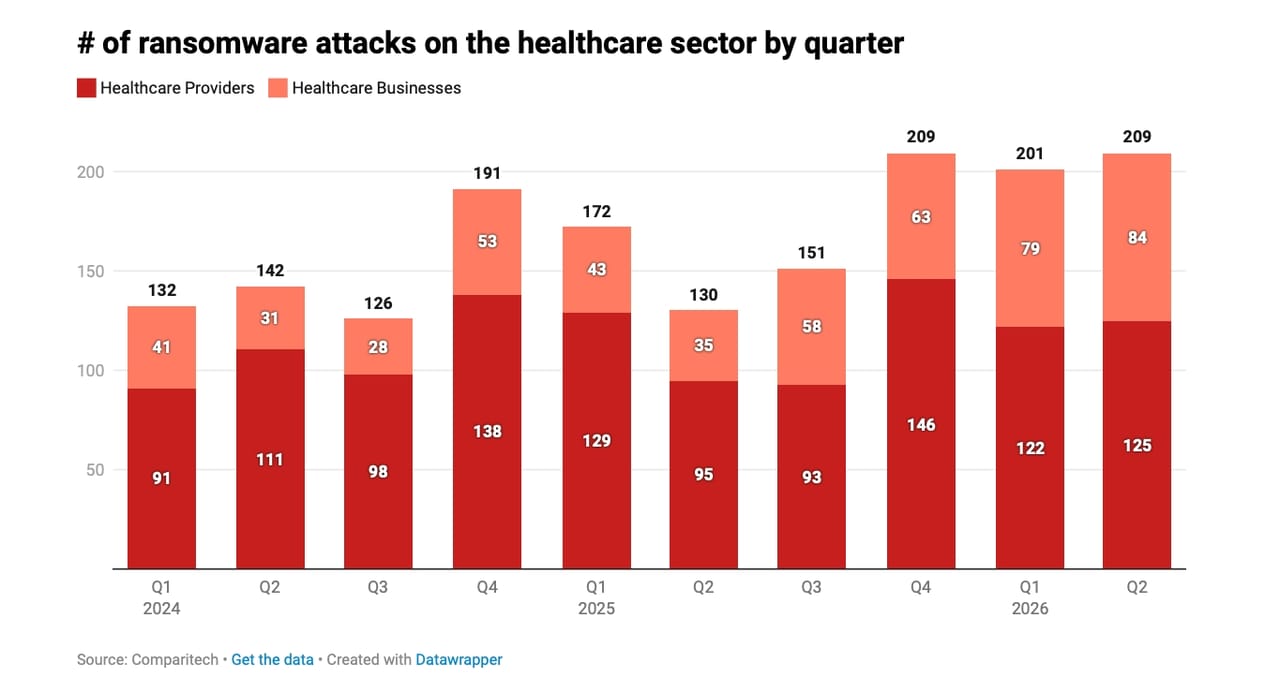
Si bien los proveedores de atención médica vieron más ataques confirmados y no confirmados en general en la primera mitad de 2026 (247 en comparación con 163 para las empresas de atención médica), las empresas experimentaron un aumento que duplicó con creces el número de ataques en comparación con el mismo período en 2025, según datos de Comparitech. Un proveedor de atención médica, el Centro Médico de la Universidad de Mississippi, tuvo que hacer esto bloqueó el acceso a la red en sus 35 instalaciones tras un ataque de ransomware que causó una interrupción significativa.
Continuos ataques a la asistencia sanitaria, consecuencias nefastas
En el sector sanitario, hay varios factores que siguen atrayendo la atención de los ciberdelincuentes, afirma Weiss de Health-ISAC. Las medidas de seguridad que se pasan por alto, como el acceso remoto reforzado y la autenticación multifactor, significan que los atacantes pueden obtener fácilmente el acceso inicial a los sistemas. Además, el modelo Ransomware-as-a-Service (RaaS) ha ampliado el grupo de atacantes potenciales que buscan ataques simples.
Por último, los proveedores tienden a ver consecuencias mucho más graves de los ciberataques, lo que hace que los hospitales y sus proveedores tiendan a pagar rescates, lo que atrae aún más la atención de los ciberdelincuentes. Si bien las copias de seguridad son posibles reducir el rescate inmediato en más de dos terciosLas interrupciones en los hospitales pueden provocar retrasos en la atención médica y “Muertes excesivas” una medida de las consecuencias reales de las interrupciones en la infraestructura crítica. En 2024, por ejemplo Un estudio de Microsoft encontró que un ataque de ransomware normalmente resulta en un aumento del 15% en el volumen de pacientes, un aumento de casi el 50% en el tiempo de la sala de espera y un aumento en los accidentes cerebrovasculares confirmados (+113%) y paros cardíacos (+81%).
«Los hospitales pertenecen a una clase diferente porque el impacto no es abstracto: la ciberseguridad es la seguridad del paciente», afirma. «Si un incidente resulta en una interrupción prolongada de los EHR, laboratorios, imágenes, procesos de medicación o comunicaciones, la atención se ralentiza y el riesgo aumenta; en casos extremos, las personas podrían morir. Por esta razón, los atacantes creen que es más probable que los hospitales paguen una demanda de extorsión».
Nos llegó este contenido de ciberseguridad de: DarkReading
Llegarás a la noticia original en el siguiente enlace: https://www.darkreading.com/threat-intelligence/cybercriminals-healthcare-businesses-attacks-surge



