Los Emiratos Árabes Unidos y Arabia Saudita se están convirtiendo en los principales objetivos de los ciberataques
Los ciberatacantes y hacktivistas se han dirigido cada vez más a los Emiratos Árabes Unidos, el Reino de Arabia Saudita y otros países de la región del Consejo Cooperativo del Golfo (CCG). Es probable que la región sea un destino preferido, ya que es un centro comercial con muchas economías ricas. y por la postura de las naciones regionales sobre ciertos temas geopolíticos.
Esto es según 18 meses de datos de la web oscura compilados por la firma de investigación de amenazas Positive Technologies, con sede en Moscú. El informe explica que en la primera mitad del año, el número de ataques distribuidos de denegación de servicio (DDoS) en la región aumentó un 70% en comparación con el mismo período del año pasado.
Los hacktivistas utilizan los foros como una forma de llamar a la acción a hackers con ideas afines y de publicar evidencia de su éxito contra objetivos específicos, dice Anastasiya Chursina, analista de amenazas de Positive Technologies.
«Esperamos que esta tendencia continúe y que aumente el número de ataques de hacktivistas», afirma. «Al mismo tiempo, la escala de otros ataques aumentará, lo que generará mayores riesgos y consecuencias negativas para las empresas de la región».
Tanto Arabia Saudita como los Emiratos Árabes Unidos encabezaron la lista de países objetivo. Un análisis de marzo de dos años de ataques en la región.. Los Emiratos Árabes Unidos se enfrentan solos al desafío una media de 50.000 ciberataques al díadijo el jefe del departamento de ciberseguridad del gobierno de los EAU a principios de este año, mientras que el país también tiene una superficie de ataque en rápido crecimiento.
Otros ataques también se hacen públicos: en julio, el grupo hacktivista propalestino BlackMeta llevó a cabo El objetivo era un banco en los Emiratos Árabes Unidos. con una campaña DoS que duró más de 100 horas durante seis días. Y en abril se añadió Arabia Saudita a la lista de organizaciones. Objetivo del grupo Solar Spider, sospechoso de estar vinculado a China.
¿Se están conectando más actores de amenazas cibernéticas?
El aumento de los ataques DoS (en lugar de desfiguraciones de la web o violaciones del sistema) podría indicar una afluencia de nuevos actores de amenazas. Las tácticas que eligen los atacantes dependen de sus habilidades y conocimientos, y los ataques DDoS pueden ser llevados a cabo incluso por piratas informáticos novatos, dice Chursina de Positive Technologies.
«El principal objetivo de los hacktivistas es llamar la atención del público sobre cuestiones políticas, sociales y religiosas específicas», afirma. «Los ataques DDoS son los más populares porque no requieren altos niveles de experiencia ni recursos y pueden ser llevados a cabo por cualquier hacker novato».
El inventario de publicaciones en foros y mensajes de texto de Positive Technologies asciende a 277 millones de artículos de 380 canales de Telegram y foros de la web oscura. Para su informe del CCG, la empresa se centró en seis naciones importantes de la región: los Emiratos Árabes Unidos, Arabia Saudita, Bahrein, Omán, Qatar y Kuwait.
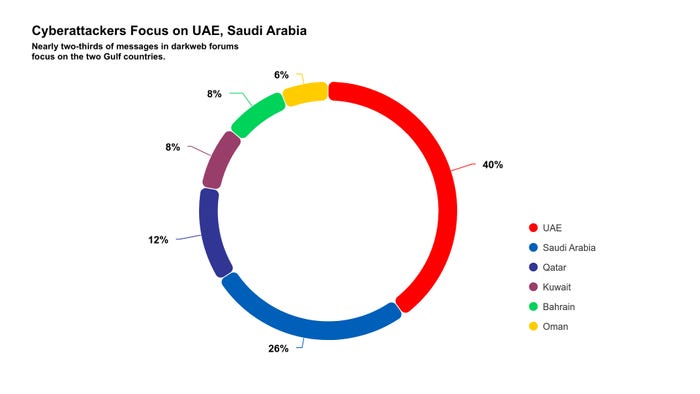
Los datos robados y el acceso no autorizado fueron objeto de más de la mitad (54%) de las publicaciones, y la gran mayoría de los usuarios vendieron o compraron acceso. Estas contribuciones se centraron en cinco sectores: comercio, servicios, manufactura, TI y gobierno.
Según el informe, alrededor del 12% de las publicaciones contenían un llamado a la acción a favor del hacktivismo o evidencia de un ataque de hacktivismo exitoso. Alrededor del 9% de las publicaciones de hacktivistas también promocionaban credenciales gratuitas para usar en ataques.
“Los obsequios de acceso representan una nueva tendencia para la región que surgió por primera vez en la segunda mitad de 2023”, dice el informe. «La mayoría de los obsequios de acceso (70%) incluían las credenciales de empleados de agencias gubernamentales».
Dominio cibernético preferido para ataques y espionaje
Los ciberataques se han convertido en el campo de batalla elegido por muchos grupos (tanto Estados-nación como organizaciones disidentes) en la región. Lo que está en juego para Irán también está aumentando El creciente ritmo del ciberespionaje A Los ataques ciberfísicos de Israel explotan las cadenas de suministro comprometidas al compromiso de Sistemas de información marina en la región..
A medida que los Emiratos Árabes Unidos y Arabia Saudita invierten cada vez más en digitalización, desarrollo de la IA y la transición a una economía del conocimiento, las organizaciones de ambos países -y de Oriente Medio en su conjunto- deben centrarse en fortalecer su postura de ciberseguridad, afirma Positive Technologies.
«Los foros de la web oscura están llenos de ofertas y servicios adaptados a esta región», dice el informe de la compañía. “La abundancia de publicaciones relacionadas con la venta de credenciales, a menudo económicas, facilita que los atacantes obtengan acceso inicial a una organización y lleven a cabo un ataque sin perder tiempo buscando nuevos puntos de entrada a la infraestructura. Los obsequios de acceso son…»Nueva tendencia entre los activistas que permite a los piratas informáticos de bajo nivel llevar a cabo ataques y aumentar la conciencia pública sobre cuestiones sociales y políticas.»
Hemos recibido este contenido de ciberseguridad de: DarkReading
Llegarás a la noticia original en el enlace que sigue: https://www.darkreading.com/cyberattacks-data-breaches/uae-saudi-arabia-cyberattack-targets


