Los programas de recompensas por errores y los concursos de piratería están impulsando la ciberofensiva de China

Los expertos en ciberseguridad de China han evolucionado durante la última década desde participantes reacios en competencias globales para capturar la bandera, competencias de explotación y programas de recompensas por errores hasta jugadores dominantes en estos campos, y el gobierno chino está aprovechando estas recompensas para construir capacidades ciberofensivas más sólidas en el país.
En 2014, Keen Team fue el único grupo de hackers chino que se llevó a casa un premio en el concurso de exploits Pwn2Own, consiguiendo el 13 por ciento del premio en metálico. Pero en 2017, siete equipos con sede en China se embolsaron el 79 por ciento del premio en metálico de la competición, según el informe «From Vegas to Chengdu Hacking Contests, Bug Bounties, and China’s Offensive Cyber Ecosystem», publicado la semana pasada. Al año siguiente, China prohibió la participación en competiciones occidentales porque la información sobre las vulnerabilidades era demasiado importante para la seguridad nacional.
Los piratas informáticos civiles del país se han beneficiado directamente de los programas cibernéticos ofensivos de China y son un ejemplo del éxito del canal de ciberseguridad de China, que el gobierno ha creado mediante el requisito de que todas las vulnerabilidades se informen directamente a las autoridades, dijo Eugenio Benincasa, investigador principal del centro. de Estudios de Seguridad (CSS) en ETH Zurich y autor del informe.
“Al posicionarse estratégicamente como el destinatario final en los procesos de divulgación de la vulnerabilidad de los investigadores civiles, el gobierno chino puede desplegar a sus investigadores de vulnerabilidad civil, que se encuentran entre los mejores del mundo, a gran escala y de forma gratuita”, afirma.
El Informe de inteligencia de código abierto se produce mientras Estados Unidos, Australia, Japón, Corea del Sur y otros países de la región de Asia y el Pacífico luchan por mejorar sus defensas cibernéticas contra los grupos chinos de Amenaza Persistente Avanzada (APT). A principios de este año, altos funcionarios del gobierno estadounidense advirtieron que China estaba comprometiendo infraestructura crítica. Preposicionar a sus piratas informáticos militares para futuros conflictos.Y en la recientemente revelada “Operación Crimson Palace” Tres equipos de amenazas diferentes en China llevaron a cabo ataques coordinados. contra una agencia gubernamental del Sudeste Asiático.
Un canal cibernético sólido
Desde competencias universitarias para capturar la bandera hasta hazañas que permiten operaciones cibernéticas militares, el programa de China para capacitar a piratas informáticos civiles subraya los beneficios del enfoque del país en la ciberseguridad práctica. La capacidad ciberofensiva de China también se ha beneficiado significativamente de la aplicación de sus regulaciones de divulgación de vulnerabilidades, las Regulaciones sobre la Gestión de Vulnerabilidades de Seguridad en Productos de Red (RMSV). Ambos programas son parte de la iniciativa más amplia de fusión militar-civil (MCF) de China.
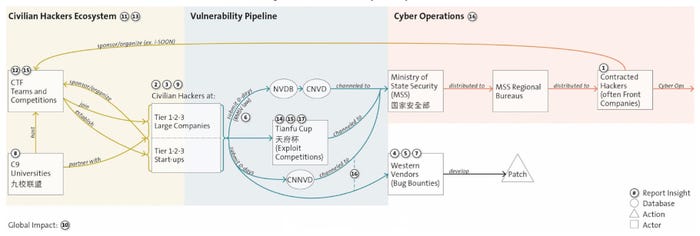
Diagrama de flujo que muestra la experiencia en ciberseguridad y la cartera de inteligencia sobre vulnerabilidades. Fuente: Ensayo de ETH Zurich «De Las Vegas a Chengdu Concursos de piratería, recompensas por errores y el ecosistema cibernético ofensivo de China»
Al centrar el creciente número de graduados técnicos de la empresa en la búsqueda de vulnerabilidades, está fortaleciendo su poder de ataque, afirma Chris Wysopal, director de tecnología de la empresa de seguridad de software Veracode.
“Hay una diferencia de tamaño. … Tienen un gran número de titulados técnicos y eso se aprovecha para encontrar vulnerabilidades en [Western products, such as] Google Android», afirma. «Eso demuestra que los incentivos están funcionando a su favor, y hay pruebas de ello».
Hay dos grupos de hackers dentro del ecosistema ciberofensivo chino. El primer grupo está formado por investigadores de vulnerabilidades y especialistas en seguridad ofensiva que se han distinguido por participar en programas de recompensas por errores y concursos de piratería, como el concurso Pwn2Own y la Copa Tianfu, que se creó como una alternativa china a Pwn2Own.
El segundo grupo está formado por piratas informáticos contratados o profesionales que utilizan vulnerabilidades como armas para atacar objetivos específicos. Las hazañas desarrolladas por el primer grupo fueron utilizadas a menudo por el segundo grupo. un hecho discutido en la filtración de iSoon a principios de este año.
En el pasado, los equipos de investigación de vulnerabilidades generalmente se asignaban a grupos técnicos de grandes empresas, como Qihoo 360, que tiene al menos 19 equipos, Ant Group, que tiene nueve equipos, y Tencent, que tiene al menos siete grupos de investigación. Hoy en día, los investigadores suelen formar parte de empresas de ciberseguridad más pequeñas.
Los piratas informáticos civiles de China inicialmente recibieron su entrenamiento a través de la participación en competencias occidentales de captura de bandera y competencias de desarrollo de explotación como Pwn2Own, así como programas de recompensas por errores. Actualmente existen versiones nacionales de la mayoría de estas iniciativas y programas en China, a menudo con el apoyo financiero de las principales universidades técnicas nacionales.
Superestrellas de la ciberseguridad
Un puñado de investigadores han hecho contribuciones significativas a los programas de China, lo que pone de relieve la dependencia de China de un pequeño grupo de investigadores, según el informe.
Por ejemplo, más del 50% de las vulnerabilidades en Google Android se atribuyen al Centro de respuesta de seguridad de Qihoo 360 (360 SRC), y Han Zinuo es uno de los contribuyentes. Cuando Zinuo se mudó a la empresa de ciberseguridad Oppo, los informes disminuyeron en 360 SRC y aumentaron en Oppo, según el artículo de investigación. De manera similar, otro investigador, Yuki Chen, fue responsable del 68% de los informes del grupo de investigación Vulcan de Qihoo 360 a Microsoft, y cuando se mudó a la firma boutique Cyber Kunlun en 2020, la primera firma vio una caída significativa en las vulnerabilidades en el error de Microsoft. programa de recompensas, mientras que este último experimentó un aumento.
En general, el número de vulnerabilidades informadas por las empresas chinas a las tres principales empresas de software estadounidenses: Apple, Google y Microsoft ha disminuido desde 2020. Si bien esto puede indicar que las empresas chinas dejaron de informar sobre las vulnerabilidades descubiertas, también coincidió con el aumento de las sanciones estadounidenses, como la inclusión de Qihoo 360 en la lista negra en mayo de 2020 debido a sus vínculos con el ejército chino, según el informe.
“Este declive [in vulnerability reports has] «Ha generado preocupación de que se pueda perder un canal importante para informar sobre vulnerabilidades en el ecosistema global», dice el informe.
Desventajas para la defensa
Como los equipos chinos han limitado su participación en las competencias de piratería occidentales, podría decirse que han visto las competencias como una estrategia defensiva menos efectiva. En 2022 y 2023, por ejemplo, ningún equipo en la competencia Pwn2Own intentó piratear el iPhone de Apple o el Pixel de Google (la primera vez que lo hace el iPhone de Apple en 15 años), lo que sugiere que China ahora ha utilizado todos los exploits que sus expertos han utilizado. demasiado valioso para demostrarlo públicamente.
«La notable ausencia de equipos de piratería chinos especializados en estos dispositivos explica esta violación mucho mejor que la suposición de que el iPhone y el Pixel se han vuelto indescifrables», dice el artículo de investigación. «Al mismo tiempo, estas vulnerabilidades probablemente serán examinadas por las agencias de seguridad de China para su posible uso en operaciones cibermaliciosas».
Incluso informar sobre tales exploits sin los detalles que los acompañan corre el riesgo de que los atacantes redescubran las vulnerabilidades, dijo Dustin Childs, jefe de inteligencia de amenazas de Zero Day Initiative en Trend Micro, que dirige la competencia Pwn2Own.
«Ya se han demostrado en el escenario, por lo que los actores de amenazas saben que no deben perder el tiempo revirtiendo un parche para algunos que pueden terminar no siendo explotables», afirma. «Por este motivo invitamos a los proveedores a participar en el concurso».
Las organizaciones privadas que comercializan exploits actúan como un indicador del mercado de vulnerabilidades. Vendedor de exploits Zerodium Actualmente ofrece un pago de 2,5 millones de dólares. por cada hacker que encuentre una cadena de exploits sin hacer clic para Google Android y 2 millones de dólares por un ataque similar en iOS.
Las propias competiciones de hacking de China
Al mismo tiempo, China se está distanciando cada vez más de la infraestructura de información global y cambiando su infraestructura hacia tecnologías desarrolladas a nivel nacional. Como era de esperar, China también está haciendo lo mismo en materia de ciberseguridad, y algunas competiciones importantes de exploits se centran cada vez más en productos chinos.
A largo plazo, China debe tomar dos caminos, afirma Benincasa.
«Estamos viendo un cambio interesante en las competencias de piratería informática de China hacia un mayor enfoque en sus propios productos, mientras que al mismo tiempo se mantiene un fuerte interés en los productos occidentales», afirma, y añade: «La intención estratégica de China [is] “mantener una presencia en productos internacionales con fines ofensivos, dada la experiencia de sus piratas informáticos en atacar productos occidentales, mientras se centra en productos nacionales con fines de defensa a medida que reduce gradualmente su dependencia de los proveedores estadounidenses”.
Nos llegó este contenido de ciberseguridad de: DarkReading
Llegarás a la noticia original en el siguiente enlace: https://www.darkreading.com/cybersecurity-operations/bug-bounty-programs-hacking-contests-power-chinas-cyber-offense




