¿Por qué no has configurado DMARC todavía?

Para los profesionales de la ciberseguridad en las áreas de seguridad del correo electrónico y antiphishing, el inicio de 2024 marcó el inicio de una evolución.
En enero, el lanzamiento del estándar de correo electrónico para proteger los dominios contra la suplantación de identidad por parte de estafadores (Autenticación, informes y conformidad de mensajería basada en dominios, o DMARC, por sus siglas en inglés) comenzó cuando las empresas buscaban hacer cumplir las regulaciones preparadas por los gigantes del correo electrónico Google y Yahoo. DMARC utiliza un registro de dominio y otras tecnologías de seguridad centradas en el correo electrónico para determinar si un correo electrónico proviene de un servidor autorizado para enviar mensajes en nombre de una organización específica.
Pero tres meses después, el crecimiento en la adopción de DMARC ya está comenzando a desacelerarse y muchas empresas solo han completado la configuración mínima de sus dominios, como por ejemplo: Por ejemplo, configurar DMARC para marcar problemas en lugar de poner en cuarentena o incluso rechazar mensajes.
Desafortunadamente, muchas organizaciones siguen preocupadas de que DMARC sea simplemente otro control de seguridad que, si se realiza incorrectamente, podría dañar servicios de correo electrónico críticos, afirma Rahul Powar, director ejecutivo de Red Sift, un proveedor de inteligencia sobre amenazas.
“Muchas empresas temen, con razón, que si implementan una política DMARC y es incorrecta, podrían bloquear algo que es realmente esencial para la empresa, como una campaña de marketing masiva, o el correo electrónico del CEO «El mensaje no llega en el lugar correcto». bandeja de entrada», dice. «Existe el miedo de hacer algo mal».
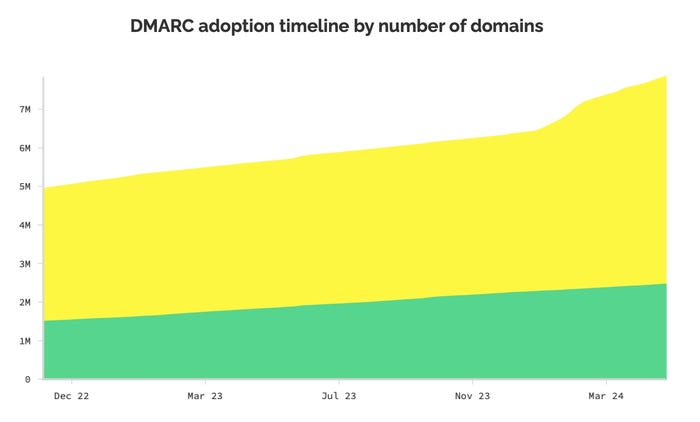
A finales de abril, aproximadamente 7,9 millones de dominios tenían algún tipo de registro DMARC (amarillo), pero sólo el 32% estaban habilitados para BIMI (verde). Fuente: BIMIRadar.com
Sin embargo, DMARC – y sus tecnologías subyacentes, Sender Policy Framework (SPF) y DomainKeys Identified Mail (DKIM) – no son difíciles de configurar ni para las pequeñas o medianas empresas que tienen una infraestructura de correo electrónico simple a través de un servicio de terceros como como Google Workspace Microsoft 365. Sin embargo, si hay sistemas más antiguos o alguna segmentación mediante subdominios, la configuración puede volverse compleja y rápida, dice Gerasim Hovhannisyan, cofundador y director ejecutivo del proveedor de servicios EasyDMARC.
«El problema surge cuando tienes sistemas heredados y múltiples fuentes e infraestructura de transmisión», dice. “No sólo las empresas, sino también las medianas empresas pueden tener grandes problemas al utilizar la autenticación de correo electrónico. Esto parece sencillo a primera vista, pero si se equivoca, los correos electrónicos perfectamente válidos serán rechazados”.
Esto es lo que debe tener en cuenta al configurar DMARC para su negocio.
1. SPF advierte a los destinatarios sobre correos electrónicos de fuentes no autorizadas
El primer registro DNS que una organización debe configurar es SPF, una cadena que enumera las direcciones IP y los nombres de dominio los servidores de correo que están autorizados a enviar correos electrónicos en nombre del dominio. Este registro generalmente se configura a través de su proveedor de dominio o proveedor de alojamiento de correo electrónico.
Un registro SPF típico es un registro DNS TXT y tiene este aspecto:
v=spf1 ip4:192.168.1.1 ip4:192.168.2.1 include:example.com -all
“v=spf1” designa la cadena como un registro SPF y es obligatorio para todos los registros SPF. Los campos «ip4» enumeran las direcciones IP a las que se les permite enviar correo electrónico en nombre del dominio y pueden contener direcciones de red en notación de barra diagonal. La etiqueta «incluir» enumera los dominios de terceros que pueden enviar correo electrónico para el dominio, mientras que el indicador «-all» indica que ningún otro dominio está permitido. Otras variaciones, como «~todos», son posibles e indican que el correo electrónico de otros dominios está permitido pero marcado como no seguro, mientras que «+todos» permite que cualquier servidor envíe correo electrónico en nombre del dominio.
Aunque el registro SPF es un buen primer paso, Los spammers podrían aprovechar esto el hecho de que otras organizaciones que utilizan un servidor compartido de terceros, como Google, estarían autorizadas a enviar correos electrónicos en nombre de todas las demás organizaciones que utilizan ese servidor.
2. DKIM utiliza PKI para verificar mensajes de correo electrónico
DKIM resuelve el problema de varios inquilinos en el mismo servidor de correo electrónico y también agrega verificación de correo electrónico. El selector y la clave DKIM son es generado por su proveedor de correo electrónico y luego registrado como un registro TXT con su proveedor de servicios DNS.
Un registro DKIM típico es un registro DNS TXT con un selector (un nombre) como «[third party]._domainkey” y un valor de:
v=DKIM1; k=rsa; p=public key string
“v=DKIM1” designa la cadena TXT como un registro DKIM y es obligatorio para todos los registros DKIM. «k=rsa» indica el tipo de cifrado utilizado para los datos de clave pública, donde RSA es el valor predeterminado y también se permiten otros valores, como el algoritmo de firma digital Edwards Curve (EdDSA). La etiqueta «p=» contiene los datos de clave pública generados por el proveedor de servicios de correo electrónico.
Como ocurre con cualquier infraestructura de cifrado de clave pública, las empresas deben tener cuidado de cambiar periódicamente las claves de su infraestructura de dominio, afirma Hovannisyan de EasyDMARC.
«Tenemos sistemas de gestión de contraseñas o contraseñas rotativas para otros». [types of] clave, pero no hacemos eso con las claves DKIM”, dice. «Eso debería estar vigente y es necesario dar la alarma cada vez que algo pueda romperse».
3. DMARC establece pautas para los destinatarios de correo electrónico
Aprovechando los controles ya establecidos de SPF y DKIM, DMARC establece la política de correo electrónico de una organización, no para el correo electrónico recibido por la organización, sino para el correo electrónico supuestamente enviado en nombre de la organización. Organizaciones que Hay dos beneficios al especificar un registro DMARC: Puede decirle a un servidor receptor qué hacer con un correo electrónico que falla en la autenticación, como permitir la entrega, poner el mensaje en cuarentena o rechazarlo, y puede indicarle al servidor receptor que informe todo lo enviado al dominio para crear mensajes.
El resultado es que una organización que utiliza DMARC obtiene información sobre cómo partes no autorizadas utilizan su nombre de dominio y su marca.
Un registro DMARC típico es un registro DNS TXT con un «_DMARC» y un valor que es una cadena con varios campos, como por ejemplo:
v=DMARC1; p=reject; adkim=s; aspf=s; rua=mailto:[email protected]
En este ejemplo, «v=DMARC1» es el identificador requerido, las políticas de autenticación para SPF y DKIM están configuradas en «estrictas», como lo indican las etiquetas «aspf=s» y «adkim=s», y los informes DMARC son enviado a una dirección de correo electrónico específica de una organización de terceros. En este caso, la política está configurada en Denegar, pero las empresas pueden comenzar con una política Ninguna para obtener acceso a los informes y pasar a una política de Cuarentena.
4. Revise periódicamente sus informes DMARC y mantenga registros
Configurar una política DMARC es bastante fácil, pero utilizar la información agregada como parte de un programa de seguridad de correo electrónico y protección de marca requiere un mecanismo de alerta y un monitoreo regular. A menudo, las empresas simplemente agregan un registro DMARC válido con una política «Ninguno» en su DNS y luego se olvidan de la información adicional sobre amenazas, dice Hovannisyan.
“Uno de los mayores defectos de los DMARC es [a company saying] que una vez hecho, no tengo que hacer nada”, afirma.
En cambio, las empresas deberían recorrer las distintas políticas, comenzando con “ninguna”, luego pasando rápidamente a “cuarentena” y finalmente “estricta”.
Si bien DMARC puede ser fácil de administrar para las pequeñas empresas, es probable que las grandes empresas quieran adoptar un servicio para administrar la configuración de su infraestructura de correo electrónico y aprovechar las funciones adicionales.
«Para una implementación pequeña en la que básicamente solo tienes Google u Office 365 en tu dominio, es bastante fácil», dice Powar de Red Sift. “Quiero decir, la especificación es bastante simple, pero tan pronto como agregas un poco de complejidad (cuando comienzas a involucrar a un departamento de marketing, un departamento de recursos humanos o tal vez un departamento de adquisiciones), de repente encontrarás muchos remitentes. apareciendo desde su infraestructura.
5. Considere BIMI para aumentar la confianza
Finalmente, las empresas tienen un cuarto estándar que puede ayudar a agregar confianza a sus mensajes de correo electrónico. El estándar Indicadores de marca para identificación de mensajes (BIMI) permite a las empresas registrar su logotipo para su uso en clientes de correo electrónico, pero sólo después de adoptar el máximo rigor en su política DMARC.
Mientras casi tres cuartas partes de las grandes organizaciones (73%) Aunque las empresas han adoptado la versión más básica de DMARC, la proporción de organizaciones que cumplirían los estándares más estrictos varía significativamente según el país: el 77% de las empresas en Estados Unidos tiene una política estricta, mientras que sólo el 40% en Alemania y Japón 15 % lo hacen, según Datos del proveedor de inteligencia sobre amenazas Red Sift. De todos los dominios, sólo el 3% se considera preparado para BIMI, pero el 32% de los 7,9 millones de dominios habilitados para DMARC tienen políticas suficientemente estrictas para adoptar BIMI. según el sitio de seguimiento BIMIRadar.
Este contenido de ciberseguridad nos ha llegado de: DarkReading
Podrás encontrar la noticia original en el enlace que se encuentra a continuación: https://www.darkreading.com/cybersecurity-operations/tech-tip-why-haven-t-you-set-up-dmarc-yet-



