Una RAT secreta que se esconde profundamente en los dispositivos Android

El malware combina capacidades de acceso remoto con herramientas de campaña prediseñadas, lo que reduce la barrera para comprometer completamente el dispositivo.

26 de mayo de 2026
•
,
6 minutos de lectura
Nuestro reciente control de detección de amenazas en Brasil descubrió BTMOB, un troyano de acceso remoto (RAT) de Android que destaca menos por su volumen de detección y más por el daño que puede causar. La combinación de entrega asistida por phishing, herramientas de creación de aplicaciones listas para usar y capacidades de adquisición de dispositivos convierte a BTMOB en una amenaza a tener en cuenta mucho más allá de Brasil o América Latina.
BTMOB de un vistazo
Descrito por primera vez. En febrero de 2025, BTMOB evolucionó a partir del malware SpySolr. A diferencia de los troyanos bancarios, que «sólo» pretenden robar las credenciales financieras de las personas o interceptar sus transacciones financieras, BTMOB ofrece a los atacantes posibilidades más amplias: pueden filtrar una serie de datos confidenciales, tomar capturas de pantalla y registrar actividades en el dispositivo y, en última instancia, tomar el control remoto del dispositivo. El RAT también se vende con una interfaz de creación de APK, lo que permite a cualquiera generar rápidamente nuevas cargas útiles y personalizar señuelos de phishing para regiones específicas, y sin tener que escribir ningún código.
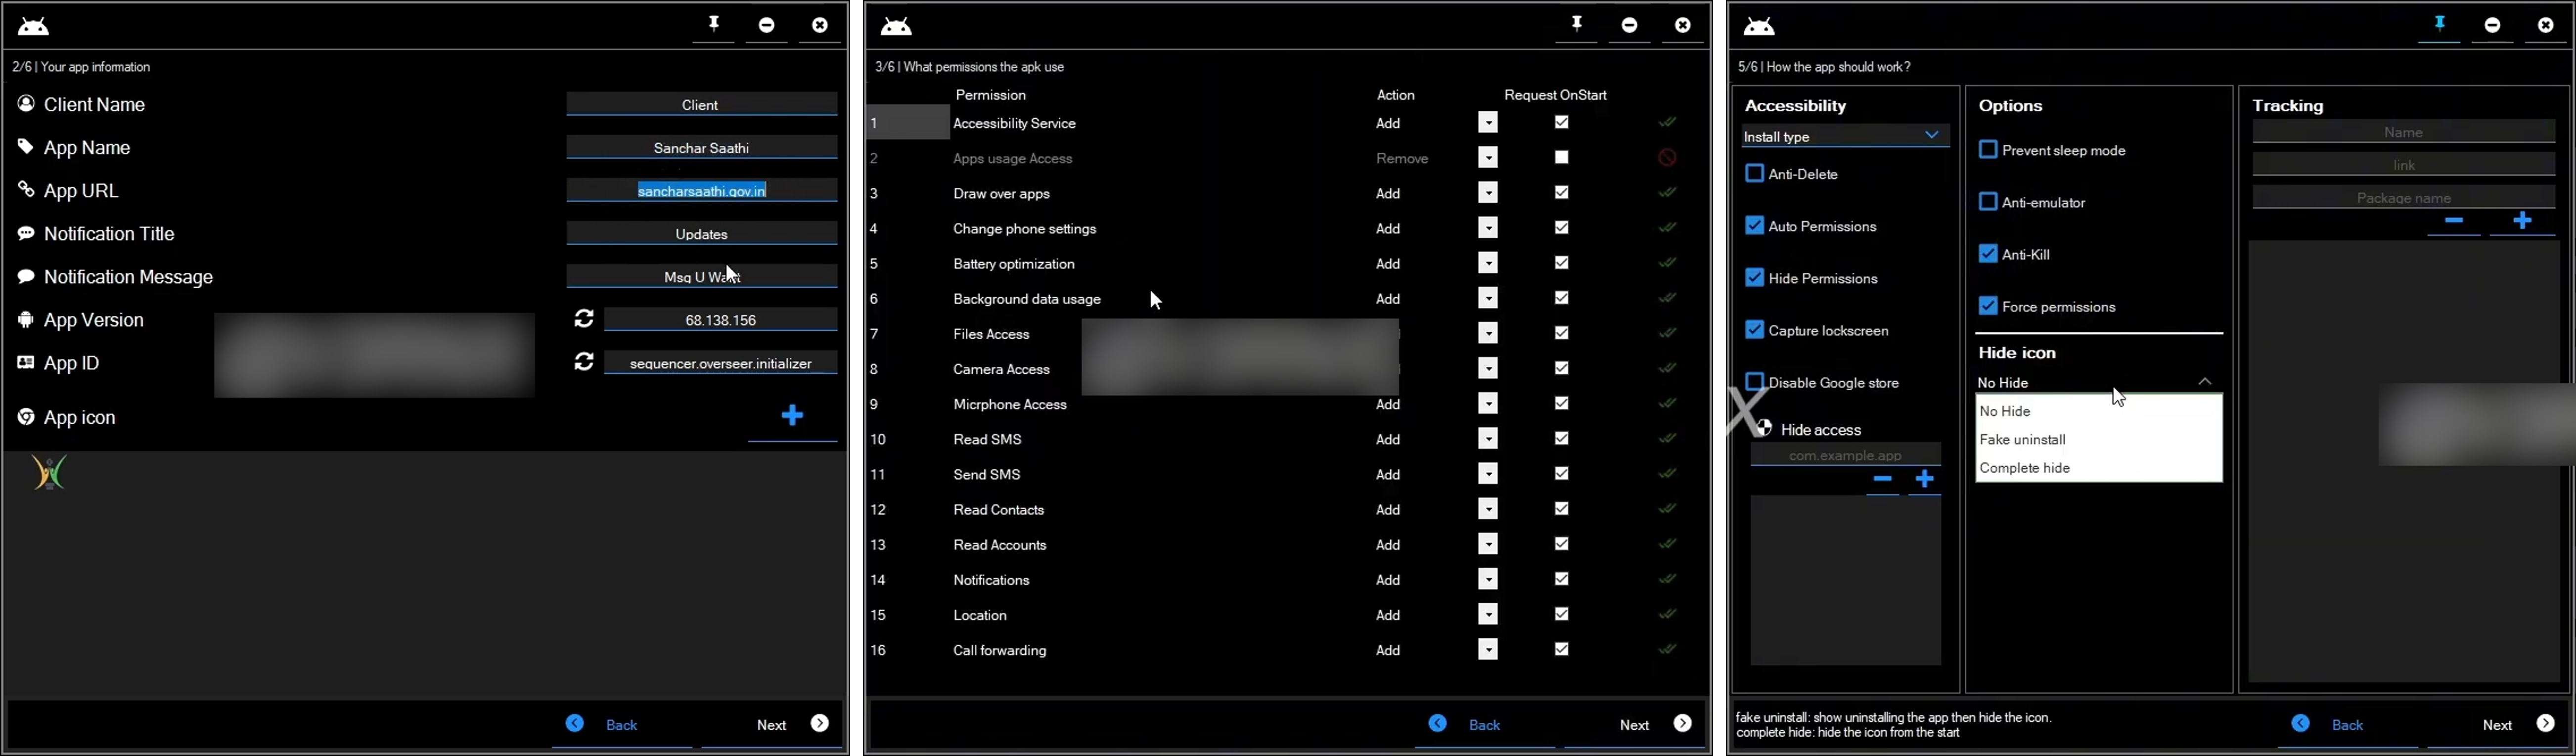
Figura 1. Herramienta de creación de APK BTMOB
¿Cómo se propaga BTMOB?
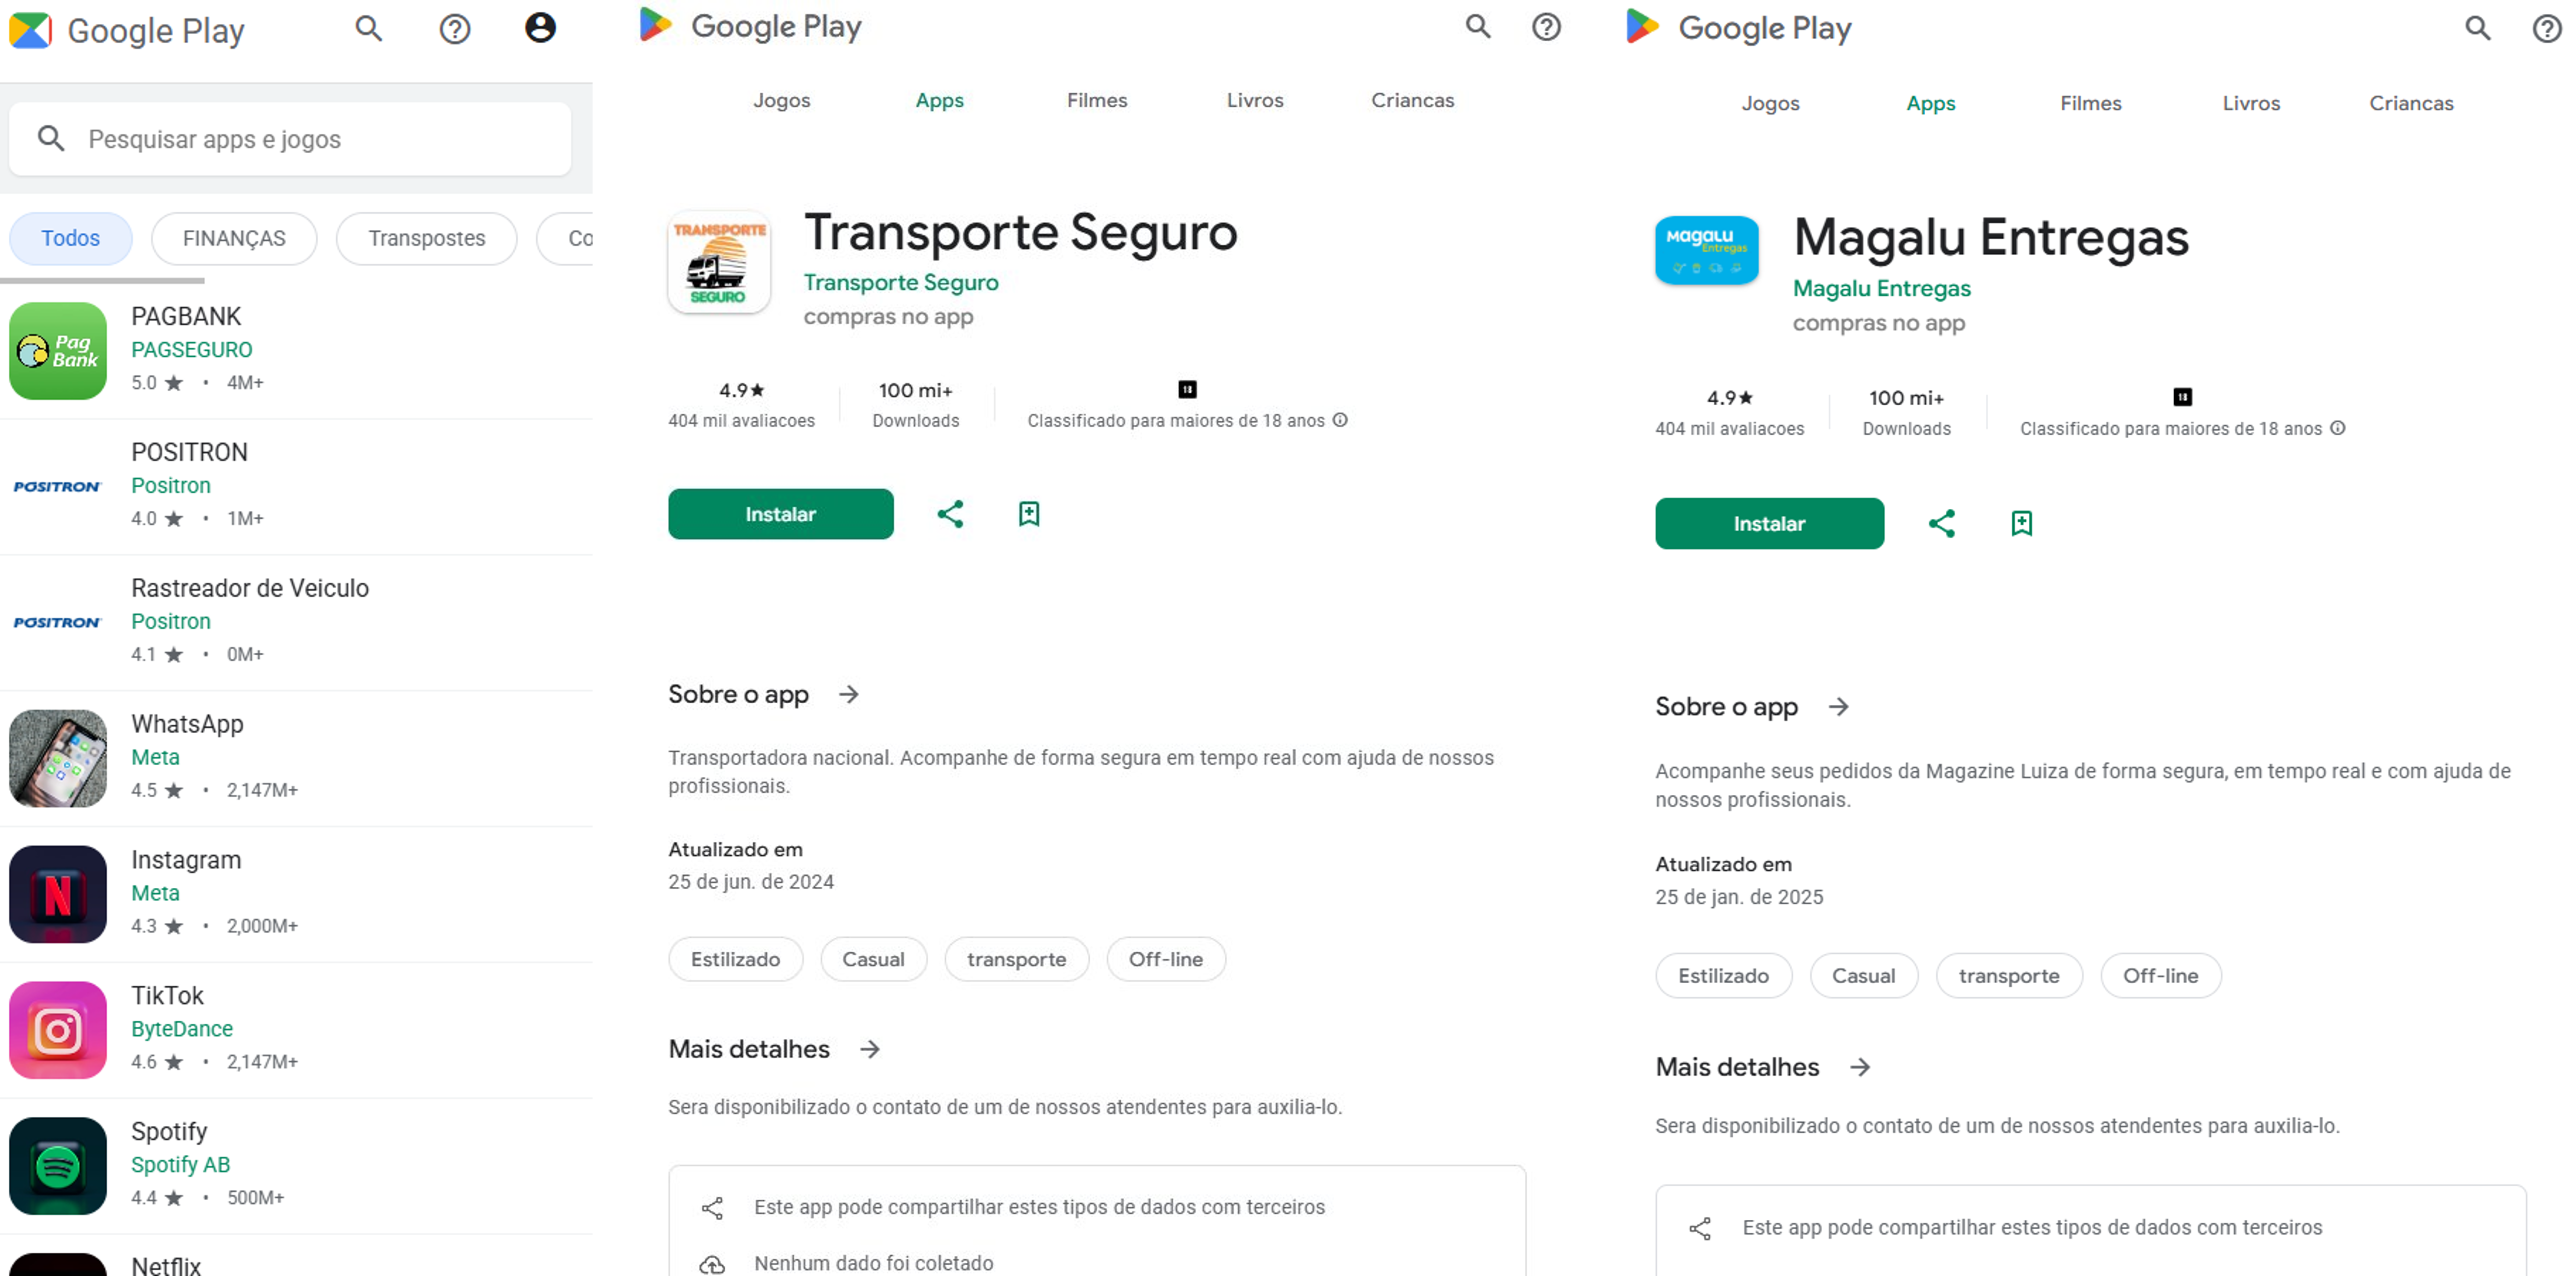
No sorprende que todo comience con la ingeniería social ordinaria. Los operadores envían a las víctimas a sitios web de phishing que se hacen pasar por servicios de streaming, plataformas de minería de criptomonedas u otros servicios en línea conocidos. A partir de ahí, las víctimas son empujadas a tiendas de aplicaciones falsas que imitan repositorios legítimos y les piden que instalen un APK malicioso. También se ha visto a delincuentes apuntando a regiones específicas con su cebo.
Después de la instalación, BTMOB pretende lograr un acceso completo al dispositivo. Como es una práctica común hoy en día, abusa de los Servicios de Accesibilidad de Android para obtener privilegios avanzados y otorgarse más acceso al sistema sin interacción adicional del usuario.
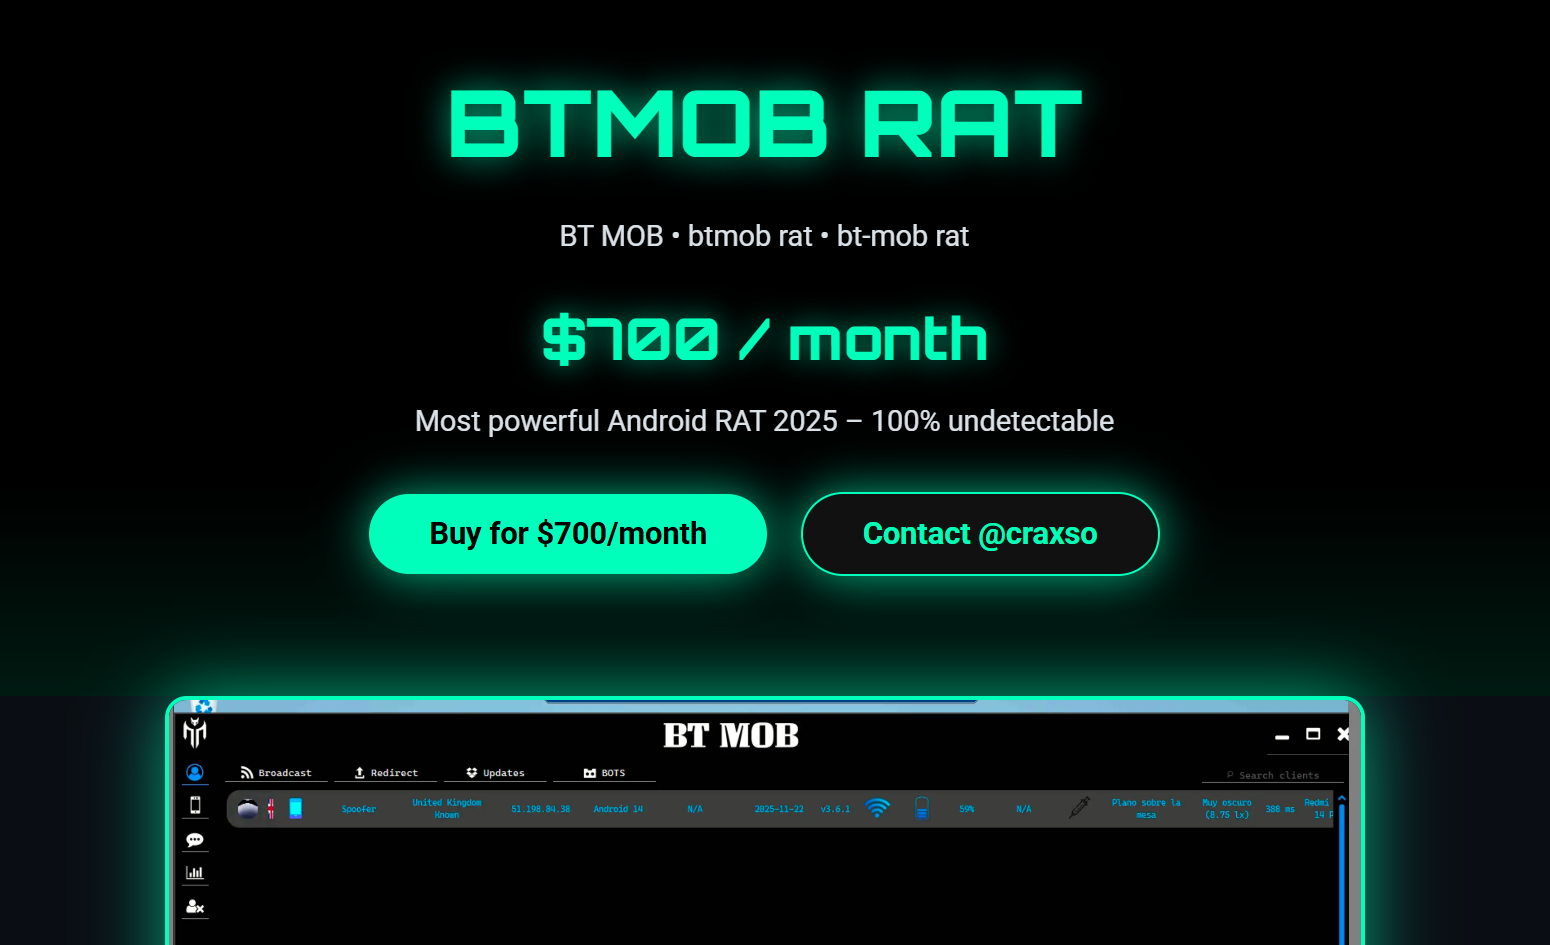
Debido a que BTMOB fue diseñado para la economía de malware como servicio (MaaS), se comercializa como un producto de software, incluso a través de una página de publicidad en la web abierta que dirige a los compradores potenciales a un operador de Telegram. El canal de ventas se extiende a través de plataformas de redes sociales, con varias cuentas en X e Instagram vendiendo activamente la herramienta.
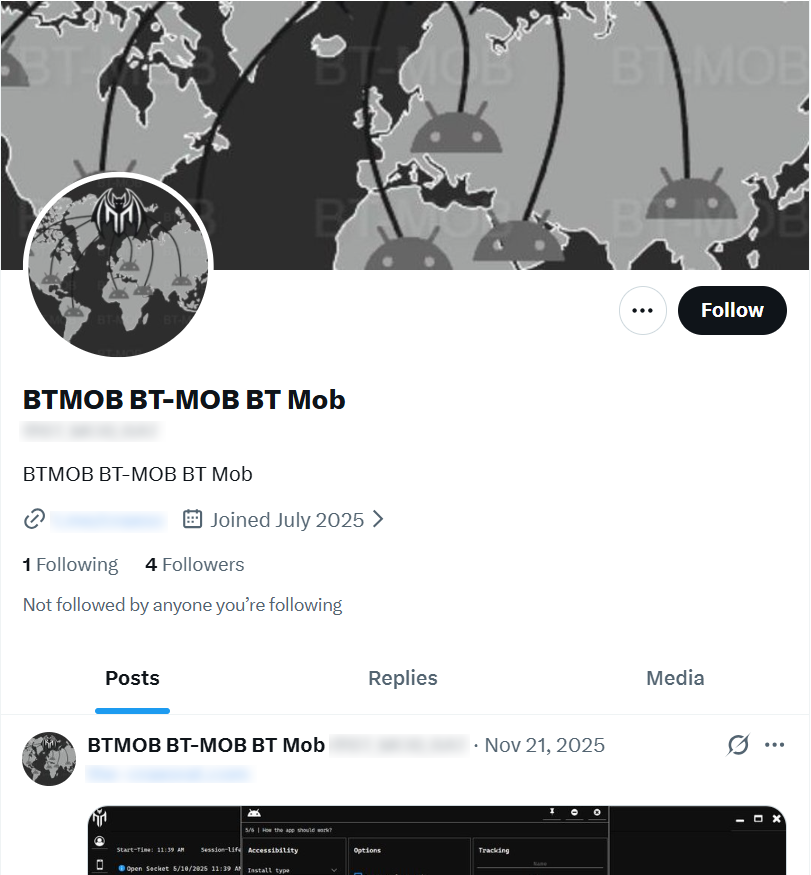
Una vez que alguien compra el kit malicioso, puede personalizar sus características, incluidos señuelos de phishing, para hacerse pasar por la marca o agencia con mayor probabilidad de atraer a las víctimas en un país determinado. Por ejemplo, los investigadores Johnk3r Y Merl Recientemente se descubrieron campañas que difunden BTMOB haciéndose pasar por autoridades tributarias y aduaneras argentinas.
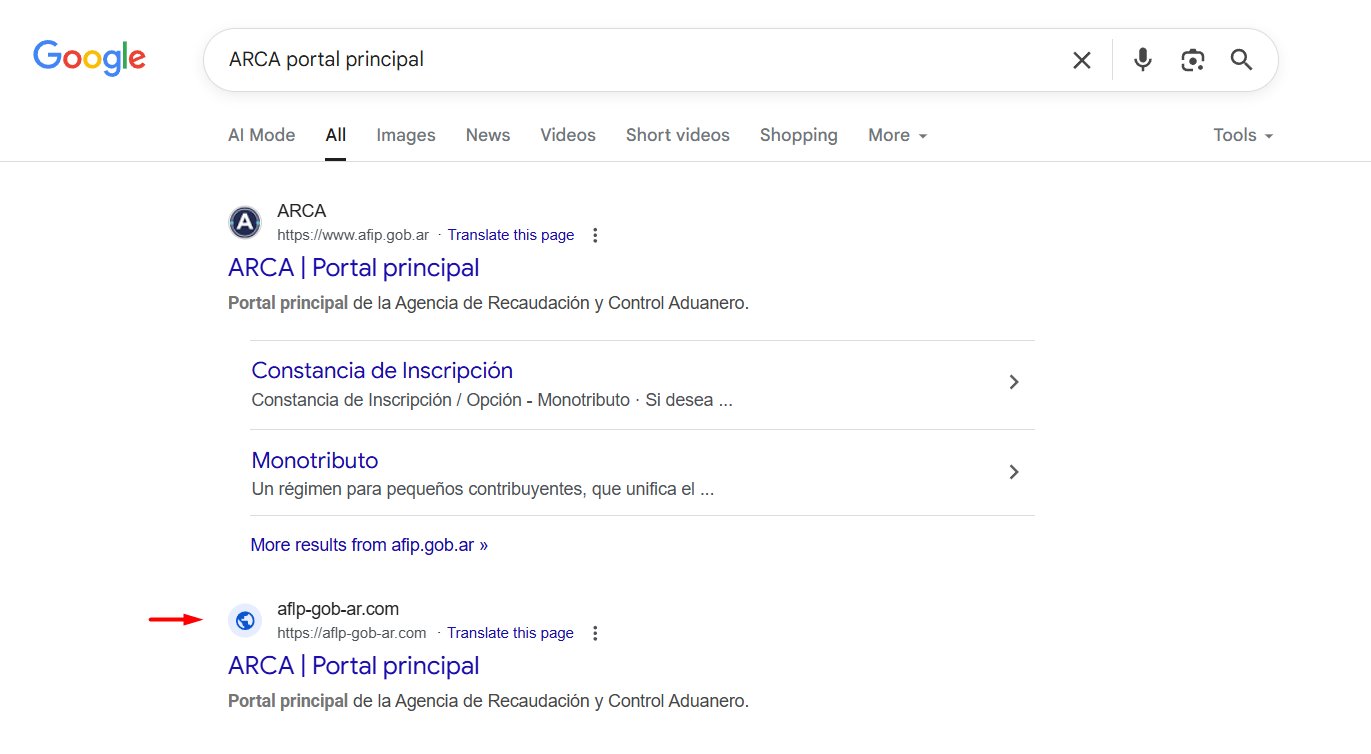
Dinámica del mercado y desafíos en la detección.
Incluso si los desarrolladores inicialmente limitan la herramienta a los clientes que pagan, la economía sigue siendo favorable para los atacantes. Una licencia vitalicia valorada en 5.000 dólares más una tarifa de soporte mensual es pequeña en comparación con los ingresos que puede generar una operación fraudulenta exitosa.
Además, el modelo MaaS también reduce la barrera para los atacantes menos sofisticados. En enero de 2026, un foro de la web oscura afirmó ofrecer archivos relacionados con BTMOB para su descarga gratuita. Posteriormente, el foro se desconectó y nuestras búsquedas no pudieron recuperar las cargas útiles, pero el episodio resalta un riesgo conocido de malware comercial: el acceso rara vez permanece bajo control para siempre y la herramienta puede ingresar a mercados secundarios mediante reventa, trueque o intercambio en grupos cerrados. Las familias de malware competidoras también pueden copiar algunos elementos que facilitan la personalización de la carga útil y la gestión de campañas para los delincuentes menos experimentados.
Debido a que se pueden generar nuevas variantes rápidamente, los defensores deben esperar una rápida rotación de la carga útil en lugar de un conjunto estable de amenazas. Los productos de ESET detectan la herramienta principal como MSIL/BtmobRat, mientras que las variantes relacionadas de Android activan detecciones como Android/Spy.Agent.EED, Android/Spy.Agent.EIJ y Android/Spy.Agent.EIK. informe de cyble de febrero de 2025 señaló que se han descubierto unas 15 muestras de BTMOB v2.5 desde finales de enero de este año, es decir, en apenas dos semanas.
Cómo protegerte
Algunos consejos básicos le ayudarán en gran medida a protegerse de BTMOB y otros programas maliciosos de Android:
- Quédese con la tienda de aplicaciones oficial: los atacantes confían en tiendas de aplicaciones falsas que imitan a Google Play. Las organizaciones deben exigir que los usuarios solo descarguen software de repositorios oficiales.
- Trate los enlaces con sospecha: sea escéptico con respecto a los enlaces no solicitados enviados por correo electrónico, aplicaciones de mensajería, redes sociales y publicidad dirigida.
- Utilice software de seguridad: tanto las personas como las organizaciones deben utilizar soluciones de seguridad móviles y tratar los dispositivos móviles con el mismo cuidado que otras máquinas y entornos. Los equipos de seguridad de la empresa deben dejar claro a los empleados que una sola descarga fraudulenta podría exponer las joyas de la corona de la empresa.
Indicadores de compromiso
Dado que BTMOB «muta» rápidamente, muchos indicadores pueden envejecer rápidamente. Sin embargo, ciertos patrones de infraestructura suelen aparecer en diferentes muestras y ayudan con la clasificación.
direcciones IP
| 74.125.202.103 | 142.251.183.138 | 173.194.193.138 | 173.194.206.106 |
| 178.156.177.192 | 191.101.131.250 | 195.160.221.203 | 104.21.64.137 |
| 173.194.194,94 | 191.96.224.87 | 191,96,225,241 | 191.96.78.172 |
| 191.96.78.28 | 191.96.79.133 | 191.96.79.179 | 191.96.79.41 |
| 192.178.209,95 | 200.9.155.153 | 74.125.132,95 | 78.135.93.123 |
| 79.133.57.141 | arbsniper.com |
Hashes – SHA256
| valor hash |
|---|
| 58AC130A8EBB09E37592AC69841483EDC5695D1545B1F04F23D5B760AC17CD94 |
| 0A542751724A432A8448324613E0CE10393E41739A1800CBB7D5A2C648FCDC35 |
| A764D73795ABE47AE640BA09999A18C47B5340E5ECC7B897AFEBF34F3F37638F |
| 26A2268281E8043125EF72B92F8980B42912048753D56894BC378FB54C7C188A |
| 6AE94CE710016D86ED7457236DEEF2C4C51478587F3609B6E827A348828B3931 |
| E5A9FDFF900DD502E8F3DCE52D2D1B69AA9AFAFB5094A28F9037E8770DB0E63B |
| C6199E175FB988CBBEACDF0F5ACDF9ED83F5BDAAE5C95B7A6C27EE72CD11B0B1 |
| 6BBA64FA9E8A7B11CB2476CD071DE08986DB44B0783EFF211C68FA5594EF8143 |
| 5AAAF972C8BF39A98F2748E526DE3CC0370BA831997D7D9765CDABA599645C0D |
| 5AAAF972C8BF39A98F2748E526DE3CC0370BA831997D7D9765CDABA599645C0D |
| DDCE0219923D152B8FACD303F058A6286CF1F6924992B9FB9F5BF4D96436CC39 |
| D55057CD9110D12A192281356F06B94F342B9FEBB305CF0A5898A7E6AF40758F |
| 676CB2D0A60403AFC06CEA1B572CB7261F706365FAC65621B5A4907893E7AC0D |
| 75DD4FB011ED598374A46FC0D9C0D1D64A298341C34AFC83A56A6983CFD27764 |
| 702261BA38B57ECC3A5407FED28B2F0611A74C2EC0C116AEA4F9E6DEF0899AED |
| 998A7ED1572AD9DC11375BC25294E1954E606B7CFF9FABC5C120713E597CD274 |
| 244D81FD9908CD17815501D4EDADEB1BAF1C421AA25D8BD61C7CB481C939540E |
| 512EDE9F2FA794907999F3C26165557FDFD383B7AAD71BA022CE2C8BA6C0019D |
| 7AC974899E8E05AAACD417577C97E382D5E8C5F7F4A85632CFFB47EC2F6AE4E0 |
| 168F50BF9A87099094EF410E3AC33E676A6A8740A5437CD09E7B63D73DF8431A |
| 2525D1E427A9983B0B4CA0906A4B44FFB9814B23D53FD8A2E3AB6512B027C733 |
| 6101D1E1811DB052F869F7EB3402DAD28DA7E92103D4A44EE43F95846A075012 |
| 1A60CB5F7E2FB7C09FC3DC8459108B26AC98EE73131F37A28CFDAD5FC75B7A7D |
| 97A0497DE585D3BE6EC75064AB3BD0979CD85561193C1F0669CCF4DB31330687 |
| 02A52C4CC11748D44C9B49D508EE4E46425661981FA1406F30EC0830CB69DDC5 |
| 6F9832EBB4C3054BEE4A6CE5CCB69C00E2020053E1308353343097E6A4041109 |
| F76B13040C634F82A8332FF9443D84C89A5BCED51AE9ADAD7FD15C05FADB4324 |
| C99139B0053C4C698EA0246D26D747F2A984C7ABA4613DA818ECD9F97899EF3A |
| 8F09274E808E0063D51F34CAC82A5770B3DF30C792E426DA2F6A80657F27AFFC |
| 140A7F995B0336942691A2E93E2017FD575267C017C7D0728D69169306F91963 |
| A1E457C52EAB430C20D48F2AC476E080386313F16EFB135A0471902CF68CE475 |
| 5A4E86BBCF0EBC455D2995DB225D9AD682E9B37B6BAD472A604A462099D988BD |
| A892F1EF2E530D67BF948A48C734DA3F27718EB8B883CA0B686DDB0A81071731 |
| AA56F350882CE63429C6626567487B041F06168BB60F4FC371A262EABADFA660 |
| 752C1CFE783ED343E470AB95A4843A23872CDC98B7D3ED5633DD6C881C071A14 |
| 0628AD6D1FD836B13B22E75FA169502D8CE78B7AD20F0261EB5151DA98437BCA |
| 6844CE1539014571360495C6FB50965E813C2721663BDD40D577D9E5163773C6 |
Nombres de detección de ESET
| Nombre de la detección |
|---|
| Android/Agente.FQK |
| Android/TrojanDropper.Agent.NES |
| Android/Agente.espía.EIJ |
| Android/Agente.espía.EIK |
| Android/TrojanDropper.Agent.NDK |
| Android/Spy.Spysolr.A |
| Android/Agente.espía.EUG |
| Android/Agente.espía.EWN |
| Android/Agente.espía.FFE |
| Android/Agente.espía.FFL |
| Android/Spy.Agent.ELM |
| Android/Agente.espía.FFM |
| Android/Agente.Spy.Tarifa |
| Android/TrojanDropper.Agent.NBO |
Nos llegó este contenido de ciberseguridad de: Welivesecurity (protección de malware de ESET)
Llegarás a la noticia original en el siguiente enlace: https://www.welivesecurity.com/en/malware/btmob-stealthy-rat-burrowing-deep-android-devices/
ESET es una empresa de ciberseguridad reconocida por sus soluciones innovadoras en protección contra malware y amenazas digitales.




