Cuando reina la confusión, los proveedores de confianza deben orientar a sus clientes de pymes
La ciberseguridad de las pequeñas empresas suele adolecer de una protección insuficiente o de una complejidad excesiva. Esta disyuntiva puede resultar difícil de resolver para los pequeños equipos de TI, que a menudo carecen de un experto en ciberseguridad interno. Entender el problema no es lo mismo que entender dónde está la solución.
Una protección eficaz de las pymes exige que los proveedores guíen a sus clientes a través de un proceso de incorporación claro y les ofrezcan orientación práctica y transparente durante las intervenciones de respuesta ante incidentes.
Sin colaboraciones de confianza como esta, las pymes pueden tener dificultades para optimizar el uso que hacen de los productos y servicios de seguridad. Es posible que les resulte complicado explicar los incidentes a las aseguradoras y a los organismos reguladores. Y pueden no aprender de los eventos de amenazas de una forma que les ayude a desarrollar resiliencia a largo plazo.
La complejidad está presente en todas partes
Estos retos no solo son importantes para que las propias pymes los superen. Dado que representan más del 99 % de todas las empresas del sector privado en Europa y Norteamérica, las pequeñas y medianas empresas son la columna vertebral de la mayoría de las economías y conforman la cadena de suministro de las organizaciones más grandes. Esto las sitúa directamente en el punto de mira de los atacantes que buscan puntos débiles que explotar, para acceder a los datos de los clientes o a la red. Las interrupciones de la producción en puntos críticos de las cadenas de suministro pueden tener efectos en cadena potencialmente catastróficos .
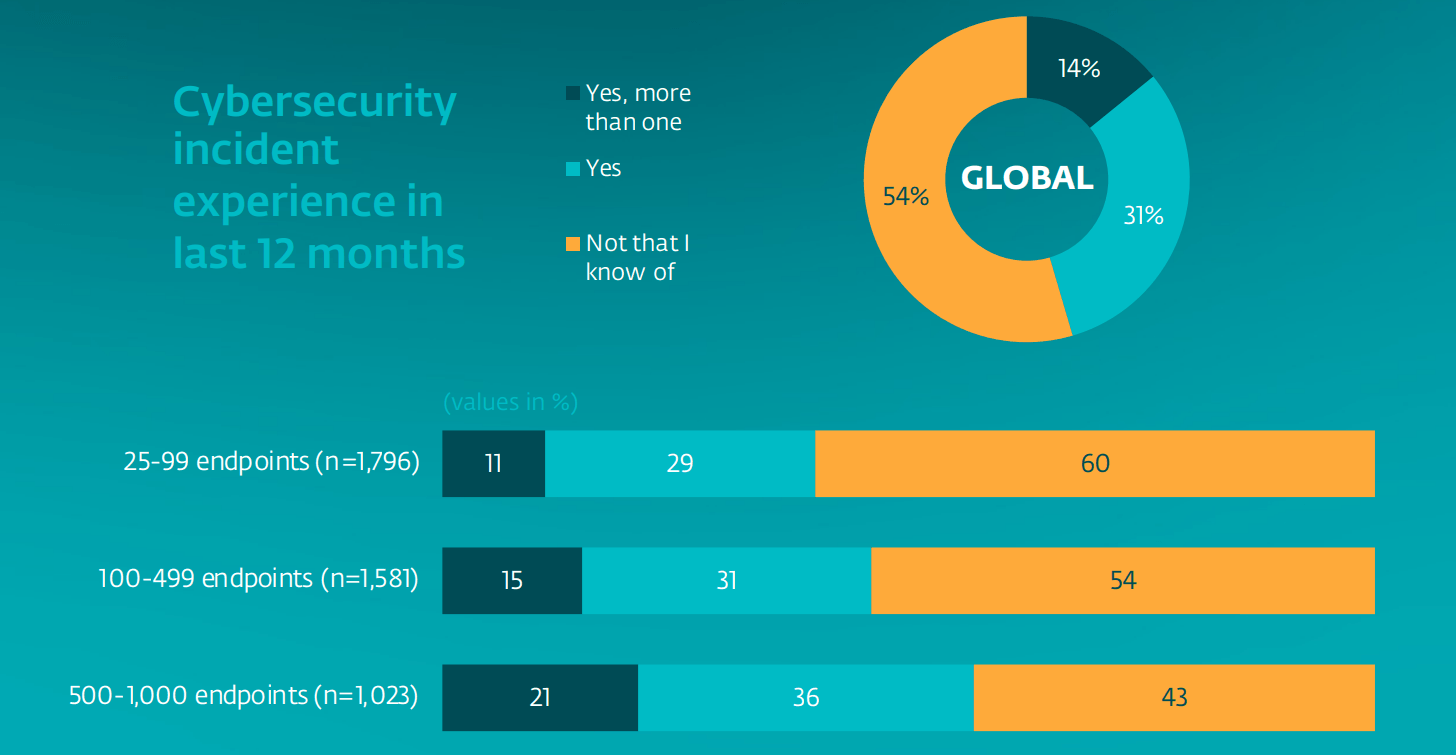
Afortunadamente, los responsables de TI y seguridad de las pymes lo tienen claro y, cada vez más, consideran que la ciberseguridad es muy o extremadamente importante. Esto puede deberse a que muchas organizaciones han sufrido al menos un incidente cibernético solo en los últimos 12 meses. Estos sucesos suelen llamar la atención, sobre todo cuando son significativos o críticos y provocan interrupciones en el sistema, fugas de datos, ransomware, compromiso del correo electrónico y mucho más.
Pero la concienciación y la acción son dos cosas diferentes. Las pymes saben que necesitan una protección eficaz, pero sus esfuerzos por lograrla a menudo se topan con un obstáculo habitual: la complejidad. Muchos suelen afirmar que incluso mantenerse al día de las últimas tendencias y amenazas supone un gran reto. La rapidez con la que cambia el panorama de las amenazas es solo uno de los muchos factores que contribuyen a ello.
A nivel básico, las mejores prácticas de seguridad siguen siendo, en líneas generales, las mismas, al igual que los tipos de amenazas a las que pueden enfrentarse las empresas. El phishing, el aprovechamiento de vulnerabilidades, los programas de robo de información, las credenciales comprometidas y el compromiso del correo electrónico empresarial (BEC) siguen estando entre las vías más habituales para los autores de amenazas. La IA simplemente amplifica y acelera este proceso. Sin embargo, si se profundiza un poco más, la inteligencia sobre amenazas puede llegar a ser intimidantemente compleja.
Entender qué constituye una amenaza real para la organización y de qué no hay que preocuparse suele estar más allá de la capacidad de un pequeño equipo de seguridad informática. Es posible que no dispongan ni del tiempo ni de los conocimientos especializados necesarios para realizar una evaluación eficaz. A menudo, la seguridad se resiente como consecuencia de ello, volviéndose reactiva y fragmentada.
Los proveedores pueden complicar aún más las cosas
El mercado de la ciberseguridad puede agravar estos retos. La enorme variedad de soluciones y servicios que se ofrecen es abrumadora. Se trata de un mercado global con un valor estimado de unos 248 000 millones de dólares, que podría ascender a 699 000 millones de dólares para 2034. Esto puede dificultar la comparación eficaz de las ofertas de los proveedores, incluso si, en teoría, pertenecen a la misma categoría. Además, una vez adquiridas, algunas soluciones pueden resultar difíciles de configurar y manejar para equipos con menos experiencia. Es fundamental encontrar la solución más adecuada para su empresa.
Más de la mitad (55 %) de las pymes encuestadas por ESET afirman que el mercado de las soluciones de ciberseguridad es confuso y complicado, mientras que casi un tercio (30 %) señala que la complejidad de las soluciones supone un reto importante. El lenguaje utilizado por el sector también puede resultar incomprensible. Alrededor de tres cuartas partes (72 %) desean explicaciones en un lenguaje sencillo. Muchas desconocen el significado de términos muy utilizados como MDR, EDR y XDR.
El camino hacia el soporte supervisado
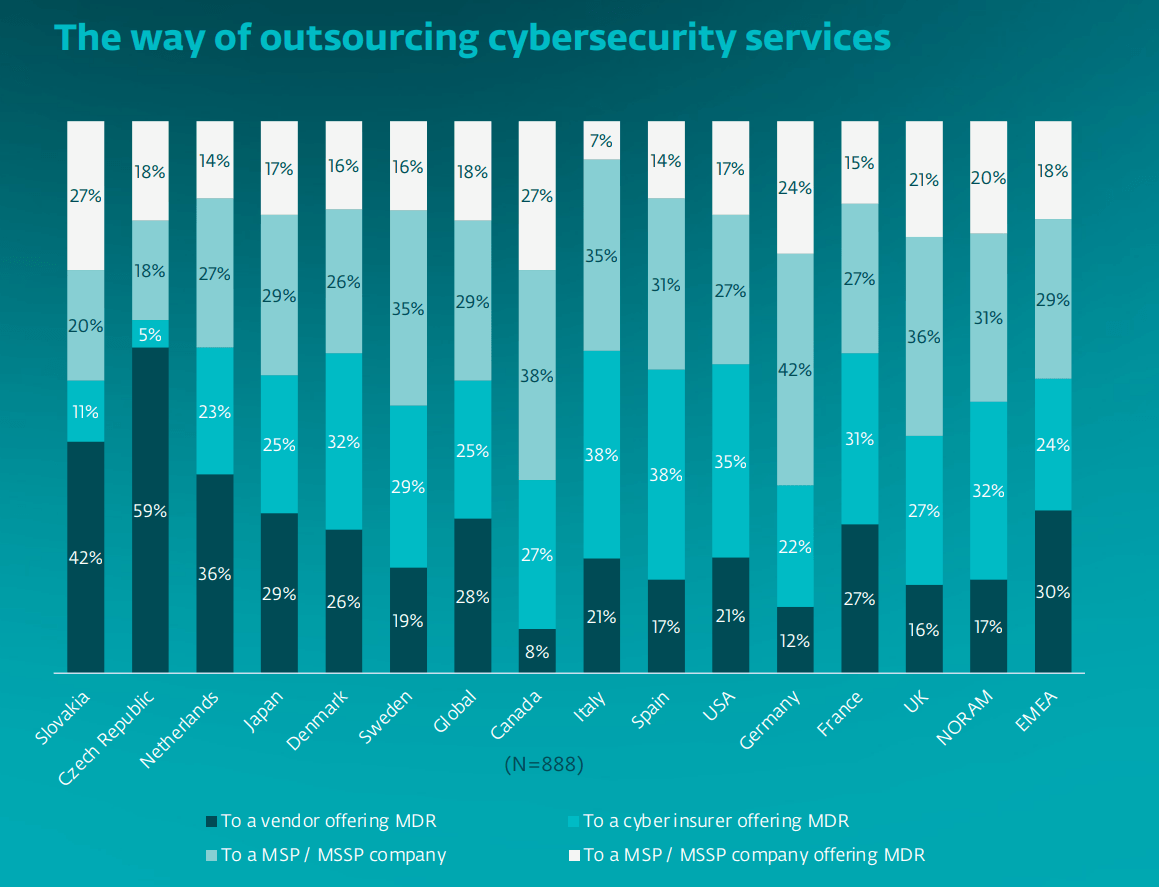
Sin embargo, hay algo de claridad en medio de esta confusión. Las pymes saben que la seguridad preventiva es importante. Pero también son conscientes de que, en determinadas circunstancias, los autores de amenazas siempre lograrán burlar esas defensas. Por eso, la mayoría de las empresas con las que habla ESET quieren una protección que vaya más allá del «antivirus» (AV) y de las medidas de seguridad básicas.
Esta capa adicional de protección debería funcionar como un soporte avanzado frente a amenazas especializadas, complementando la gestión interna de los controles de seguridad básicos. Las soluciones básicas bloquearán, por ejemplo, los ejecutables maliciosos, pero ¿qué ocurre con los actores maliciosos sofisticados que se aprovechan del entorno utilizando herramientas de apariencia inofensiva? ¿O un exploit de día cero detectado por IA para el que no existe ninguna firma? Detectar estas amenazas es precisamente el punto fuerte de servicios como el MDR.
El reto es que no funcionan tal cual, nada más instalarlos. Su eficacia depende de lo bien que el personal, los procesos y la tecnología del proveedor se adapten a su entorno. La cobertura es esencial, ya que las lagunas pueden suponer posibles puntos ciegos que los hackers puedan aprovechar. Si existen, deben documentarse adecuadamente y revisarse periódicamente a medida que su entorno informático sigue evolucionando.
La visibilidad también debe extenderse a las herramientas que ya tiene implantadas. Cada organización es diferente. Eso significa que los equipos especializados en MDR deben aclarar, durante la incorporación, la configuración informática específica del cliente, para poder detectar rápidamente si aparece alguna herramienta no autorizada (como un software de supervisión remota), lo que podría indicar una actividad maliciosa.
Todo ello convierte la incorporación y la configuración en un primer paso fundamental para el éxito de un contrato de MDR.
Qué debe incluir una incorporación guiada
La mayoría de las pymes desean recibir orientación paso a paso sobre cómo configurar un nuevo producto o servicio de ciberseguridad. Esto garantizará que se integre a la perfección en las operaciones diarias. Pero, ¿qué debería incluir ese proceso de incorporación?
- Una sesión de incorporación en directo con un experto del proveedor ofrece una gran oportunidad para plantear preguntas mientras se lleva a cabo la incorporación. La documentación técnica es útil como referencia en algunas circunstancias. Sin embargo, puede resultar abrumadora para los profesionales de TI con menos experiencia. Por eso, una sesión individual en directo tiene un valor incalculable: te ayuda a subsanar tus lagunas con explicaciones sencillas y a aprender haciendo, no leyendo.
- La activación del entorno garantiza que todo esté en funcionamiento y te ayuda a hacerte una primera idea de lo que puedes esperar.
- Comprobaciones de configuración y estado de preparación son fundamentales para garantizar que el servicio esté optimizado para funcionar con tu entorno. La activación es solo el primer paso. La configuración es lo que lo pone en funcionamiento. Es importante realizar estas comprobaciones durante la incorporación guiada, ya que pueden resultar complicadas de llevar a cabo por sí solo para un equipo no especializado.
- Orientación sobre notificaciones, informes y comunicación tiene como objetivo ayudarle a comprender cómo se recibirán las alertas y cómo se gestionan los informes. Descubrirá quién recibe las notificaciones en su empresa y qué se espera de esas personas cuando las reciban. Es fundamental hacerlo bien para evitar fallos de comunicación entre los miembros de su equipo y entre su equipo y el proveedor.
- Un instalador «todo en uno» puede ayudar a agilizar la implementación en todos los terminales relevantes, minimizando la carga de trabajo de configuración y reduciendo el tiempo y los errores humanos.
- Repasar las operaciones de MDR, los flujos de trabajo de incidentes y la generación de informes consiste en comprender cómo tu proveedor investiga y comunica los incidentes, y cómo interpretar los informes. Se trata de establecer expectativas sobre cuáles son sus responsabilidades una vez que el proveedor ha identificado un incidente. Pocos proveedores se encargarán de todo el flujo de trabajo relacionado con el incidente y su resolución, por lo que es de vital importancia saber qué se espera de su equipo.
- Un conjunto final de buenas prácticas y sugerencias sobre los próximos pasos te ayudará a comprender cómo mantener el servicio a lo largo del tiempo, a medida que cambian el entorno de TI y el panorama de amenazas. Priorizar lo que más importa una vez que el sistema esté en funcionamiento resulta útil para equipos con pocos recursos que están comprometidos con la mejora continua.
Por encima de todo, recuerda que el ingeniero está ahí para guiarte a lo largo del proceso, no para hacer todo el trabajo pesado él mismo. Se trata de proporcionarte los conocimientos necesarios para que la colaboración sea un éxito y para que optimices el uso del producto o servicio.
Si se hace correctamente, esto debería traducirse en una protección más rápida, un menor riesgo de configuración errónea y una mayor confianza en que podrás sacar el máximo partido a tu inversión.
Orientación durante el uso
Una vez que el sistema esté en funcionamiento, un buen proveedor debería guiarte a lo largo del proceso de detección y respuesta ante incidentes. Eso significa ayudarte a comprender:
- Qué ha ocurrido: Explicar un incidente en un lenguaje sencillo. Qué tipo de amenaza se ha detectado. Qué sistemas informáticos se han visto afectados. Cómo consiguió el atacante el acceso inicial. Si se han visto comprometidos o robados datos. Y qué aspectos siguen sin estar claros.
- Por qué es importante: Tu proveedor debería ayudarte a traducir los riesgos técnicos en riesgos empresariales. Eso te ayudará a comprender cuáles son las implicaciones para la organización, en lugar de pensar únicamente en términos informáticos. Por ejemplo, el aprovechamiento de una vulnerabilidad podría haber permitido el acceso a una base de datos de clientes, lo que podría plantear la posibilidad de una pérdida de datos y una investigación en virtud del RGPD.
- Qué hizo el proveedor: Tu socio de seguridad debería detallar exactamente qué medidas tomó para investigar y contener la amenaza, como restablecer contraseñas o aislar cuentas. Y qué queda aún por hacer.
- Qué ocurre a continuación: Esta es la parte más importante de la guía. Su proveedor debería proporcionar los siguientes pasos a seguir, a ser posible por orden de importancia. Podrían incluir la aplicación de parches a un sistema afectado, la activación de la autenticación multifactorial (MFA), la restauración de datos a partir de copias de seguridad, etc. Estas recomendaciones deben ser claras e incluir quién es el responsable y los plazos recomendados. Porque cuando se producen intrusiones, cada minuto cuenta.
También deben contener pruebas de respaldo, como registros, que puedan utilizarse para compartir con auditores, organismos reguladores y aseguradoras si fuera necesario. Y para informar de cualquier acción de comunicación con los clientes o de continuidad del negocio (como el reinicio de los sistemas) que pueda ser necesaria. Las pruebas también son esenciales para minimizar las posibilidades de que se repita un incidente similar. La resiliencia consiste precisamente en aprender las lecciones de cada intrusión para cerrar las posibles vías de acceso a futuras amenazas.
La transparencia es fundamental
Si las pymes no reciben este tipo de claridad y detalle durante los incidentes en curso, existe el riesgo de que crean erróneamente que la actividad maliciosa se ha solucionado, cuando en realidad aún queda trabajo por hacer para contener y resolver el problema. Esto puede permitir que se amplíe el alcance de un ataque, causando más daños.
Los clientes, los organismos reguladores y otras partes interesadas también podrían permanecer desinformados, lo que generaría un riesgo adicional para la reputación y las finanzas. Además, la propia organización no dispondrá de los conocimientos forenses necesarios para mejorar su ciberresiliencia en el futuro.
Fundamentalmente, si no puedes determinar qué medidas tomó tu proveedor, no puedes evaluar si su servicio merece la pena por el dinero que pagas por él.
El valor de las relaciones humanas
Las pymes comprenden el valor de la ciberseguridad. Y saben que el panorama de amenazas se está volviendo más volátil, lo que podría poner en peligro su negocio. Pero aquellas que carecen de la experiencia suficiente se sienten frustradas por las «incógnitas conocidas» que les impiden comprender cómo las últimas amenazas y tendencias afectan a su organización.
Aquí es donde los proveedores de seguridad deben dar un paso al frente. Cuentan con la confianza de más pymes que cualquier otra entidad —incluido el personal interno, los compañeros del sector y los gobiernos— como fuente fiable de orientación en materia de ciberseguridad.
Las pymes no quieren ceder todo el control en materia de protección frente a amenazas. Quieren que socios de confianza les proporcionen las herramientas necesarias para mantener su negocio más seguro. En el centro de esta dinámica se encuentran las relaciones humanas, y sabemos que las pymes valoran poder acceder a un experto de carne y hueso.
La clave para los proveedores es garantizar que estos expertos estén disponibles durante la incorporación, para guiar a las pymes a lo largo de la configuración, la activación y la puesta en marcha. Y que estén a su disposición durante la respuesta a incidentes, para explicar qué ha ocurrido, por qué es importante, qué medidas se han tomado y qué queda por hacer. Es el tipo de protección supervisada que podría convertir la ciberseguridad, de un coste de la actividad empresarial, en un auténtico motor de crecimiento para las pymes.
Nos llegó este contenido de ciberseguridad de: Welivesecurity (blog de ESET para la seguridad informática)
Encontrarás la noticia original en el siguiente enlace: https://www.welivesecurity.com/en/business-security/when-confusion-reigns-trusted-vendors-guide-smb-customers/
ESET es una empresa de ciberseguridad reconocida por sus soluciones de antivirus y protección contra amenazas digitales.



