Informe de actividad de ESET APT Q2 2026 – Q3 2026
Una descripción general de las actividades de los grupos APT seleccionados estudiados y analizados por ESET Research en el segundo trimestre de 2026 y el tercer trimestre de 2026.

28 de octubre de 2026
•
,
6 minutos de lectura
El Informe de actividad de ESET APT Q2 2026 – Q2 2026 resume las actividades notables de grupos selectos de amenazas persistentes avanzadas (APT) documentadas por investigadores de ESET entre abril y septiembre de 2026. Las operaciones presentadas aquí reflejan el panorama más amplio de amenazas observado durante este período y resaltan algunas de sus tendencias y desarrollos clave. Representan solo una parte de la información de ciberseguridad proporcionada a los clientes por los informes APT de ESET Threat Intelligence.
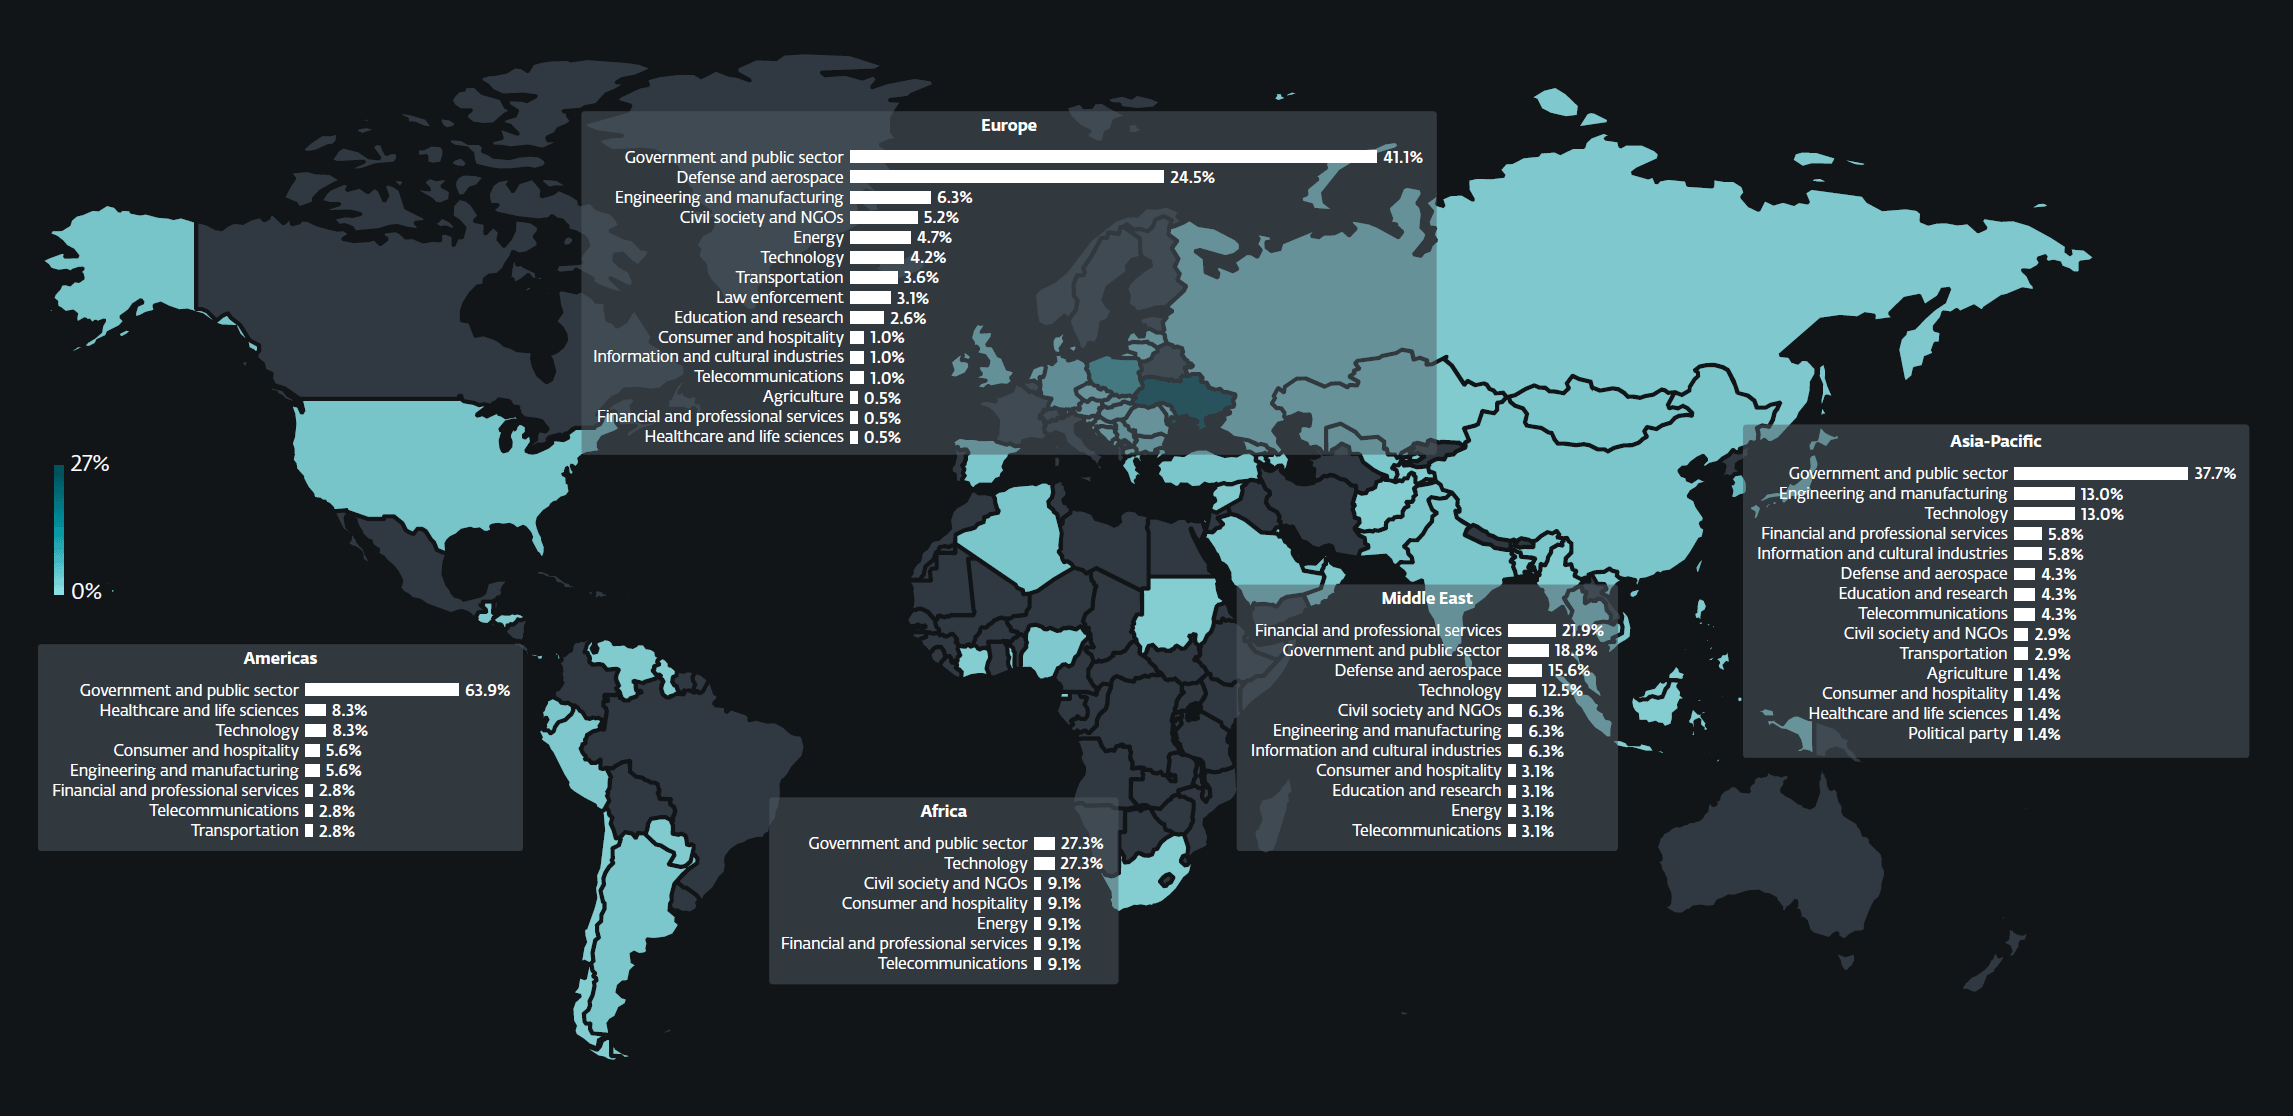
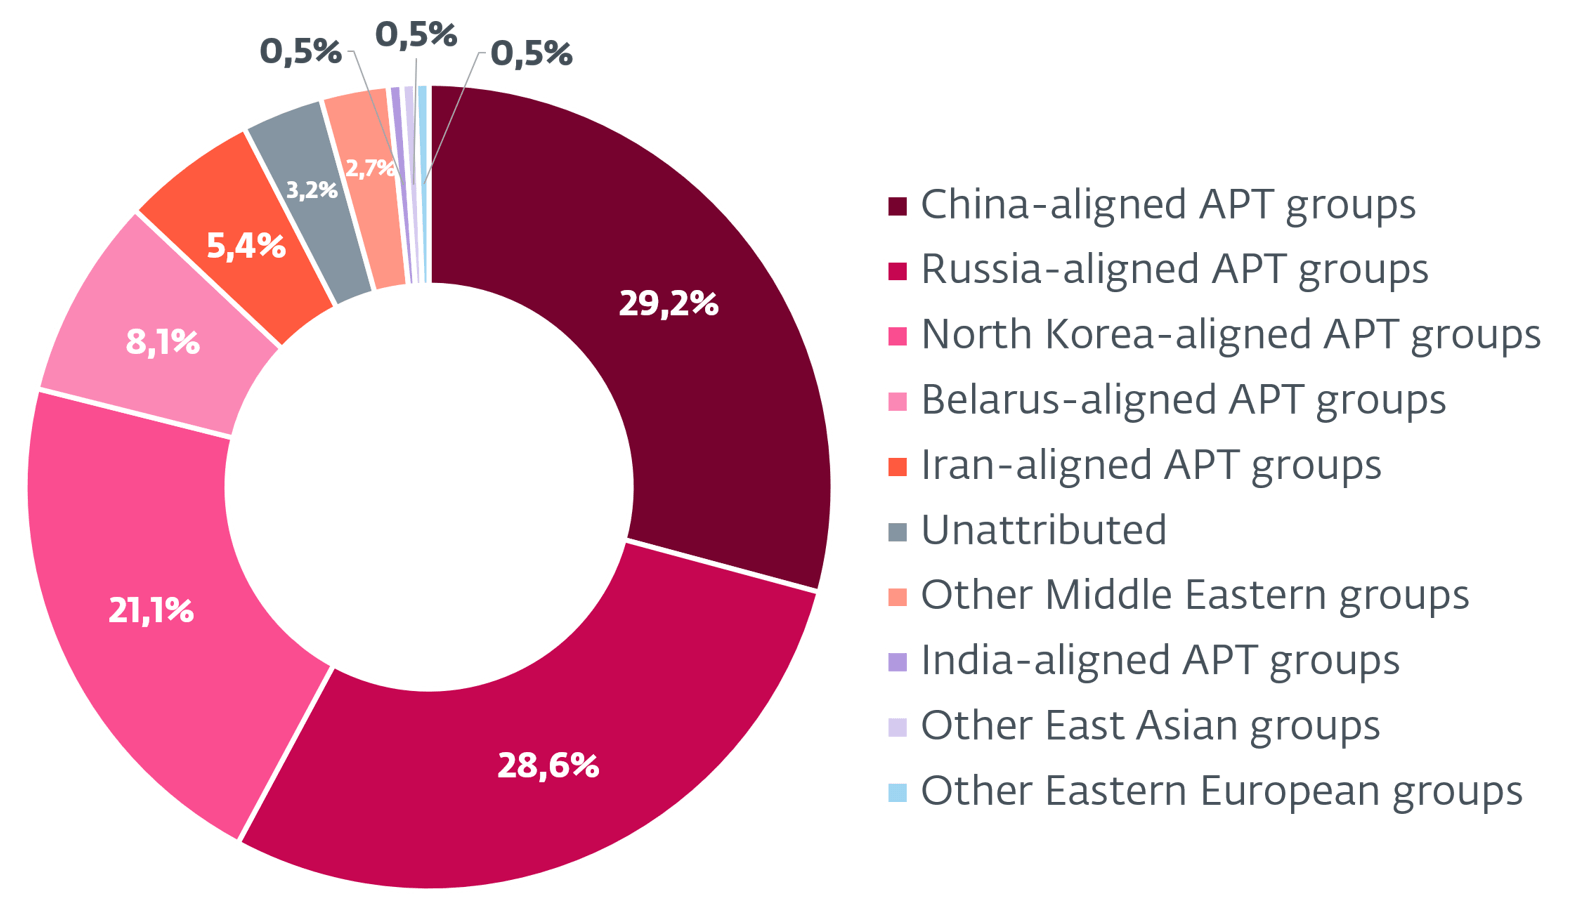
Durante el período supervisado, grupos alineados con China llevaron a cabo operaciones de inteligencia principalmente contra objetivos estatales. FamousSparrow continuó el seguimiento en América del Sur como en el período del informe anterior. En el Sudeste Asiático y Oceanía, actores de amenazas alineados con China han llevado a cabo campañas que parecen apoyar los esfuerzos de aplicación de la ley chinos contra el crimen organizado en la región. Un actor de amenazas apuntó a hoteles en Palau, que parecen estar siendo utilizados cada vez más como base para el crimen organizado fraudulento. SlippyNunchucks implementó su conjunto de herramientas DarkVigil en Sri Lanka contra hablantes de chino involucrados en esquemas de fraude, probablemente relacionados con esfuerzos regionales más amplios de lucha contra los delitos financieros. Debido a que los vínculos fraudulentos se han convertido en un problema para los países vecinos de China y tienen un impacto negativo directo en la propia China, es probable que los grupos APT alineados con China hayan ayudado en los esfuerzos de aplicación de la ley en esta área. Otro grupo de actividades más amplio se centró en organizaciones taiwanesas activas en la industria de semiconductores. Este enfoque en el sector de semiconductores de Taiwán es consistente con las antiguas prioridades de espionaje industrial chino y la importancia estratégica de las cadenas de suministro de semiconductores tanto para la competencia económica como para la seguridad nacional.
La actividad en Oriente Medio aumentó en comparación con el período del informe anterior, en gran medida debido al regreso de varios grupos establecidos alineados con Irán. En el período anterior, la actividad de estos grupos había disminuido, muy probablemente porque las restricciones de Internet impuestas por el régimen iraní les impidieron operar con eficacia. FilthyFeline, un subgrupo de OilRig, y MuddyWater reanudaron sus operaciones después de un período más tranquilo, con la mayor parte de la actividad dirigida a empresas en Israel en múltiples sectores; Un número menor de empresas estadounidenses también se vieron afectadas. FilthyFeline también parece haber asumido actividades contra un proveedor de servicios de datos móviles en Uzbekistán que anteriormente había sido comprometido por BladedFeline, otro subgrupo de OilRig. Paralelamente, analizamos malware nuevo o actualizado, lo que indica una renovada actividad de desarrollo en partes del ecosistema aliado de Irán. También descubrimos actividad de Arid Viper, un actor de amenazas afiliado a Hamás, contra lo que parece ser el Ministerio de Asuntos Exteriores y Expatriados de la Autoridad Palestina o una entidad gubernamental afiliada. Dado el proceso de paz en curso liderado por Estados Unidos, así como la rivalidad de larga data entre Hamas y la Autoridad Palestina, esta actividad tal vez tenía como objetivo recopilar información sobre la posición diplomática de la Autoridad Palestina y el pensamiento interno con respecto a las negociaciones para reducir las hostilidades en la región.
Los actores de amenazas aliados de Corea del Norte no difieren significativamente de los tipos de objetivos observados en períodos de informes anteriores. Entre ellos se incluyen principalmente empresas de tecnología y criptomonedas, desarrolladores de software y otros objetivos oportunistas. Además de Corea del Sur, Ucrania se está convirtiendo cada vez más en el foco de objetivos aliados con Corea del Norte. Esto probablemente esté relacionado con las crecientes relaciones entre Rusia y Corea del Norte y la creciente participación de Corea del Norte en la guerra de Rusia contra Ucrania, no sólo mediante apoyo militar indirecto (municiones, etc.), sino también mediante el uso de soldados norcoreanos. Paralelamente a estas tendencias más amplias, Lazarus reanudó sus ataques al sector de los drones, normalmente utilizando ingeniería social de reclutamiento para obtener acceso inicial. La motivación probable es el papel cada vez más importante que están desempeñando los sistemas de drones en la guerra en Ucrania, donde se están probando nuevas tácticas y capacidades. El acceso a esos conocimientos y procesos de fabricación podría proporcionar a Corea del Norte conocimientos valiosos para desarrollar sus propias capacidades de producción de drones. También determinamos que ScarCruft tenía como objetivo un país africano, probablemente con el objetivo de mantener la supervisión de un programa laboral norcoreano que opera en el país o monitorear las actividades rusas allí. Por otra parte, DeceivedDevelopment pasó de entrevistas de trabajo falsas a compromisos más amplios en la cadena de suministro de software al recopilar credenciales de desarrolladores y utilizar ese acceso para inyectar código malicioso en repositorios de código fuente públicos y privados.
Las actividades patrocinadas por Rusia continuaron apoyando sus objetivos de guerra y apuntaron a gobiernos, sectores de defensa y unidades militares en Europa, con un número significativamente mayor de objetivos en Ucrania. Una mirada más cercana a estas actividades revela similitudes entre las campañas del lado ruso y las del lado bielorruso, lo que respalda aún más nuestra hipótesis de que los actores de amenazas aliados a los dos países se están acercando operativamente. Los normalmente numerosos negocios de Gamaredon experimentaron una caída significativa. Sospechamos que esto puede estar relacionado con los ataques ucranianos en Crimea, donde se sospecha que opera el grupo, una reestructuración más amplia de sus operaciones u otros factores que seguimos evaluando. A pesar de esta caída en la actividad, Gamaredon actualizó su ladrón de archivos PteroBox y comenzó a utilizar nuevas herramientas como PteroPSDoor y Turlas VBScript Rezzuar. PhantomCaptcha intentó implementar software espía al que llamamos PrincessSpy en dispositivos Android haciéndose pasar por entidades ucranianas. También identificamos una campaña a gran escala en Ucrania que explotó los servidores de correo de MDaemon y donde los atacantes utilizaron dos familias de malware de puerta trasera, HELLAGE y HELLTAG.
La expansión de la cooperación militar de Corea del Norte con Rusia ha generado expectativas de que la actividad cibernética norcoreana pueda estar más estrechamente alineada con objetivos rusos en Ucrania. Si bien algunos de sus intereses de selección se superponen, particularmente en el sector de los drones, nuestros datos de telemetría sugieren más claramente que los grupos alineados con Bielorrusia están actuando como representantes cibernéticos o multiplicadores de fuerza para Rusia. Observamos una actividad cada vez mayor y más asertiva por parte de actores de amenazas alineados con Bielorrusia, cuyas operaciones en algunas áreas reflejaban cada vez más las prioridades de inteligencia de Rusia en Ucrania. Lo más importante es que hemos identificado el primer ciberataque destructivo por parte de un actor de amenazas alineado con Bielorrusia que hemos documentado en la región europea, lo que representa un avance significativo en este contexto de amenazas. Según nuestros datos de telemetría, FrostyNeighbor atacó una empresa manufacturera en Ucrania que desempeña un papel importante en el sector del transporte del país. Esto representa una escalada notable, ya que los actores de amenazas con un historial bien establecido de operaciones cibernéticas destructivas en Ucrania se han puesto del lado de Rusia anteriormente.
Finalmente, hemos identificado varios casos de grupos APT que utilizan IA y modelos de lenguaje grande (LLM) en diversas etapas de sus operaciones. Los actores de amenazas utilizaron principalmente la IA para acelerar tareas que de otro modo requerirían un esfuerzo tedioso, incluido el desarrollo de malware y la creación de sitios web engañosos. En algunos casos, esto era similar a la codificación de Vibe: diseño de código rápido y basado en indicaciones, con operadores humanos personalizando e integrando los resultados en sus cadenas de herramientas. También descubrimos señuelos de phishing que contenían imágenes claramente generadas por IA. En un caso notable, UAC-0099, aliado de Rusia, insertó una solicitud señuelo de instrucciones sobre cómo construir un arma nuclear en un comentario de guión, aparentemente intentando activar las barreras de seguridad del análisis de seguridad basado en LLM e impedir la revisión posterior del código malicioso.
A pesar de estos avances, no hemos notado que la IA haya cambiado significativamente el panorama de las APT en los últimos seis meses. Si bien no podemos determinar si algunas operaciones pueden requerir un mayor nivel de automatización impulsada por IA, nuestra telemetría continúa mostrando actividades y operaciones prácticas del teclado que no están completamente automatizadas. En general, nuestras observaciones sugieren que los grupos APT están utilizando actualmente la IA de manera similar a los desarrolladores de software convencionales: para acelerar el desarrollo de software, automatizar tareas que antes eran manuales y ayudar a analizar grandes cantidades de datos, en lugar de realizar operaciones maliciosas totalmente autónomas.
Los productos de ESET protegen los sistemas de nuestros clientes de las actividades maliciosas descritas en este informe. La información compartida aquí se basa en gran medida en datos de telemetría patentados por ESET y ha sido verificada por investigadores de ESET.
ESET Los informes de actividad de APT contienen solo una fracción de los datos de ciberseguridad proporcionados en los informes de APT de ESET Threat Intelligence. Para obtener más información, consulte Inteligencia de amenazas de ESET Sitio web.
Hemos recibido este contenido de ciberseguridad de: Welivesecurity (blog de la compañía ESET sobre malware)
Podrás encontrar la noticia original en el enlace que se encuentra a continuación: https://www.welivesecurity.com/en/eset-research/eset-apt-activity-report-q2-2026-q3-2026/
ESET es una empresa de ciberseguridad reconocida por sus soluciones avanzadas en protección contra malware y amenazas digitales.





