Amatera: cómo funciona y se propaga el ladrón de información productivo
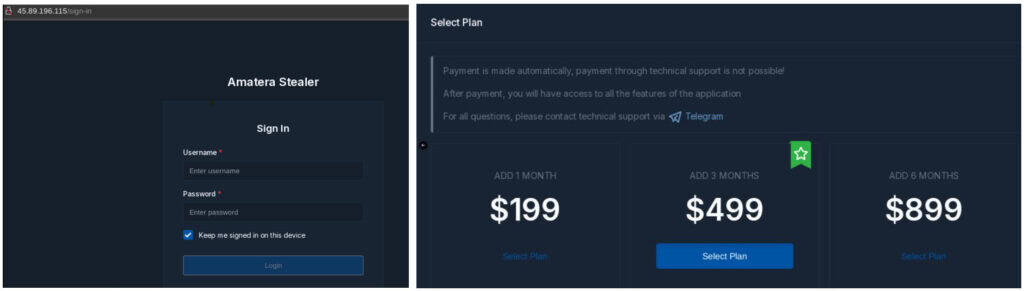
Los infostealers se han convertido en un negocio establecido, en el que los desarrolladores producen y mantienen el producto y los clientes que pagan ejecutan sus propias campañas con ellos. Amatera, que encabezó las detecciones de robo de información de ESET en América Latina en el primer semestre de 2026, pero apunta a víctimas en todo el mundo, muestra cómo se ve esta profesionalización en la práctica.
Como muchos otros Ladrón de informaciónAmatera rastrea una variedad de datos que incluyen credenciales, cookies de sesión, tokens, información de billeteras criptográficas, datos de mensajes, archivos y secretos de entornos de desarrollo. La magnitud del botín muestra por qué los ladrones de información son un pilar del ciberdelito: un solo compromiso puede conducir al robo de cuentas, fraude financiero y robo de criptomonedas, además de abrir la puerta a la organización donde trabaja la víctima.
Aquí puede conocer más sobre los orígenes de Amatera, así como su modelo de negocio, capacidades y distribución.
¿Qué es Amatera?
Detectado por los productos de ESET como Win/PSW.Amatera, Amatera es un ladrón de información de Windows escrito en C++ que se observó por primera vez en 2024. Debido a que se comercializa bajo el modelo Malware-as-a-Service (MaaS), sus desarrolladores mantienen el código, el panel de control y la infraestructura de soporte, mientras que los socios pagan una suscripción para utilizar el malware en sus campañas.
Dadas las similitudes en sus respectivos códigos, lo más probable es que Amatera sea un cambio de nombre de ACR Stealer. De hecho, este último tiene su propio predecesor: un Investigación Sekoia lo describió en mayo de 2024 como una versión actualizada del ladrón GrMsk ofrecido como servicio en foros clandestinos.
El cambio de marca (o el lanzamiento de una versión actualizada de un malware con un nuevo nombre) es común en todo el ecosistema MaaS, particularmente en Operadores de ransomware. A veces venden el código fuente cuando cierran para evitar el seguimiento, o lo actualizan y lo rebautizan como una «estrategia de negocio». En algunos casos, comparten los datos para que otros actores maliciosos puedan reutilizarlos. En cualquier caso, Amatera Stealer ya estaba en oferta a finales de 2024 por 199 dólares al mes, con soporte vía Telegram.
Las habilidades de Amatera
Amatera extrae las credenciales almacenadas en los navegadores web, así como cookies, historiales de navegación, datos de formularios y tokens de sesión. También puede buscar y recuperar documentos y archivos confidenciales sincronizados con OneDrive o SharePoint. Microsoft informó un aumento de los ataques a sus clientes empresariales entre finales de abril y mediados de junio de 2026. Independientemente Straiker encontrado que el malware también apuntó a los datos de la billetera de criptomonedas manipulando el portapapeles.
El malware también está sujeto a un desarrollo constante y es la carga útil final en una amplia variedad de cadenas de ataque. Esta diversidad también es típica de MaaS: los desarrolladores venden el producto y cada socio elige su propia forma de entregarlo.
Amatera se ha propagado a través de sitios web comprometidos, anuncios en motores de búsqueda, correos electrónicos dirigidos, documentos falsos, archivos SVG, etc. ClickFix sobre CAPTCHA falsos. En realidad varios Análisis actuales de las campañas de Amatera en todo el mundo demuestran que es uno de los vectores de entrega más importantes Haga clic en «Reparar».una técnica de ingeniería social documentada por primera vez en 2024 que los atacantes adoptaron rápidamente para propagar una amplia gama de familias de malware.
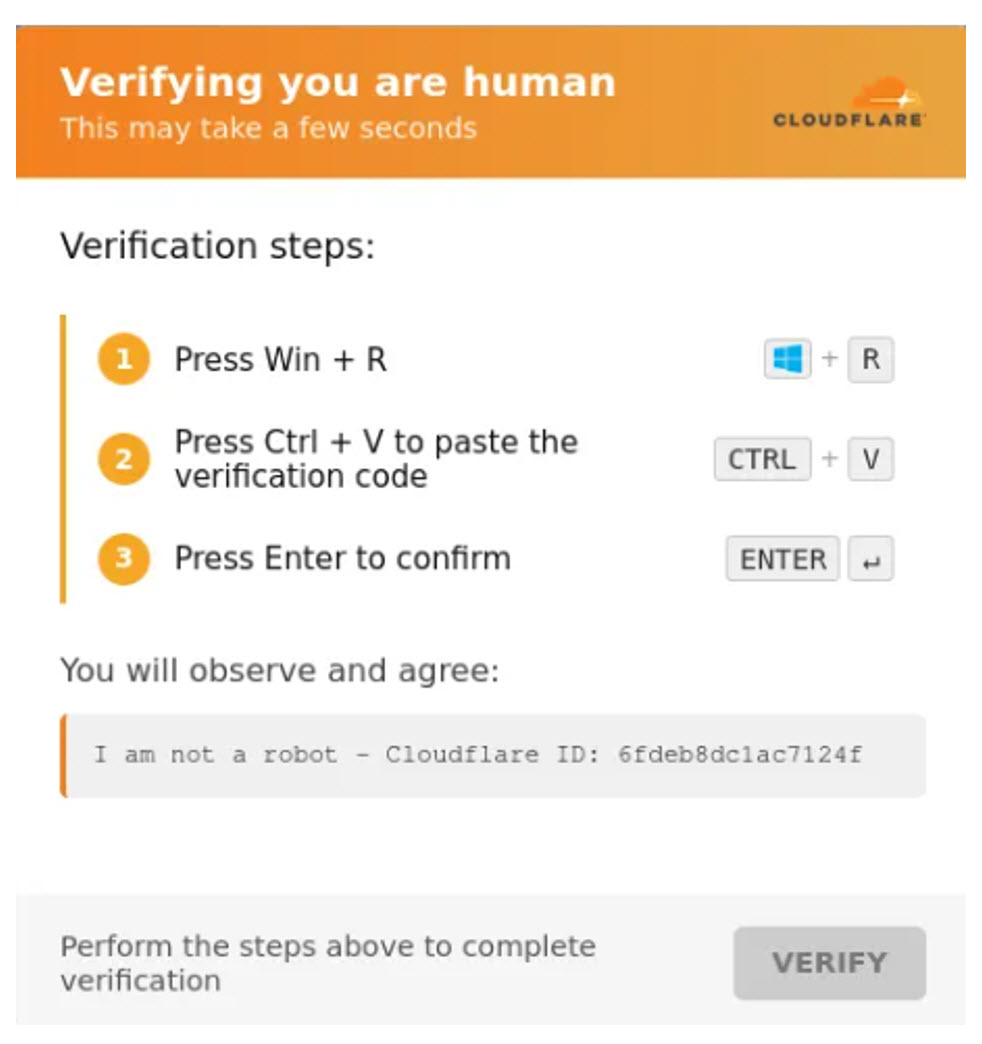
A menudo, la víctima verá un mensaje que imita una verificación CAPTCHA o un error del navegador, advirtiéndole sobre supuestos problemas técnicos que pueden solucionarse copiando un comando y ejecutándolo en su computadora. Las propias pulsaciones de teclas de la víctima inician el compromiso. Sin embargo, la técnica ha ido más allá de los CAPTCHA falsos, ya que los atacantes han conservado el núcleo de ingeniería social de ClickFix con algunos ajustes:
· Corrección de IA: los atacantes crean páginas que se hacen pasar por servicios legítimos de IA, incluidos Artifacts de Anthropic, Canvas de OpenAI y páginas Copilot de Microsoft. Las páginas contienen contenido falso de solución de problemas inexistentes.
· CrashFix: un bloqueador de anuncios falso provoca fallos falsos del navegador y advierte sobre la pérdida de datos, lo que lleva a las víctimas a una «solución rápida» maliciosa.
· ConsentFix: esta variante engaña a las víctimas para que entreguen sus tokens de autorización de OAuth, lo que abre sus cuentas de Microsoft a los atacantes. sin que te roben la contraseña.
También se utilizaron campañas basadas en ClickFix. Sitios de WordPress legítimos pero comprometidosentre otras cosas. Los atacantes obtuvieron acceso a estos sitios web a través de credenciales de administrador débiles o robadas o explotando vulnerabilidades en temas y complementos de WordPress.
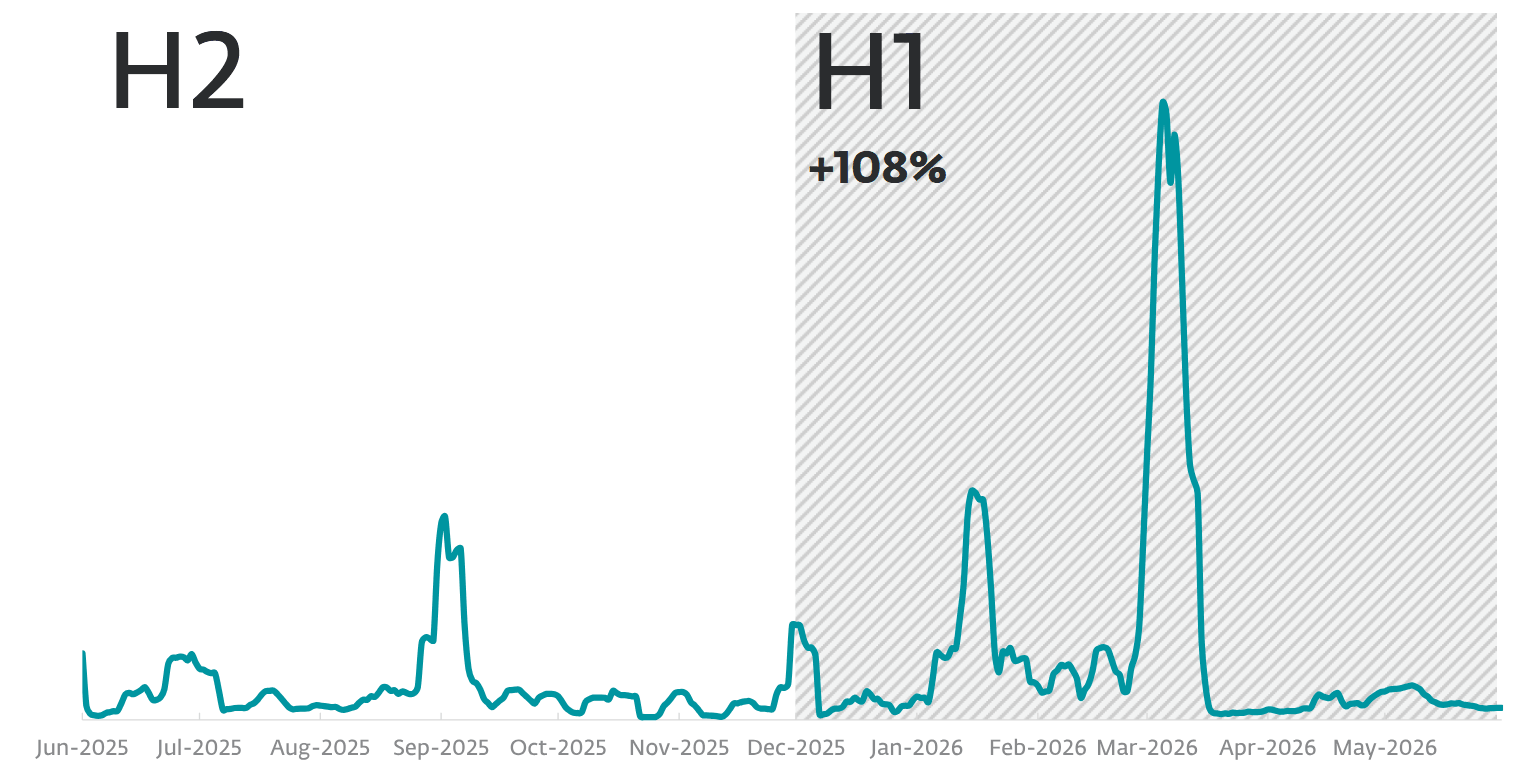
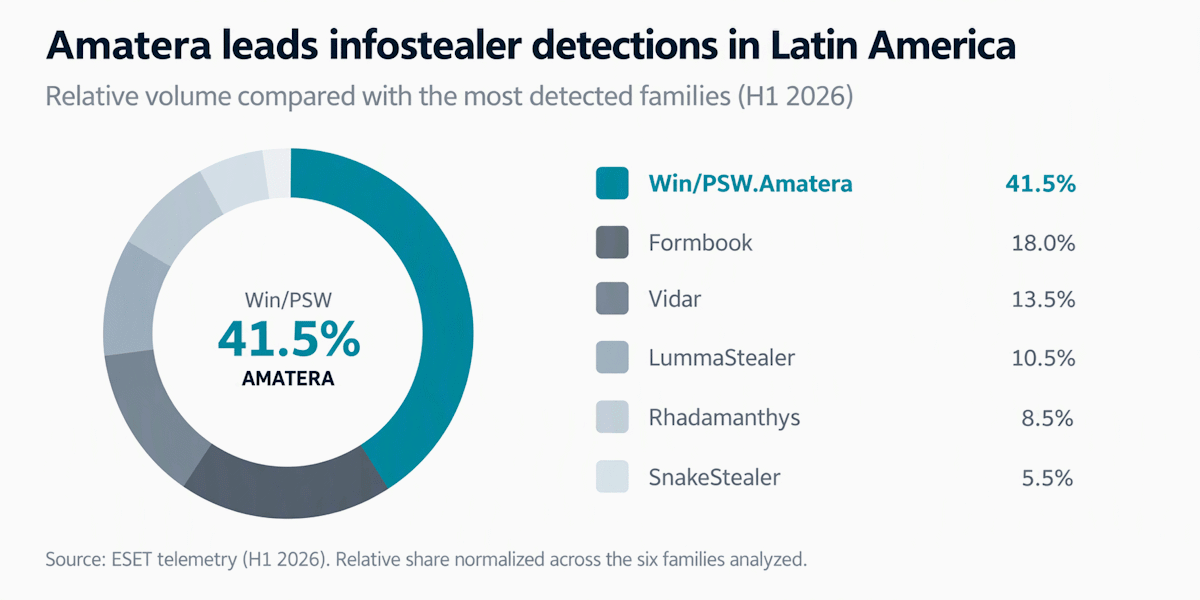
En América Latina, Amatera encabezó las detecciones de robo de información de ESET en el primer semestre de 2026, por delante de Formbook, Vidar, Ladrón de lummas, Ladrón de serpientesy Radamantis. Sin embargo, el reciente crecimiento global de ClickFix no ha sido lineal. Las detecciones de ESET aumentaron más de un 500% en la primera mitad de 2025 en comparación con los seis meses anteriores, lo que lo convierte en el segundo vector de ataque más común después del phishing. Las detecciones cayeron drásticamente en la segunda mitad de 2025 antes de duplicarse en la primera mitad de 2026, cuando los atacantes adaptaron la técnica a nuevos entornos.
Los socios de Amatera también compran anuncios de Google. El estudio de Straiker mencionado anteriormente descubrió docenas de páginas de instalación falsas promovidas a través de publicidad paga y envenenamiento de SEO, haciéndose pasar por inteligencia artificial y herramientas de desarrollo como Claude Code, NotebookLM, JetBrains, Comet y Snowflake, dirigidas específicamente a desarrolladores que utilizan herramientas de inteligencia artificial. Al igual que AI-Fix, estos sitios aprovechan la credibilidad de las marcas de IA y comparten la cadena de ejecución con ClickFix.
Riesgos y consecuencias de un compromiso de Amatera
Según sus habilidades, estas son algunas de las posibles consecuencias de ser víctima de Amatera:
- Compromiso de cuentas personales o corporativas mediante contraseñas, cookies y tokens robados
- Acceso no autorizado al correo electrónico y al almacenamiento en la nube
- Robo de criptoactivos al exponer billeteras o frases de recuperación
- Comprometer la infraestructura a través de claves SSH, credenciales FTP o secretos de desarrollo
- Instalación de malware adicional
- Usar una cuenta comprometida para fraude, campañas internas de phishing u otras intrusiones
El riesgo se extiende a los empleadores cuando la víctima mezcla perfiles personales y profesionales en el mismo navegador web. Una computadora doméstica puede almacenar sesiones de correo electrónico del trabajo, consolas en la nube, repositorios de códigos o sistemas de recursos humanos. La información robada eventualmente se convierte en una puerta de entrada que otro actor puede comprar o explotar días después.
Cómo prevenir y responder a un compromiso de Amatera
A continuación se ofrecen algunos consejos sobre cómo evitar peligros, especialmente en un entorno corporativo:
- Recuerde que ningún CAPTCHA, mensaje de error o guía de instalación legítimos le pedirá que copie comandos de una página web al cuadro de diálogo Ejecutar, PowerShell o Terminal. Un anuncio en un motor de búsqueda no es garantía de que un sitio web sea oficial. Esto también se aplica a las páginas que dan la impresión de pertenecer a un conocido servicio de inteligencia artificial.
- Haga cumplir las reglas de control de aplicaciones y reduzca la superficie de ataque restringiendo el uso de intérpretes y archivos binarios del sistema fuera de su contexto normal.
- Supervise PowerShell, Rundll32, WebDAV, tareas programadas inusuales y eliminación del historial de PowerShell.
- Utilice autenticación resistente al phishing y mantenga las sesiones de navegación tan cortas como lo permitan las necesidades comerciales.
- Separe los perfiles personales y laborales y evite almacenar secretos en el navegador cuando haya una alternativa administrada disponible.
- Filtre sitios web recién creados, páginas de instalación clonadas y descargas iniciadas con anuncios cuando el contexto no lo justifique.
Si se confirma un compromiso, aislar el dispositivo es sólo el primer paso. Revoque sesiones activas, restablezca contraseñas y rote claves API, tokens, credenciales SSH y cualquier otro secreto presente en el sistema desde un dispositivo confiable. Además, consulte el acceso al correo electrónico, servicios en la nube, repositorios y aplicaciones financieras. La respuesta debe realizar un seguimiento de la actividad de seguimiento y no detenerse en el host original: las campañas documentadas ejecutaron cargas útiles adicionales, crearon tareas programadas, cubrieron sus huellas y utilizaron herramientas legítimas del sistema.
Diploma
Amatera muestra cómo funciona hoy el mercado de robo de información. Un desarrollador mantiene el producto y otros actores lo distribuyen a través de sitios web comprometidos, anuncios, herramientas de inteligencia artificial falsas, correos electrónicos o instrucciones de ClickFix. Sin embargo, la amenaza puede sobrevivir al archivo malicioso, ya que las contraseñas, las cookies, los tokens de sesión y los documentos confidenciales siguen siendo valiosos incluso después de que se borra el dispositivo. Los datos robados pueden facilitar tanto el fraude inmediato como las infracciones posteriores, y el aumento de las detecciones en 2026 muestra que los atacantes están adoptando y adaptando rápidamente conjuntos de herramientas maliciosas.
Hemos recibido este contenido de ciberseguridad de: Welivesecurity (blog de ESET sobre la protección de malware)
Puedes encontrar la noticia original en el enlace que sigue: https://www.welivesecurity.com/en/malware/amatera-how-prolific-infostealer-works-spreads/
ESET es una empresa de ciberseguridad reconocida por sus soluciones de antivirus y protección contra amenazas informáticas.




