Los ladrones de información incautados de Genesis Malware Market infectaron 1,5 millones de computadoras
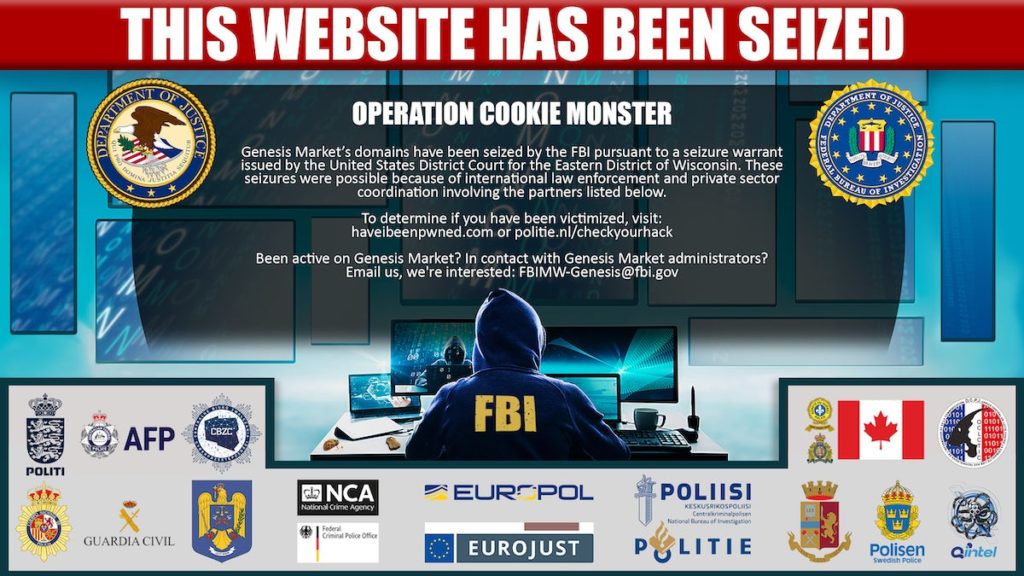
El notorio mercado de piratería Genesis, que fue cerrado esta semana por una operación policial internacional que involucró a 17 países, vendió el acceso a millones de computadoras víctimas obtenidas a través del ladrón de información DanaBot y probablemente otros. malware.
Trellix, la empresa de seguridad cibernética que ayudó a cerrar el sitio web de Genesis, dijo que el malware utilizado por Genesis permitía el acceso a las huellas dactilares del navegador, cookies, datos de formularios de autocompletado y otras credenciales.
«La interrupción del mercado de Genesis es otro derribo exitoso que demuestra que las asociaciones público-privadas son fundamentales para combatir el ciberdelito», dijo John Fokker, director de inteligencia de amenazas en el Centro de Investigación Avanzada de Trellix en Ámsterdam. «Hemos observado el mercado durante muchos años y estamos orgullosos de poder desempeñar un papel en la ruptura de este notorio mercado».
Un análisis de Trellix solo pudo localizar 450 000 bots de malware enumerados en el mercado, de los 1,5 millones anunciados por los funcionarios encargados de hacer cumplir la ley, en gran parte porque Trellix solo tenía acceso a los datos anunciados y no a la base de datos histórica completa.
Los bots ofrecidos a la venta y analizados por Trellix son malware con enlaces en tiempo real a las computadoras de las víctimas y fueron el resultado de infecciones cuidadosamente elaboradas en etapas. Entre otras observaciones, Tellix vio un final danabot Carga útil.
Los bots de malware se han vendido por cientos de dólares
El precio por bot en el sitio oscilaba entre 0,70 dólares y varios cientos de dólares, según la cantidad y el tipo de datos robados, según un archivo de Europol.
La operación internacional estuvo dirigida por la Oficina Federal de Investigaciones (FBI) de EE. UU. y la Policía Nacional holandesa, con un puesto de mando establecido en la sede de Europol en La Haya, Países Bajos. Hubo 119 arrestos, 208 registros domiciliarios y 97 medidas de toque y habla. Cuarenta y cinco oficinas de campo del FBI estaban trabajando en la investigación, denominada Operación Monstruo de las Galletas, dijo el Departamento de Justicia de EE. UU. en un comunicado. Comunicado de prensa que anuncia el derribo del miércoles.
Basándose en una marca de tiempo forense de aplicación de la ley, Trellix identificó un archivo «setup.exe» como el vector de infección original. Se trataba de un ejecutable de varias etapas cuyo tamaño se incrementó a 440 MB (99,3 %) mediante relleno cero, una técnica de moda para evitar los entornos limitados de ciberseguridad. Se descubrió que el ejecutable era Inno-Setup genuino, un archivo de instalación de software benigno utilizado por Genesis para inyecciones maliciosas.
En el segundo paso, el ejecutable colocaría un archivo DLL (Biblioteca de vínculos dinámicos), ‘yvibiajwi.dll’, en la carpeta temporal de la computadora de la víctima en %temp%.
La DLL, que contiene código basura para evitar la detección, realiza funciones que descodifican un búfer de 150 MB al final del binario del script malicioso, lo que da como resultado un ejecutable portátil (PE) que tiene como objetivo el explorador .exe», un proceso de inicio de Windows que tiene como objetivo el usuario.
La parte final del ataque es usar el sistema comprometido para conectarse al servidor de Comando y Control (C&C), que el atacante usa para descargar otro binario que, como en los analizados por Trellix Samples, encontró similar a la familia DanaBot.
Uso de malware básico
Dado que el dominio de C&C no estaba disponible en el momento del análisis de Trellix, se asumió que el dominio principalmente proliferaba malware estándar, incluidos no solo DanaBot, sino también otros como AZORult, Raccoon y Redline.
«Las muestras que examinamos, compartidas por la policía holandesa, pertenecían a la familia DanaBot y al malware patentado (archivos Javascript) que Génesis instaló en el navegador de la víctima para robar los valiosos datos de navegación», dijo Fokker. «Las otras familias también han sido vinculadas a Genesis Market en el pasado, ya sea por colegas de la industria o en base a nuestras propias observaciones».
En la fase final de los ataques de malware, el binario descargado (DanaBot) se ejecuta en una extensión maliciosa de Chrome y los archivos JavaScript asociados. La extensión de Chrome se usa para robar información de navegación como cookies, historial de navegación, información de pestañas y más en un formato consistente.
Los archivos JavaScript contienen códigos de inyección de correo electrónico que utilizan una API de Chromium expuesta para rastrear los buzones de correo de los usuarios desde las pestañas abiertas de Chrome y acceder a la información para organizar un correo electrónico de emergencia falso que engaña al usuario para que acceda a sitios web específicos. La extensión maliciosa de Chrome puede monitorear las comunicaciones con los sitios de destino, generalmente sitios de criptomonedas.
Un sitio de malware solo por invitación
En existencia desde 2018, Genesis Market era un sitio solo por invitación que requería referencias de los miembros actuales. Fue uno de los primeros en utilizar las huellas dactilares del navegador y las cookies para permitir la toma de control de la cuenta, aunque estaba creciendo. AMF Suposición. Aprovechó el principio de que para un ataque eficaz resistente a MFA, el atacante debe explotar el estado de confianza de la víctima accediendo tanto a sus credenciales como a la huella digital del navegador.
Además de los bots infectados, Genesis Market también promocionó y vendió un navegador personalizado y un complemento llamado «Genesium» en varios foros clandestinos, lo que facilitó que los piratas informáticos lanzaran ataques.
Es posible que los piratas informáticos que ya tienen bots de Genesis continúen con los ataques siempre que las víctimas no actualicen las cookies y cambien las credenciales comprometidas. Los bots de Genesis tienen enlaces en tiempo real que actualizan las contraseñas cuando las víctimas las cambian. Después de cerrar la infraestructura de Genesis, borrar la memoria caché y las cookies del navegador o restablecer los valores de fábrica de una computadora infectada puede invalidar la infección.
Las víctimas siguen en riesgo si no se toman medidas correctivas
“Las víctimas aún están en riesgo mientras no hayan seguido las medidas correctivas. Recomendamos verificar si están incluidos en el registro de Génesis a través del portal de la policía holandesa. También encontrará recomendaciones correctivas allí, que Trellix ayudó a formular», dijo Fokker. Para obtener información acerca de los registros, consulte https://www.politie.nl/en/information/checkyourhack.html.
Además, las organizaciones deben priorizar MFA y limitar severamente la cantidad de tiempo que se pueden usar las cookies del navegador antes de que caduquen, agregó Fokker.
usar programas antivirus; actualizar el software con regularidad; Evitar enlaces, ventanas emergentes y cuadros de diálogo sospechosos; y el uso de contraseñas únicas ha sido recomendado por la policía como una forma efectiva de prevenir el robo de acceso. Trellix proporciona una lista detallada de remedios en su análisis de los bots de Génesis.
Derechos de autor © 2023 IDG Communications, Inc.
Este contenido de ciberseguridad nos ha llegado de: CSO Online
Encontrarás la noticia original en el enlace que sigue: https://www.csoonline.com/article/3693009/seized-genesis-malware-markets-infostealers-infected-15-million-computers.html#tk.rss_news





