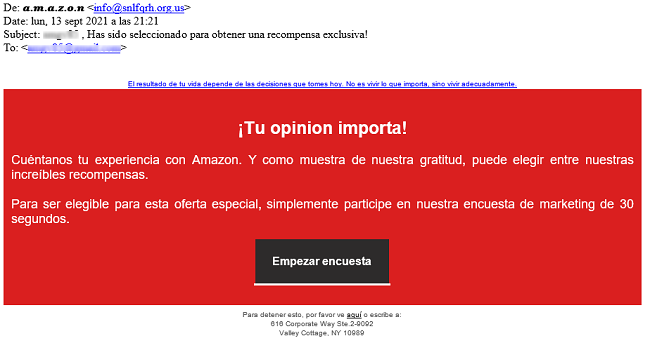
Los correos electrónicos fraudulentos se envían desde una cuenta que no pertenece al servicio legítimo de las empresas. Es decir,...
Centro de Operaciones de Seguridad como servicio
Los correos electrónicos fraudulentos se envían desde una cuenta que no pertenece al servicio legítimo de las empresas. Es decir,...
Los 3 problemas de seguridad son corregidos son: una vulnerabilidad de exposición de datos en la API REST, una vulnerabilidad...
Fecha de publicación: 09/09/2021 Importancia: Crítica Recursos afectados: REST API URLs en ADSelfService Plus, versión 6113 y anteriores. Descripción: Se...
Los investigadores, Rick Cole, de MSTIC; Dhanesh Kizhakkinan, Bryce Abdo y Genwei Jiang, de Mandiant; y Haifei Li, de EXPMON;...
Las situaciones de abuso sexual contra personas menores de edad en Internet son una realidad, desgraciadamente más cercana de lo...
Recursos afectados: Cisco Enterprise NFVIS, versión 4.5.1, cuando el método de autenticación externo TACACS está habilitado.Descripción: El investigador, Cyrille Chatras de Orange...
Fecha de publicación: 01/09/2021 Importancia: Crítica Recursos afectados: ArubaOS, versiones anteriores a la 8.8.0.1, 8.7.1.4, 8.6.0.11, 8.5.0.13, 8.3.0.16, 6.5.4.20 y...
Fecha de publicación: 01/09/2021 Importancia: Alta Recursos afectados: Microsoft Azure Cosmos DB, con la función Jupyter Notebook activada. Descripción: Un...
OpenKM Community Edition, versión 6.3.10, es vulnerable a Cross-site scripting (XSS). Un atacante podría explotar esta vulnerabilidad mediante la inyección...
Una vulnerabilidad en BIG-IP Advanced WAF y ASM TMUI podría permitir a un atacante, autenticado y con acceso a la...



