Fecha de publicación: 26/03/2021 Importancia: Alta Recursos afectados: OpenSSL 1.1.1h y versiones posteriores están afectadas por la vulnerabilidad CVE-2021-3450; todas...
Centro de Operaciones de Seguridad como servicio
Fecha de publicación: 26/03/2021 Importancia: Alta Recursos afectados: OpenSSL 1.1.1h y versiones posteriores están afectadas por la vulnerabilidad CVE-2021-3450; todas...
Cisco ha publicado 5 vulnerabilidades, 1 de severidad crítica, 1 alta y 3 medias, que podrían permitir a un atacante...
Una vulnerabilidad de secuestro de click (clickjacking) podría permitir a un atacante no autenticado, con acceso a la red, obtener...
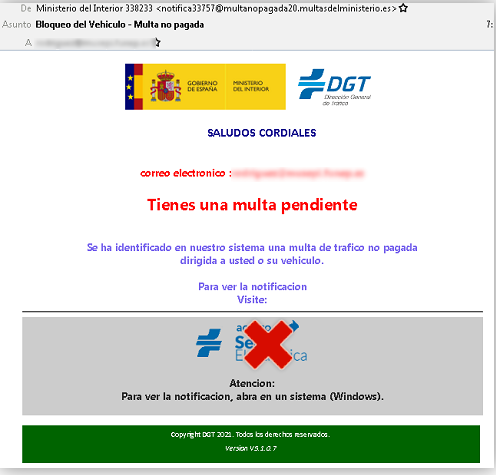
Se ha detectado una campaña de correos electrónicos suplantando a la Dirección General de Tráfico (DGT) que contiene un enlace...
Es habitual pensar que cuando los menores utilizan Internet están exentos de algunos riesgos que parecen dirigidos al público adulto,...
Fecha de publicación: 19/03/2021 Importancia: Crítica Recursos afectados: RBW30, ejecutando versiones de firmware anteriores a 2.6.2.2; RBS40V, ejecutando versiones de...
Fecha de publicación: 16/03/2021 Importancia: Crítica Recursos afectados: IBM Security Privileged Identity Manager (ISPIM), versiones: 2.1.1; 2.1.0; 2.0.2. Descripción: El...
Una vulnerabilidad de uso de memoria previamente liberada, presente en los sistemas que se ejecutan en varias versiones del hipervisor...
Fecha de publicación: 16/03/2021 Importancia: Crítica Recursos afectados: Los siguientes switches que ejecuten cualquier versión de firmware anterior a la...
Una validación o filtrado insuficientes en el campo para introducir el ID del usuario podría permitir a un usuario malintencionado...



