Explotando la vulnerabilidad EvilVideo en Telegram para Android
Investigación ESET
Investigadores de ESET descubren un exploit de día cero para Telegram para Android que permite enviar archivos maliciosos disfrazados de vídeos

22 de julio de 2024
•
,
6 minutos de tiempo de lectura
Los investigadores de ESET descubrieron un exploit de día cero dirigido a Telegram para Android. El exploit apareció a la venta a un precio no revelado en una publicación clandestina en un foro el 6 de junio.th2024. Al utilizar el exploit para explotar una vulnerabilidad que denominamos “EvilVideo”, los atacantes pudieron compartir cargas útiles maliciosas de Android a través de canales, grupos y chats de Telegram, haciéndolos aparecer como archivos multimedia.
Pudimos encontrar un ejemplo del exploit, analizarlo más a fondo e informarlo a Telegram el 26 de junio.th2024. El 11 de juliothHan lanzado una actualización que soluciona la vulnerabilidad de seguridad en las versiones 10.14.5 y superiores de Telegram.
La Figura 1 es una demostración en video y una explicación de la vulnerabilidad EvilVideo.
Figura 1. Explicación de la vulnerabilidad de EvilVideo
Puntos clave de la publicación del blog:
- El 26 de juniothEn 2024, encontramos un anuncio en un foro clandestino de un exploit de día cero dirigido a Telegram para Android.
- Hemos identificado la vulnerabilidad que explota EvilVideo y la informamos a Telegram; su equipo lo parchó el 11 de julio.th2024.
- EvilVideo permite a los atacantes enviar cargas útiles maliciosas que aparecen como archivos de vídeo en Telegram para Android sin parches.
- El exploit solo funciona en las versiones 10.14.4 y anteriores de Android Telegram.
descubrimiento
Descubrimos que el exploit está a la venta en un foro clandestino: consulte la Figura 2.
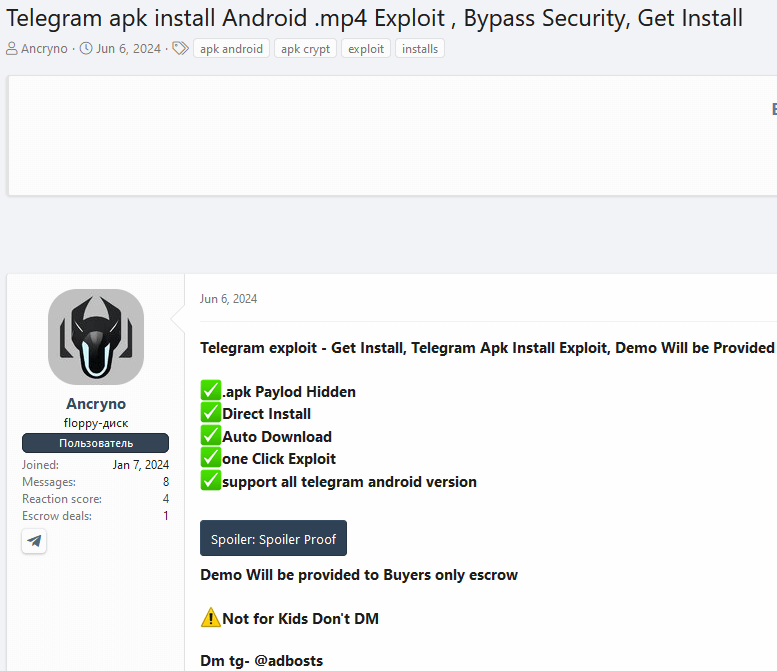
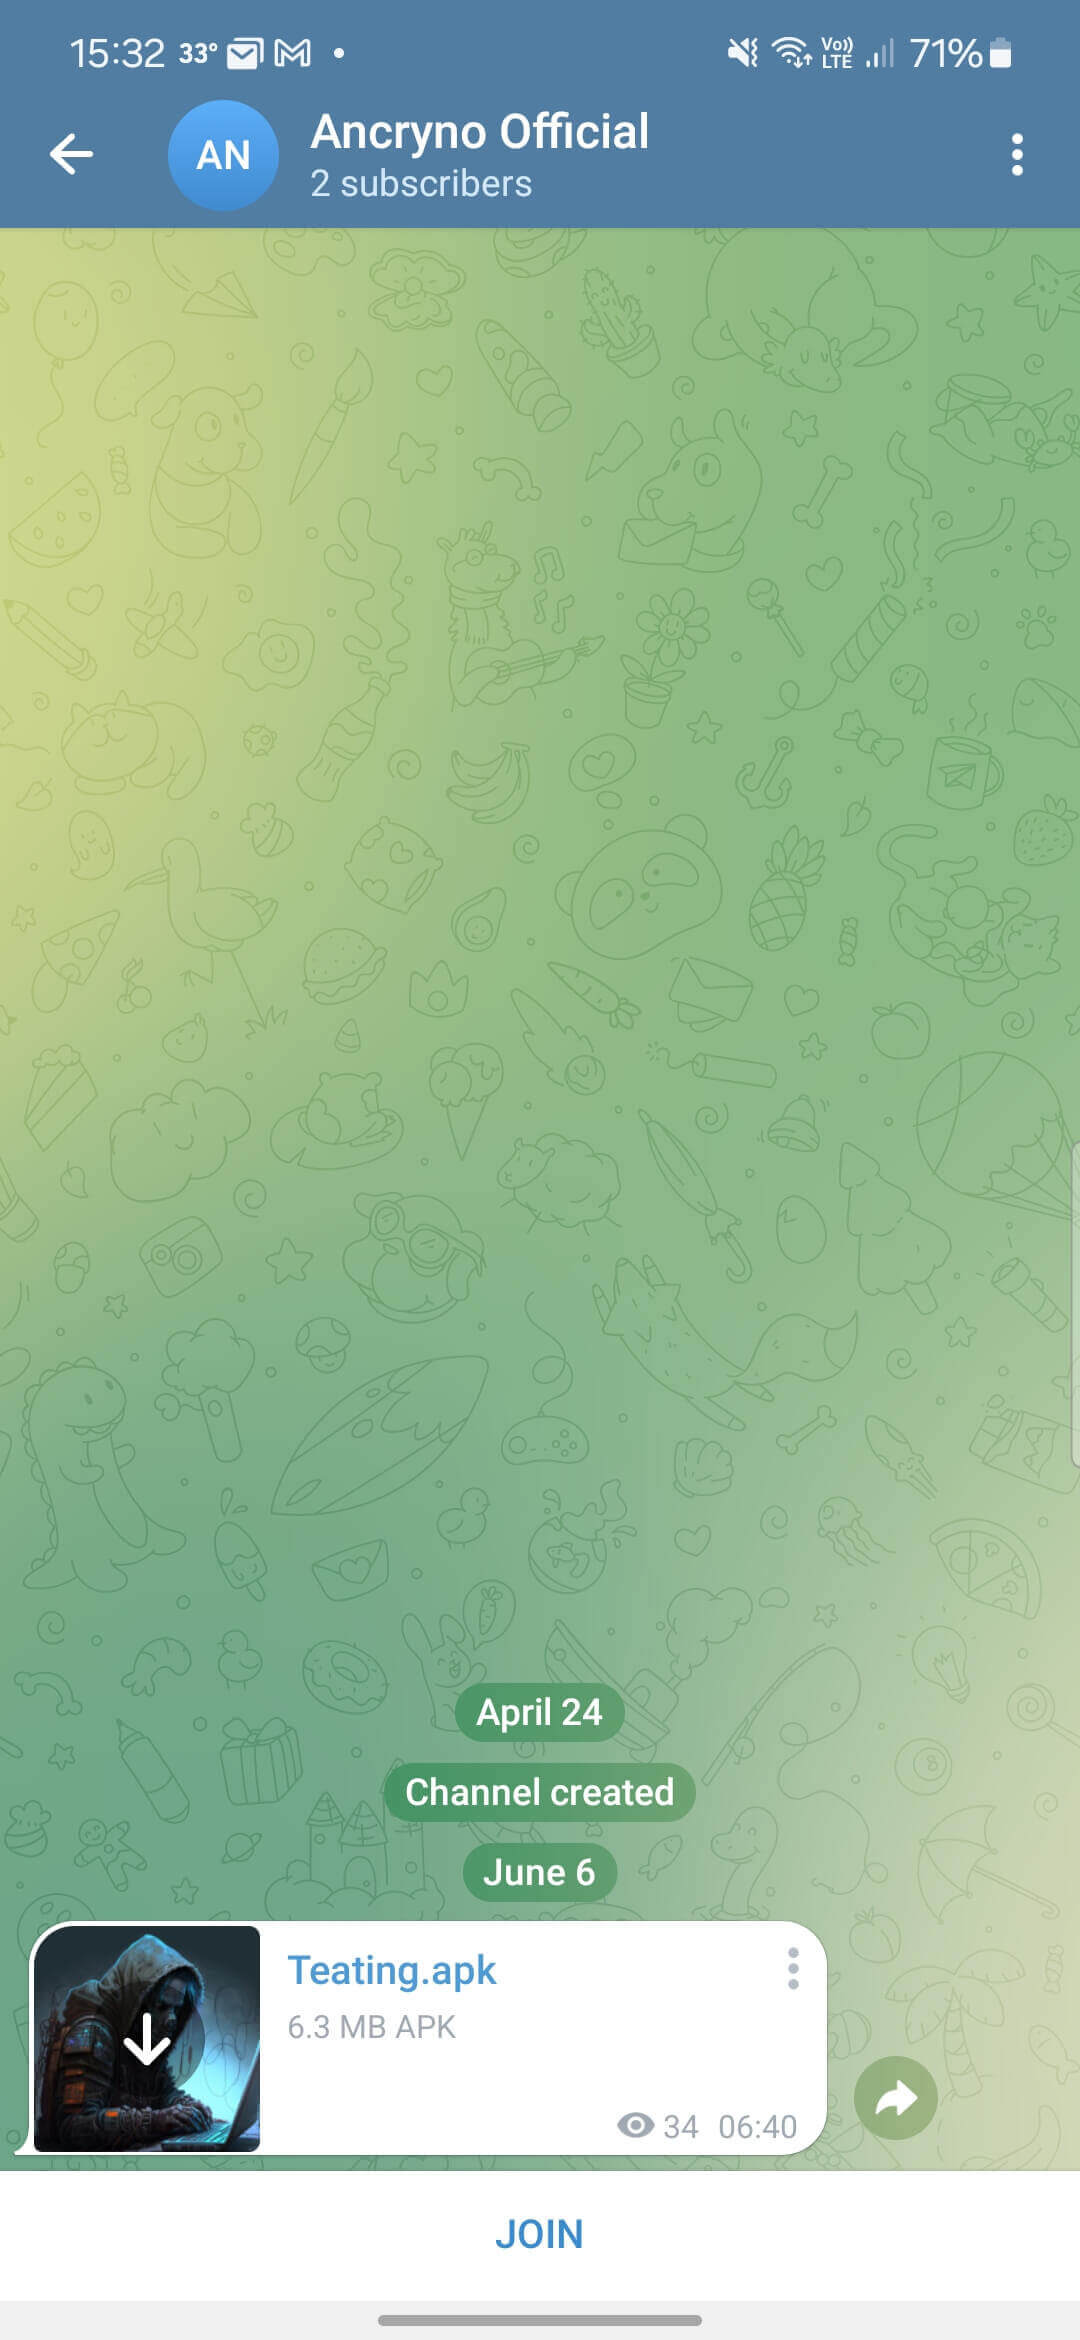
En la publicación, el vendedor muestra capturas de pantalla y un video en el que se prueba el exploit en un canal público de Telegram. Pudimos identificar el canal en cuestión donde el exploit todavía estaba disponible. Así que pudimos conseguir la carga útil y probarla nosotros mismos.
análisis
Nuestro análisis del exploit encontró que funciona en las versiones 10.14.4 y anteriores de Telegram. Sospechamos que la carga útil específica probablemente se creó utilizando la API de Telegram, ya que permite a los desarrolladores cargar mediante programación archivos multimedia especialmente diseñados en chats o canales de Telegram.
El exploit parece basarse en la capacidad del actor de la amenaza para crear una carga útil que muestra una aplicación de Android como una vista previa multimedia en lugar de un archivo adjunto binario. Una vez que la carga maliciosa se comparte en el chat, aparece como un vídeo de 30 segundos (Figura 3).
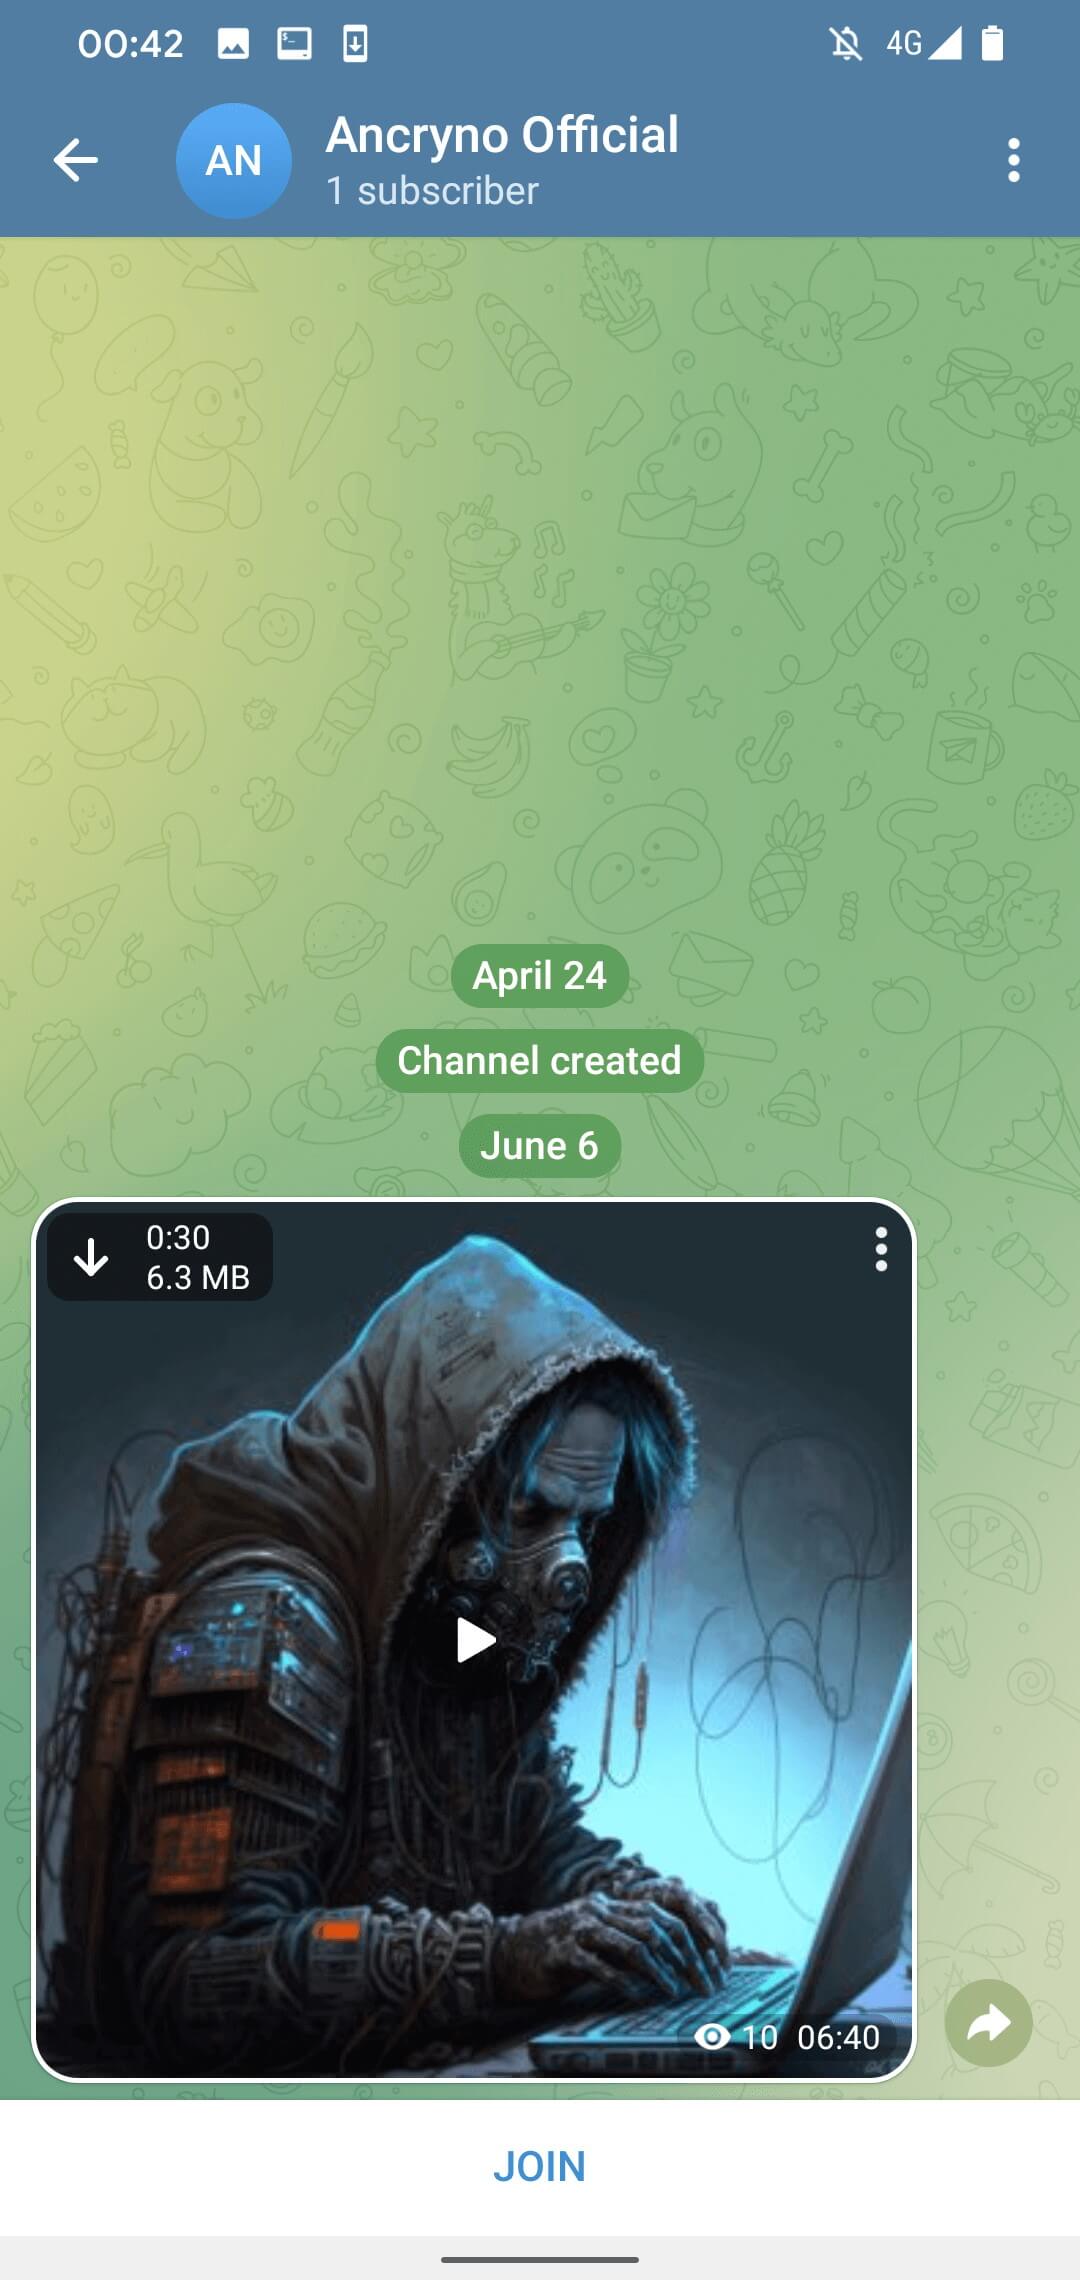
De forma predeterminada, los archivos multimedia recibidos a través de Telegram están configurados para descargarse automáticamente. Esto significa que los usuarios que tengan esta opción habilitada descargarán automáticamente la carga maliciosa tan pronto como abran la conversación en la que se compartió. La opción se puede desactivar manualmente, en cuyo caso la carga útil aún se puede descargar tocando el botón de descarga en la esquina superior izquierda del video aparente compartido, como se muestra en la Figura 3.
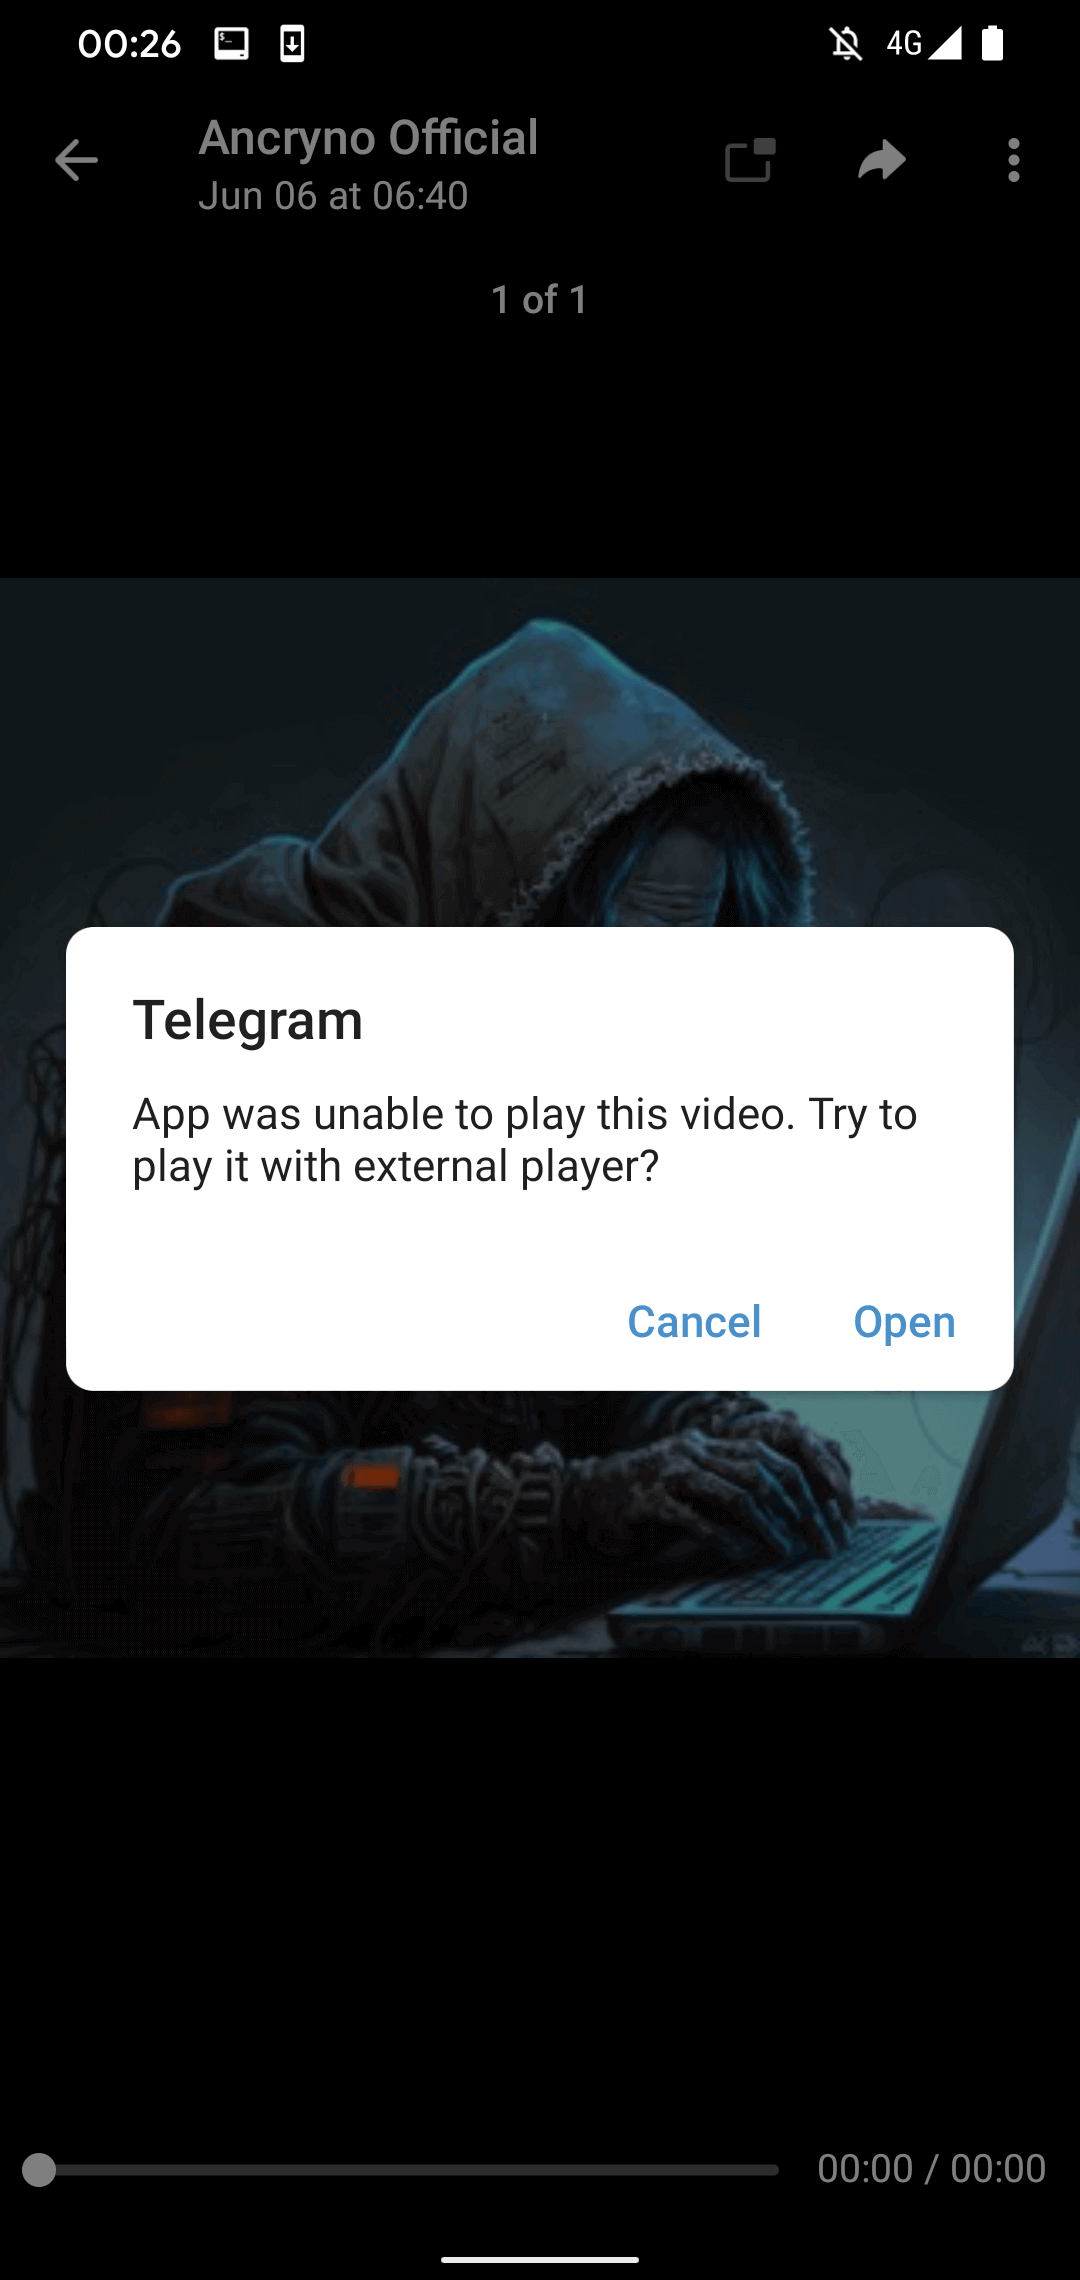
Cuando el usuario intenta reproducir el “video”, Telegram muestra un mensaje que no se puede reproducir y sugiere usar un reproductor externo (ver Figura 4). Esta es una advertencia original de Telegram que encontramos en el código fuente de la aplicación legítima de Telegram para Android. No fue creado ni distribuido por la carga maliciosa.
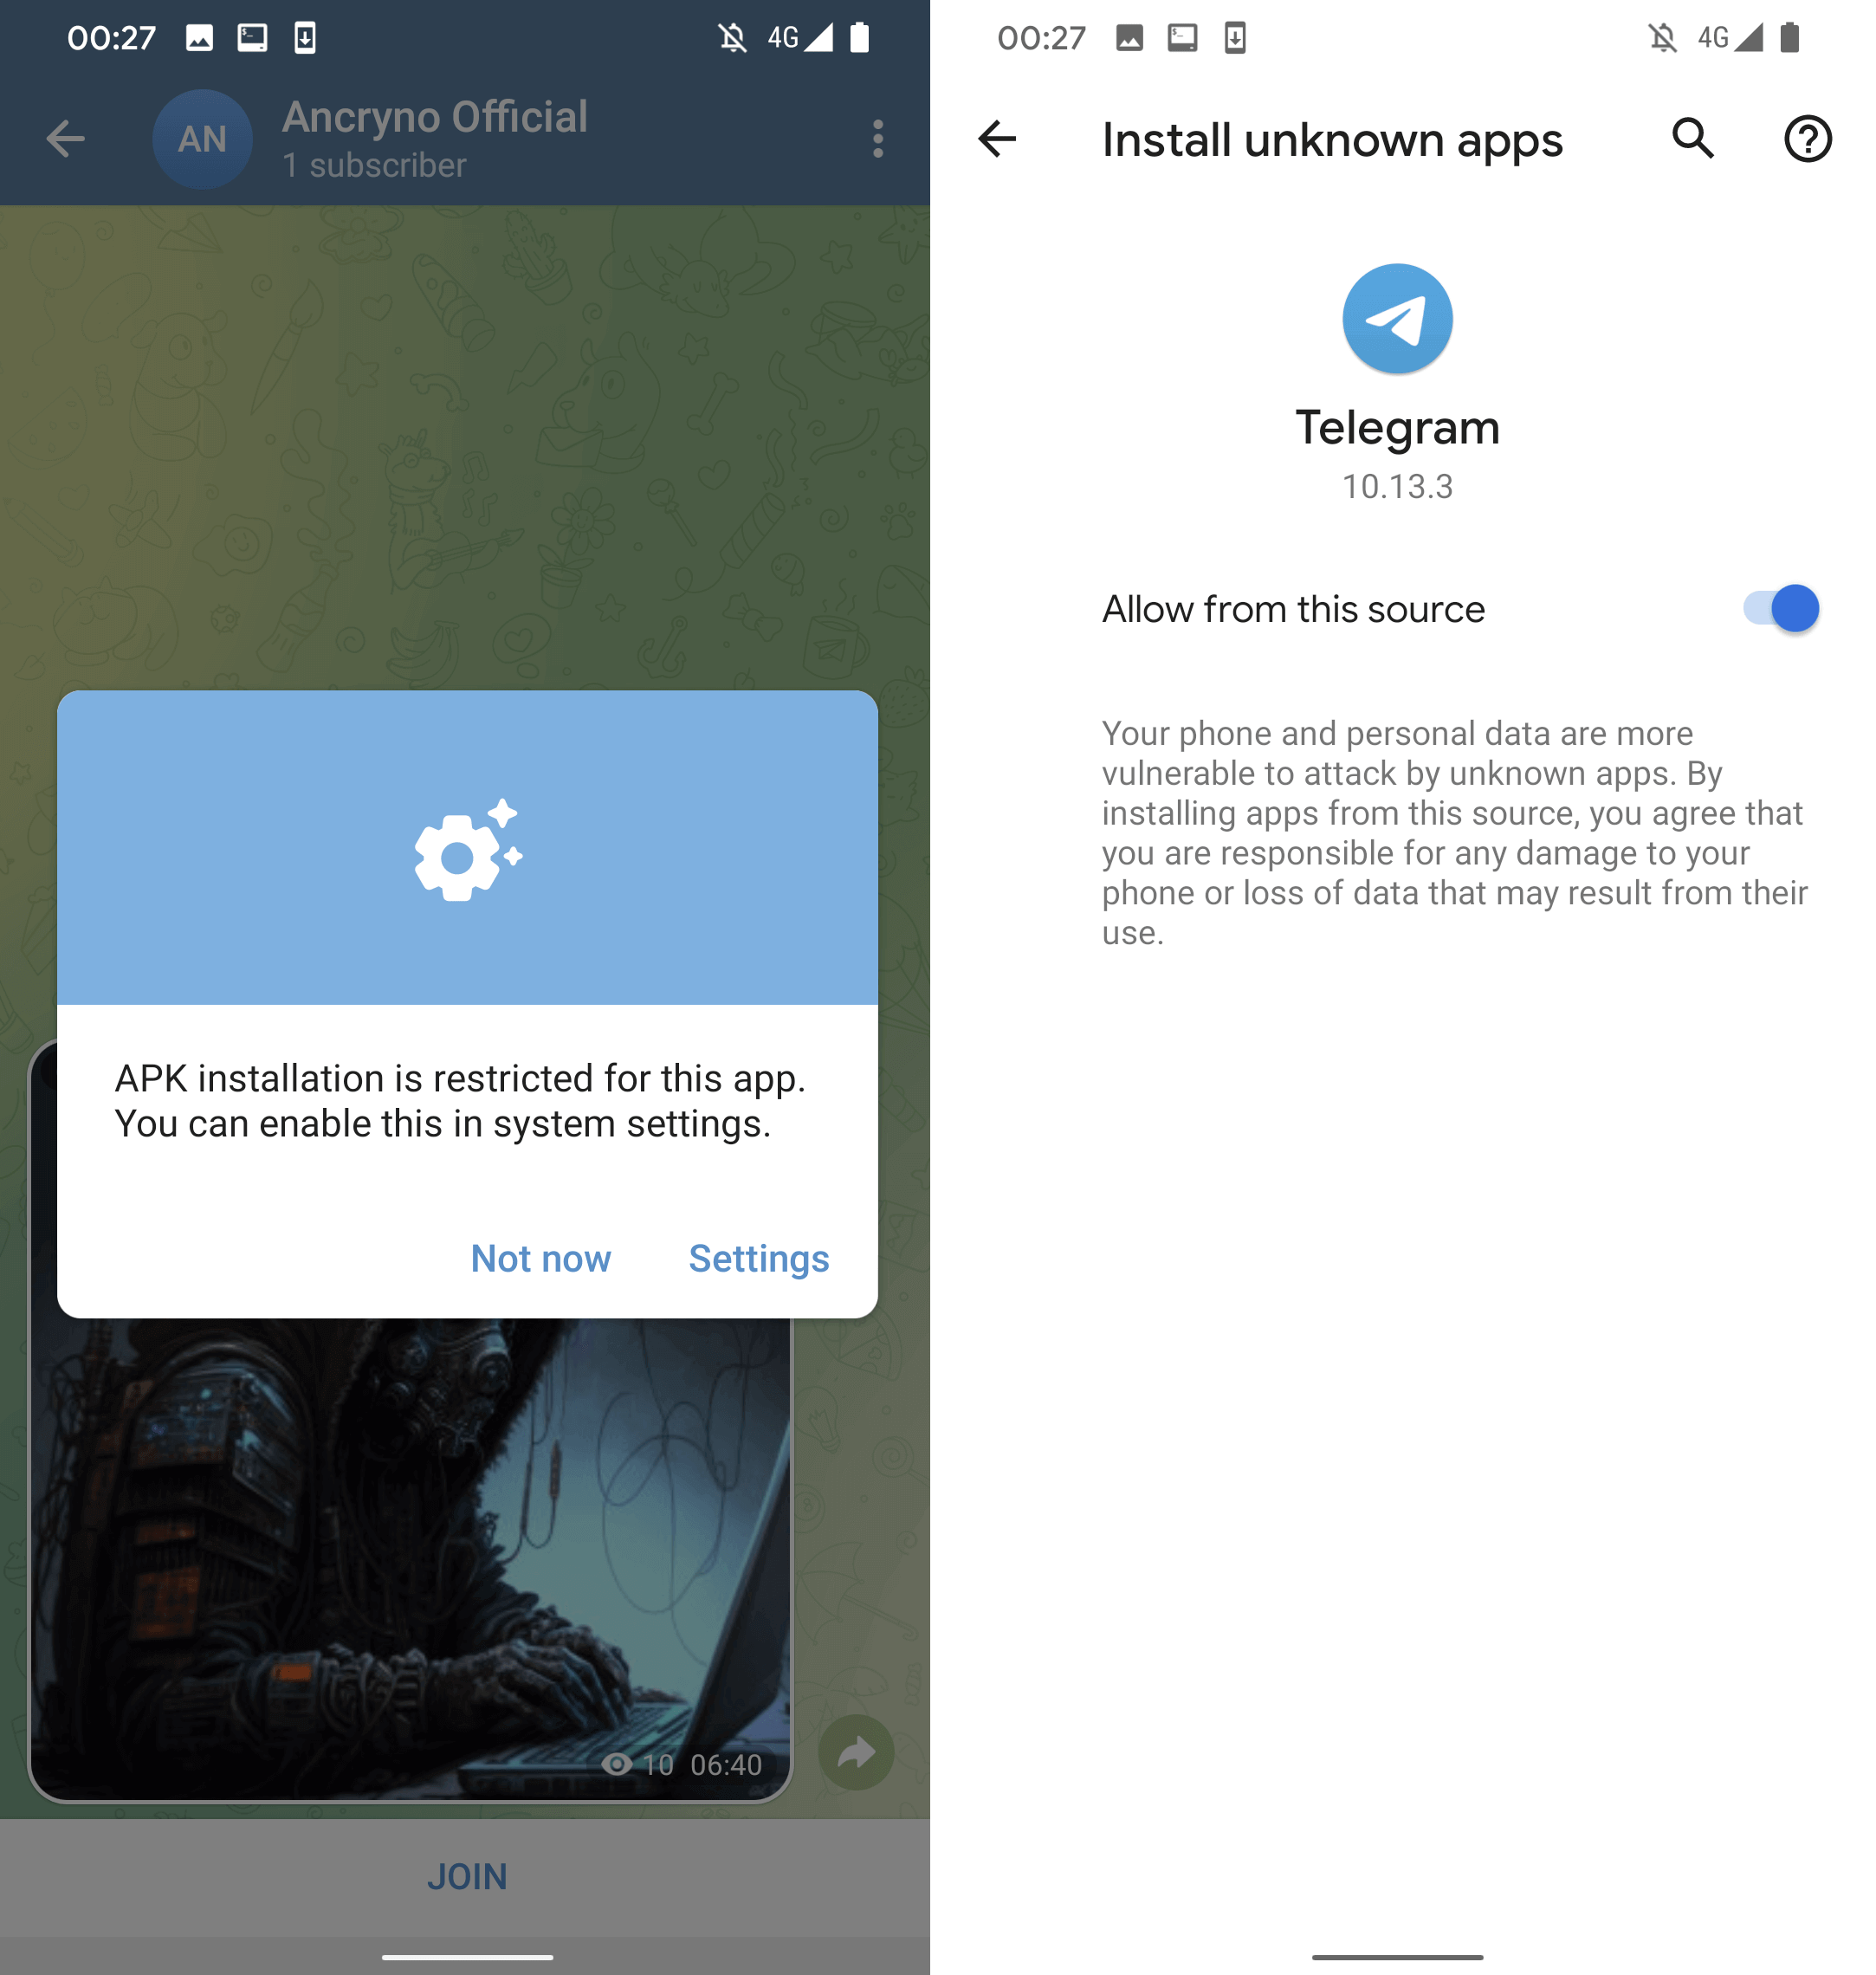
Sin embargo, cuando el usuario toca el botón «Abrir» en el mensaje mostrado, se le pide que instale una aplicación maliciosa disfrazada del reproductor externo antes mencionado. Como se muestra en la Figura 5, Telegram solicita al usuario que habilite la instalación de aplicaciones desconocidas antes de la instalación.
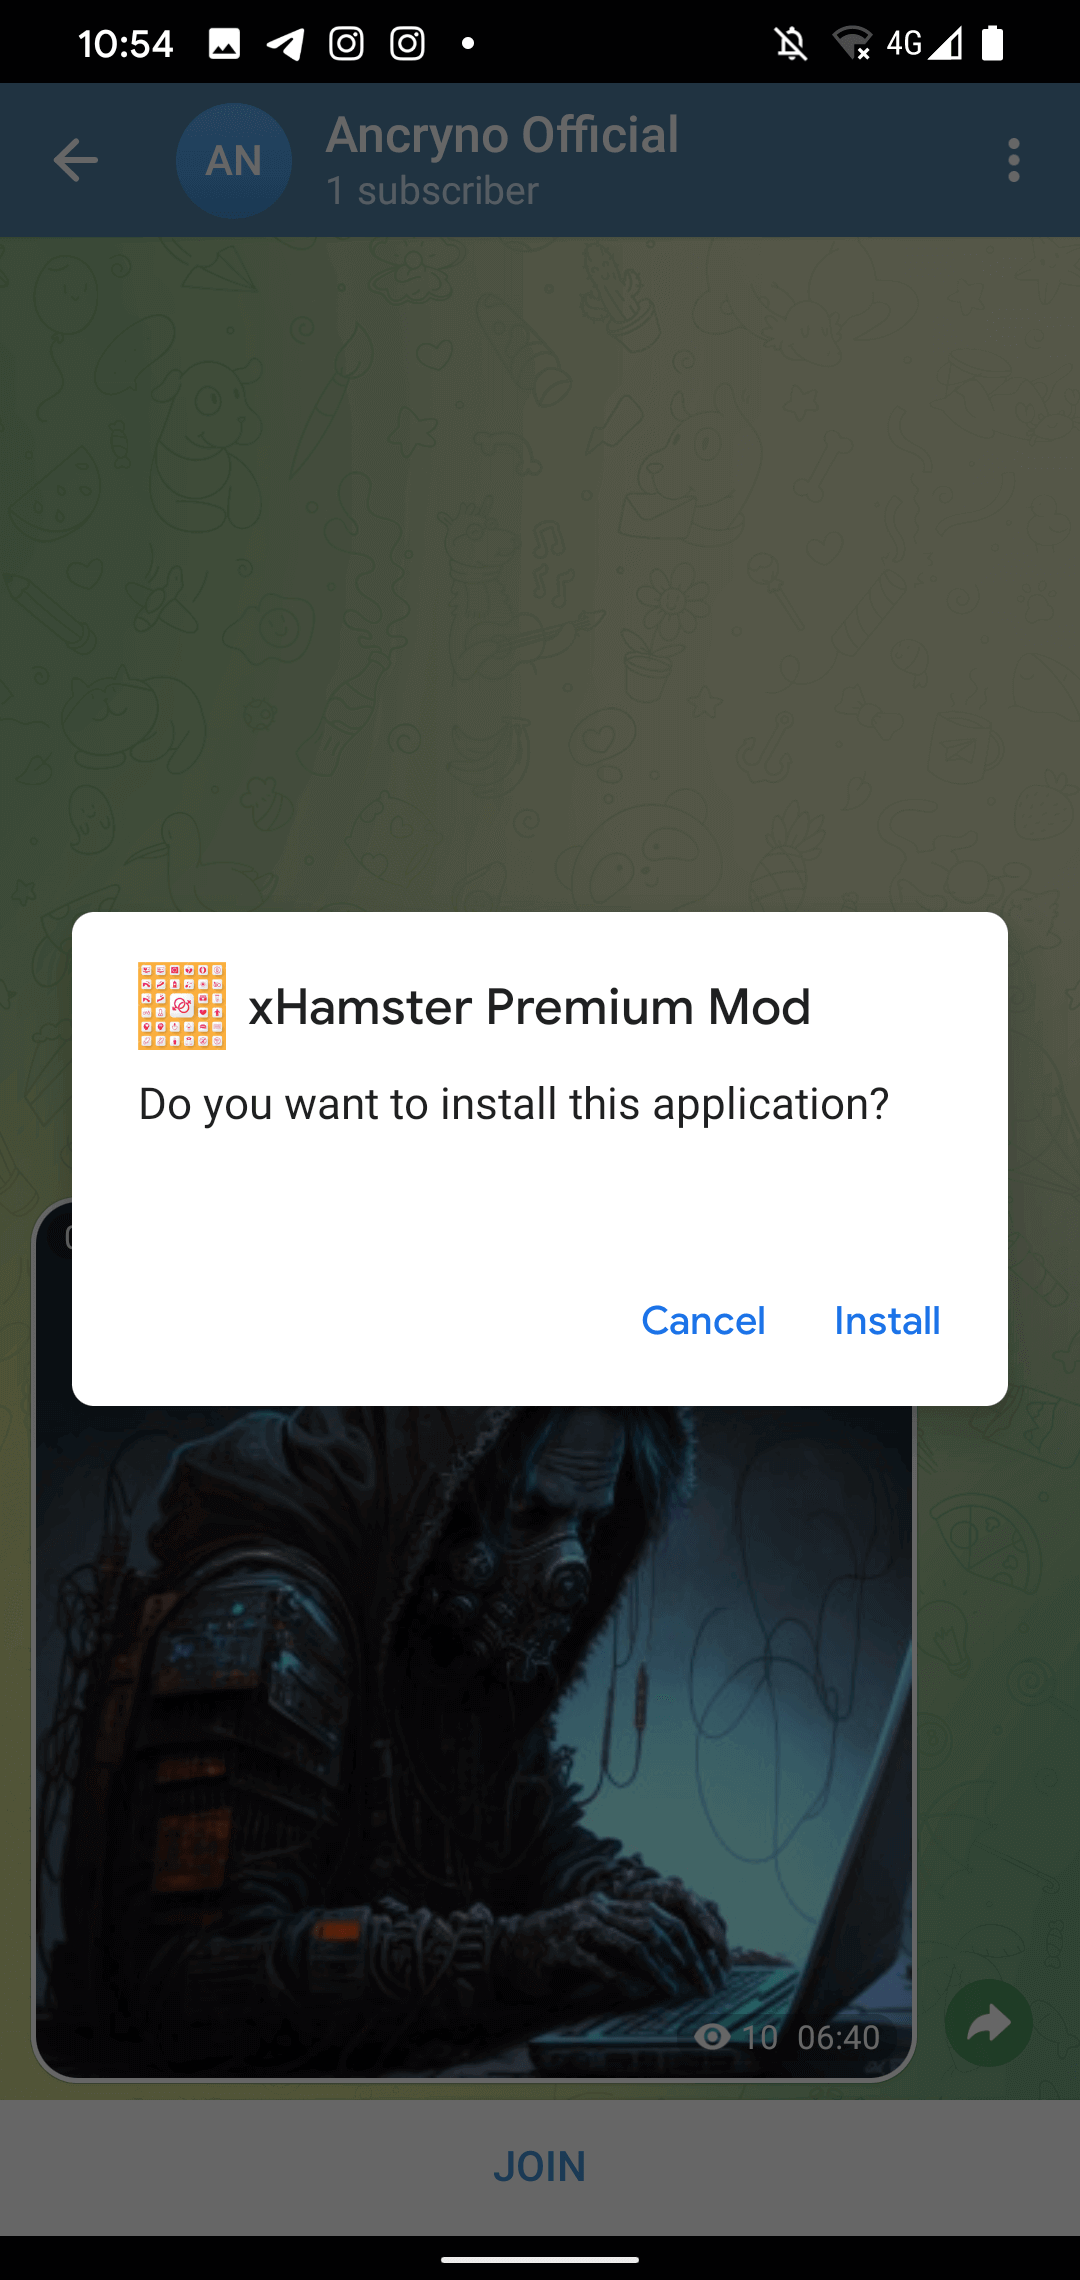
En este punto, la aplicación maliciosa en cuestión ya se ha descargado como un archivo de vídeo aparente, pero con la .apk Extensión. Curiosamente, es la naturaleza de la vulnerabilidad la que hace que el archivo compartido parezca un vídeo: la aplicación maliciosa real no ha sido modificada para hacerse pasar por un archivo multimedia, lo que sugiere que lo más probable es que se haya explotado el proceso de carga. Los requisitos de instalación de la aplicación maliciosa se pueden ver en la Figura 6.
Desafortunadamente, no pudimos replicar el exploit, solo pudimos examinar y verificar la muestra publicada por el vendedor.
Telegram web y escritorio
Aunque la carga útil se desarrolló exclusivamente para Telegram para Android, intentamos probar su comportamiento en otros clientes de Telegram. Probamos tanto el cliente web de Telegram como el cliente de escritorio de Telegram para Windows; como era de esperar, el exploit no funcionó en ninguno de los dos.
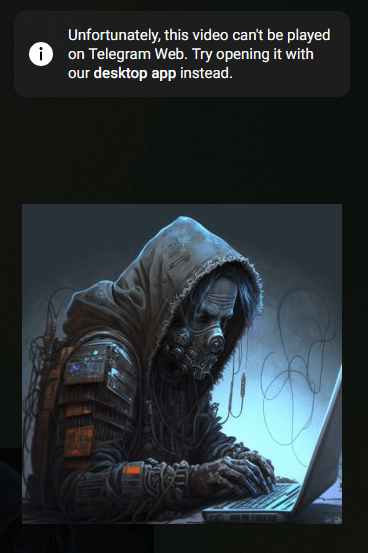
En el caso de Telegram Web, después de reproducir el “video”, el cliente mostró un mensaje de error pidiéndole que abriera el video con la aplicación de escritorio (consulte la Figura 7). Cuando descargué manualmente el archivo adjunto, el nombre y la extensión aparecieron de la siguiente manera: Teating.mp4. Aunque el archivo en sí era en realidad un binario ejecutable de Android (APK), el exploit no funcionó porque Telegram lo trató como un archivo MP4: para que tuviera éxito, el archivo adjunto tendría el .apk Renovación.
Algo muy similar ocurrió con el cliente de escritorio de Telegram para Windows: el archivo descargado tenía el nombre Teating.apk.mp4así que nuevamente era un binario APK con un .mp4 Extensión. Esto sugiere que incluso si un atacante crea un ejecutable de Windows que pueda usarse en lugar del APK de Android, aún así sería tratado como un archivo multimedia y el exploit no funcionaría.
actor de amenazas
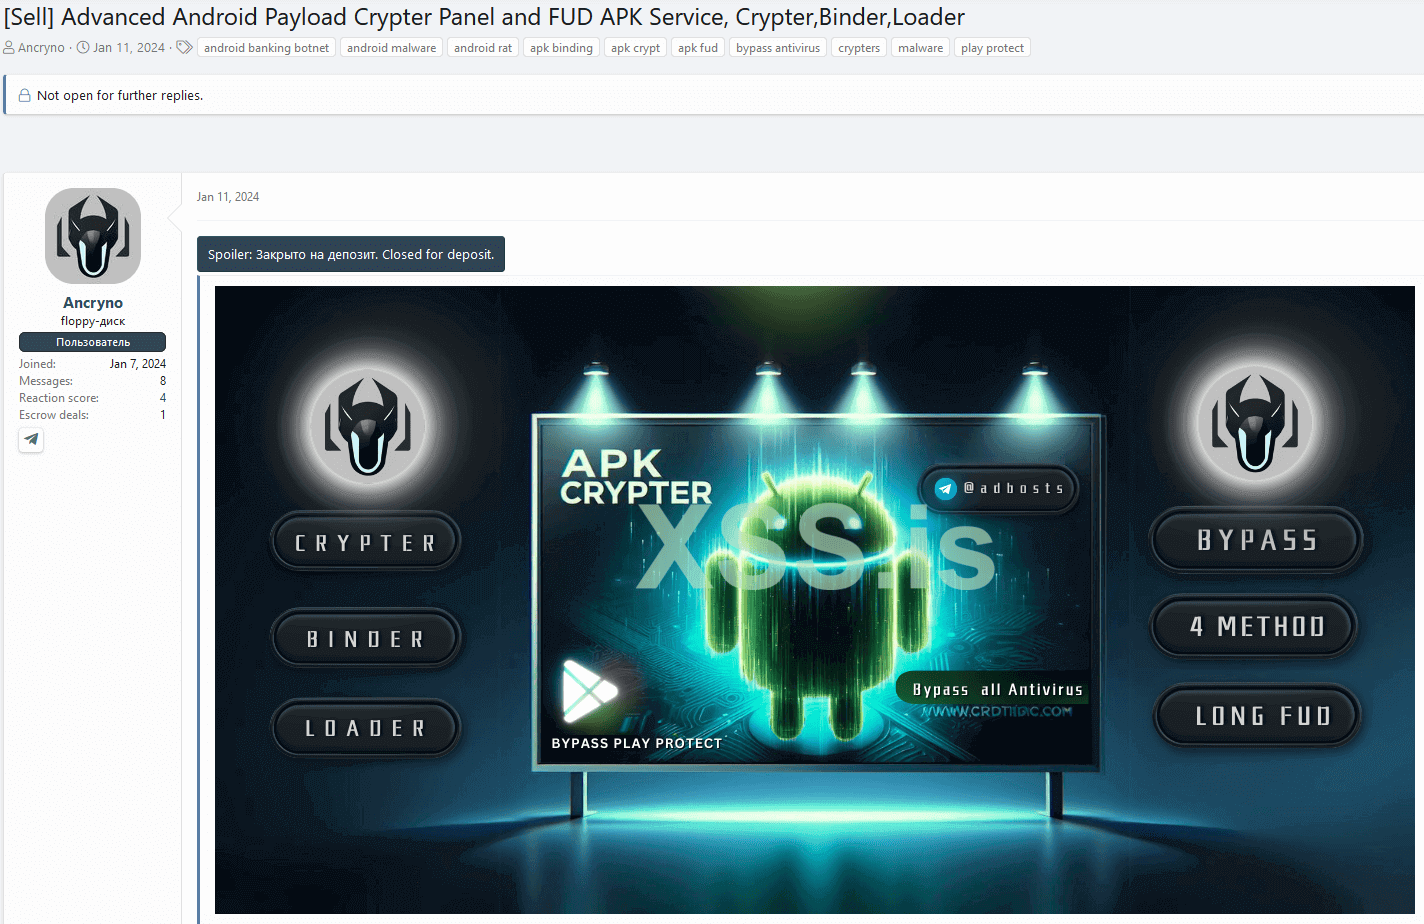
Aunque no sabemos mucho sobre el actor de amenazas, pudimos encontrar otro servicio sospechoso que ofrecen según el identificador de Telegram que el vendedor proporcionó en su publicación en el foro. Además del exploit, han estado utilizando el mismo foro clandestino para promocionar un criptográfico como servicio de Android desde el 11 de enero, que, según afirman, es completamente indetectable (FUD).th2024. La publicación del foro se puede ver en la Figura 8.
Informe de vulnerabilidad
Tras el descubrimiento de la vulnerabilidad EvilVideo el 26 de junioth2024, seguimos el nuestro política de divulgación coordinada y lo informó a Telegram, pero no recibió respuesta en ese momento. Informamos la vulnerabilidad nuevamente el 4 de julio.thy esta vez, Telegram nos contactó el mismo día para confirmar que su equipo estaba investigando EvilVideo. Solucionaron el problema y enviaron la versión 10.14.5 el 11 de julio.thy nos informó por correo electrónico.
La vulnerabilidad afectó a todas las versiones de Telegram para Android hasta la 10.14.4, pero se parchó a partir de la versión 10.14.5. Como comprobamos, la vista previa multimedia del chat ahora muestra correctamente que el archivo compartido es una aplicación (Figura 9) y no un vídeo.
Diploma
Descubrimos un exploit de día cero de Telegram para Android a la venta en un foro clandestino. La vulnerabilidad que explota permite enviar cargas útiles maliciosas que parecen archivos multimedia a través del chat de Telegram. Cuando un usuario intenta reproducir el supuesto vídeo, recibe un mensaje para instalar una aplicación externa que en realidad instala la carga maliciosa. Afortunadamente, la vulnerabilidad se solucionó el 11 de julio.th2024 después de que lo informamos a Telegram.
Si tiene alguna pregunta sobre nuestra investigación publicada en WeLiveSecurity, contáctenos en [email protected]ESET Research ofrece informes privados de inteligencia APT y fuentes de datos. Si tiene alguna pregunta sobre este servicio, visite Inteligencia de amenazas de ESET Página.
COI
Para obtener una lista completa de indicadores de compromiso (IoC) y ejemplos, consulte nuestro repositorio de GitHub.
archivos
|
SHA-1 |
Nombre del archivo |
reconocimiento |
Descripción |
|
F159886DCF9021F41EAA |
Teating.apk |
Android/Spy.SpyMax.T |
Carga útil de EvilVideo. |
red
|
IP |
dominio |
Proveedor de alojamiento |
Visto por primera vez |
detalles |
|
183.83.172[.]232 |
Infinityhackscharan. |
Sistema de cable de haz de administrador |
16 de julio de 2024 |
Servidor C&C de la carga útil de EvilVideo. |
Técnicas MITRE ATT&CK
Esta tabla fue creada con Versión 15 las técnicas móviles MITRE ATT&CK.
|
táctica |
IDENTIFICACIÓN |
Apellido |
Descripción |
|
Primer acceso |
Explotación para acceso inicial |
La vulnerabilidad EvilVideo puede ser aprovechada por malware de Android para obtener acceso inicial al dispositivo. |
|
|
ejecución |
Explotación para la ejecución del cliente. |
La vulnerabilidad EvilVideo engaña a la víctima para que instale una aplicación maliciosa disfrazada de archivo multimedia. |
Este contenido de ciberseguridad nos ha llegado de: Welivesecurity (protección de malware de ESET)
Podrás encontrar la noticia original en el siguiente enlace: https://www.welivesecurity.com/en/eset-research/cursed-tapes-exploiting-evilvideo-vulnerability-telegram-android/
write a shot sentence in spanish about who ESET, the Cybersecurity company»



