Tocar o no tocar: ¿Son más seguros los pagos NFC?
Las tarjetas de banda magnética causaron furor hace unos 20 años, pero su La seguridad era frágily el requisito de firmas a menudo agregaba una carga a las transacciones, sin mencionar que carecían de cifrado de datos, lo que los hacía vulnerables al robo y la clonación por parte de delincuentes.
Las sucesoras fueron las tarjetas basadas en chips que ofrecían más seguridad mediante el cifrado de datos. Estas tarjetas debían insertarse en terminales de pago (POS) y autenticarse con un PIN, lo que marcó un cambio hacia métodos de transacción más seguros. Desde el punto de vista de la seguridad, las tarjetas basadas en chip representaron un claro avance ya que requerían autenticación y ofrecían una mayor seguridad en la tarjeta debido al cifrado. Sin embargo, estas fueron las cartas. sigue siendo vulnerable a la clonación o al robo de informaciónaunque cometer esos delitos era más difícil que con las tarjetas con banda magnética.
El estándar NFC
La comunicación de campo cercano (NFC), una evolución de la identificación por radiofrecuencia (RFID), surgió como un nuevo estándar de pago en la segunda mitad de la década de 2010. Con esta tecnología, las tarjetas con chip originales se vuelven aún más útiles, ya que ya no es necesario insertarlas en terminales de pago y cajeros automáticos, sino que basta con tocar un dispositivo de pago con NFC para transferir dinero.
¿Qué puede ser un dispositivo de pago? Además de las tarjetas sin contacto, los teléfonos ahora también pueden utilizar esta función a través de servicios como: pago de manzana o pago de googlelo que le permite usar su teléfono para realizar pagos después de cargar los datos de su tarjeta en el servicio.
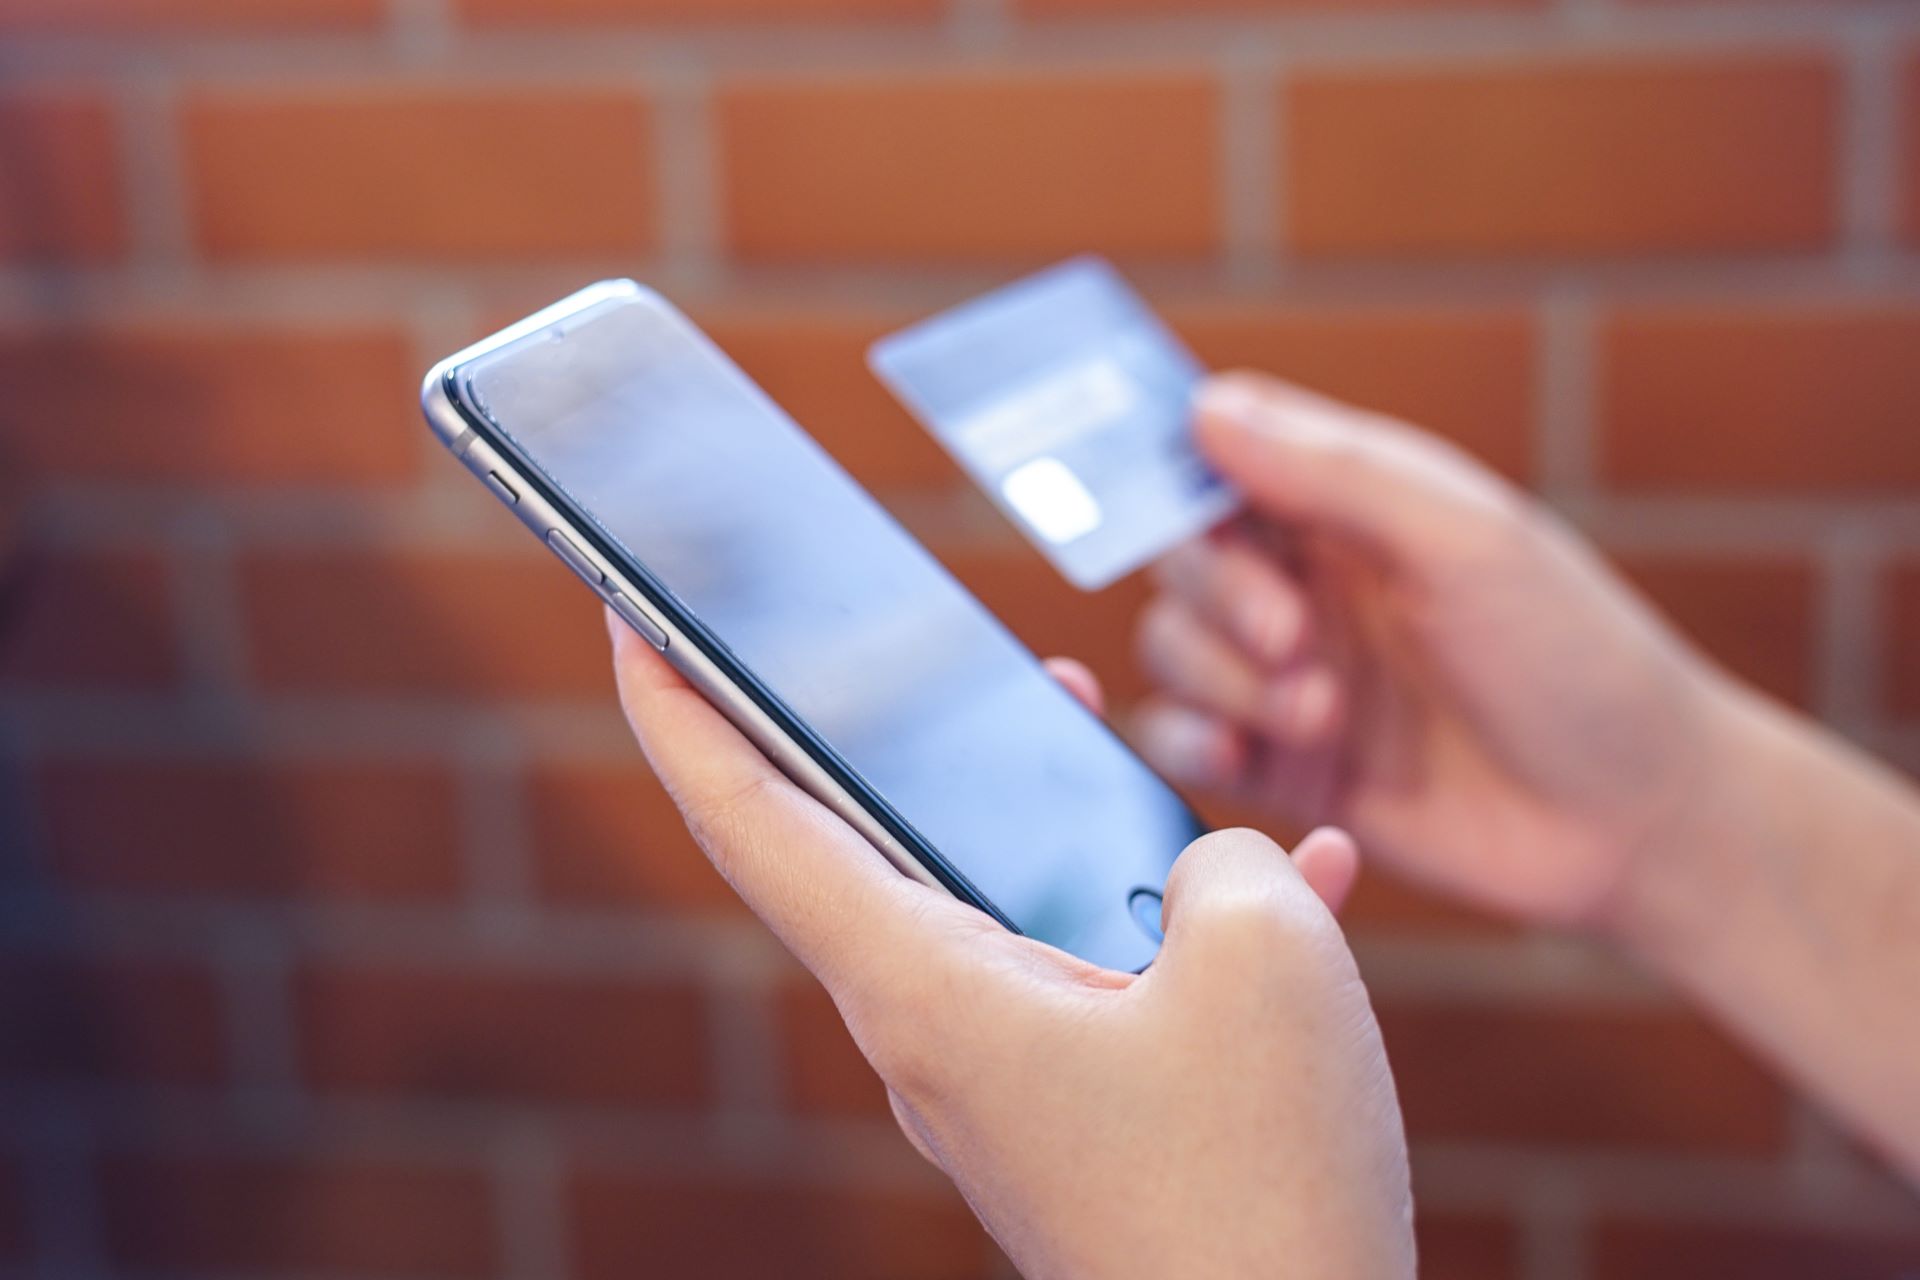
La tecnología NFC permite que tanto las tarjetas como los teléfonos sirvan como métodos de pago.
(Fuente: Shutterstock)
El proceso mediante el cual funcionan los pagos NFC funciona de manera muy similar a Bluetooth u otros sistemas de comunicación inalámbrica y utiliza ondas de radio para activar y verificar la información transmitida. Estos datos luego son decodificados por una antena. En concreto, en el caso de un pago, el terminal recibe información del teléfono, que luego procesa y aprueba para permitir la transacción.
Debido al muy corto alcance de NFC, no es adecuado para grandes transferencias de datos. A diferencia de Wi-Fi o Bluetooth, es más lento y requiere que los dos dispositivos que se comunican estén muy cerca. Esto tiene cierto parecido con las transferencias de archivos por infrarrojos del pasado, que funcionaban de manera similar, pero eran mucho menos convenientes y solo funcionaban la mitad del tiempo: había que ser muy preciso al colocar los teléfonos y los sensores tenían que casi tocarse entre sí ( aquí ). a manual antiguo presentación de la función).
¿Qué tan seguro es NFC?
Dado que su uso principal es permitir transacciones sin contacto, se podría suponer que debe ser completamente seguro, ¿verdad?
Eso es algo así. En comparación con otros métodos de comunicación inalámbrica, son mucho más difíciles de interceptar debido a la proximidad necesaria para que funcionen. Sin embargo, eso no significa que algunos no lo noten. Tipos de ciberataques.
Uno de los métodos de ataque más comunes en las comunicaciones inalámbricas es Ataques de intermediario (MITM).. Para que funcionen, debe haber una herramienta (dispositivo, sitio web falso, correos electrónicos) que intercepte la comunicación entre dos dispositivos/usuarios, luego descifre los datos necesarios y los reenvíe al atacante. Esta es una de las razones para usarlo. El WiFi público es muy peligroso; No se necesita mucho para configurar un punto de acceso falso con el mismo nombre que una empresa/ciudad, y dado que la gente quiere usarlos, un delincuente puede comprometer fácilmente las comunicaciones de los dispositivos que utilizan estos puntos de acceso.
¿Los ataques MITM son aplicables a NFC? De alguna manera. Si bien técnicamente es una amenaza, simplemente no es tan viable por varias razones. Para “rotear” la comunicación NFC, un lector primero debe acercarse mucho a la tarjeta/teléfono para leer los datos requeridos. En segundo lugar, el hacker también debe disponer de una herramienta especial para ello. Honestamente, sería mucho más fácil simplemente robar tu teléfono/tarjeta.
Las terminales de pago pueden verse comprometidas. Sin embargo, a diferencia del skimming de tarjetas normal, la comunicación NFC está cifrada y tokenizada, lo que significa que una tarjeta difícilmente se puede duplicar debido a la información oculta.
Sin embargo, no asuma que un oportunista no intentaría «empujarlo» para obtener los datos de su tarjeta. Ataques inalámbricos a llaves de coches Aunque actualmente existe una tecnología RFID similar a NFC, las tarjetas de crédito y los teléfonos todavía están en riesgo.
La seguridad no debe darse por sentada
Si bien es cierto que la tecnología NFC es más segura, especialmente cuando se trata de pagos, eso no significa que sea infalible, ya que los actores maliciosos pueden explotar fácilmente ciertas vulnerabilidades para obtener lo que quieren.
Por ejemplo, en 2021, un investigador demostró un ataque simplemente usando una aplicación de Android. «Saluda» a los cajeros automáticos habilitados para NFC para comprometerlos. Esto fue posible debido a ciertos errores de software en estas máquinas, lo que también puede ocurrir con otros tipos de terminales de pago.
Siempre habrá deficiencias en el sistema y brechas de seguridad, razón por la cual incluso las aseguradoras cibernéticas a menudo hacen hincapié en parchear las vulnerabilidades como un requisito previo para la cobertura del seguro.
Además, dado que los pagos NFC se basan fundamentalmente en la comodidad, no existe ninguna autenticación adicional (como un PIN) que requeriría, por ejemplo, una tarjeta normal con chip. Entonces, si alguien roba su tarjeta de crédito, puede realizar pagos fraudulentos fácilmente sin tener que ingresar un código (hasta una cierta cantidad) y, dependiendo de los límites de pago que establezca, las cantidades pueden ser bastante grandes.
Pagos telefónicos: ¿son más seguros?
Como se mencionó anteriormente, las funciones NFC también están presentes en los teléfonos. ¿Pero son más seguros? Dado que Apple Pay, Google Pay y otros requieren seguridad adicional en forma de PIN, huella digital, escaneo facial o cualquier otra cosa que pueda tener en su teléfono, en realidad existe cierta seguridad adicional. Además, ambos servicios de pago solo funcionan cuando están activados, por lo que hay menos posibilidades de que alguien simplemente inicie un pago por su parte con calma. Además, cuando utiliza Apple o Google Pay, la información de su cuenta no se transmite y, si pierde su dispositivo, es fácil hacerlo. Desactiva estos servicios de forma remota.
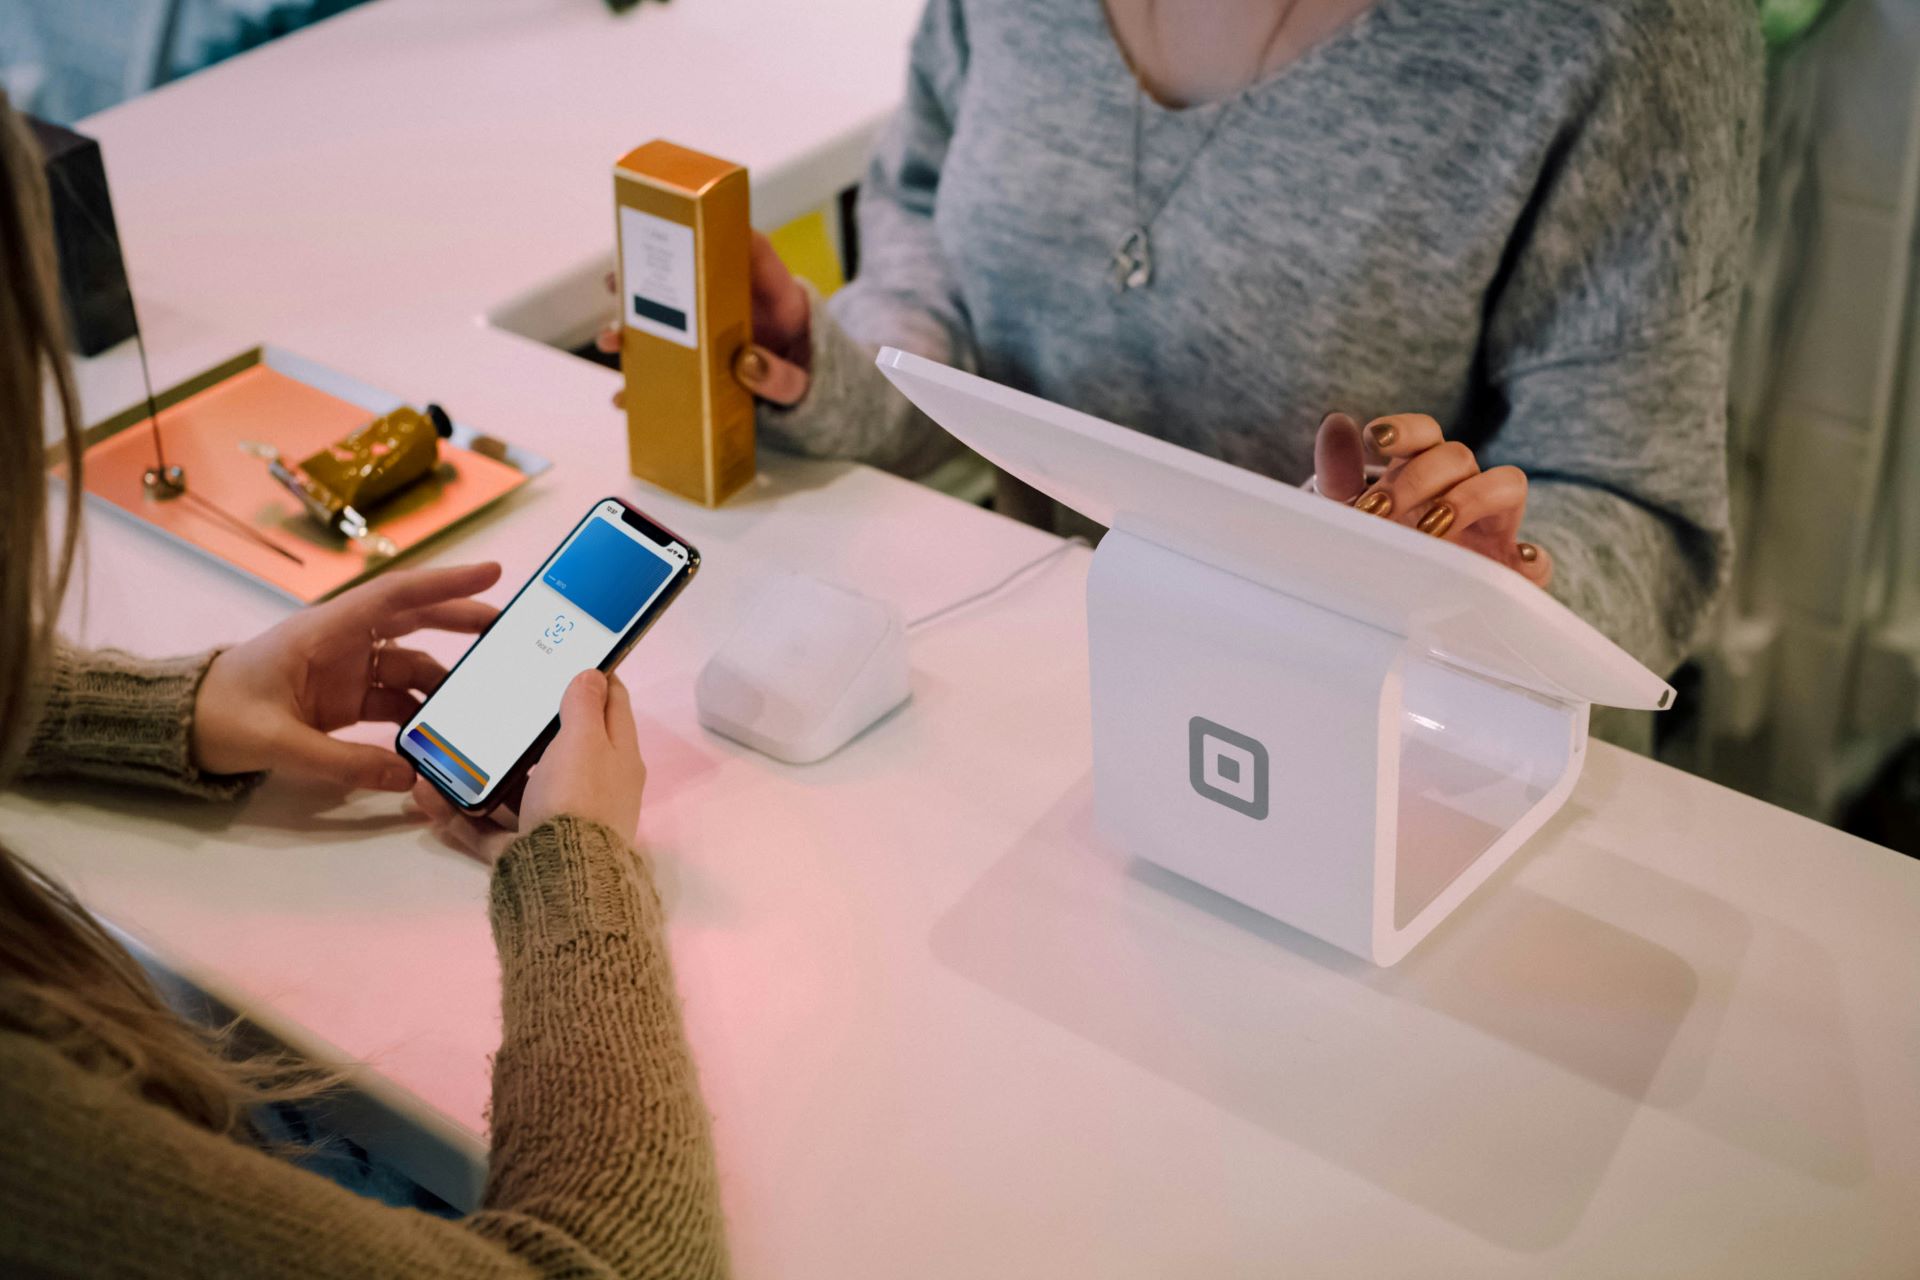
(Crédito: Christian Köpke En desempaquetar)
Si bien los relojes inteligentes son excelentes en muchos sentidos, permitir pagos a través de ellos puede ser problemático, especialmente debido a la falta de autenticación adicional más allá de un PIN corto para desbloquear el reloj. Se supone que el reloj en la muñeca del propietario sirve como forma de autenticación. Sin embargo, como los relojes pueden ser robados y a menudo solo están protegidos por un PIN de cuatro dígitos, es posible que este no siempre sea un método suficientemente seguro para las transacciones.
Cómo hacer que tu pago sin contacto sea más seguro
Para finalizar este artículo con una nota positiva, existen formas de hacer que sus pagos sin contacto sean más seguros. Así es cómo:
- Pruebe los bloqueadores RFID – Estos son tarjetas pequeñas o billeteras que crean una barrera entre su tarjeta y el mundo exterior, mitigando posibles ataques de robo.
- Establecer límites de pago bajos – Esto se puede hacer a través de su banco o su software, donde puede establecer un límite máximo en la cantidad que puede comprar mediante pagos sin contacto.
- pagar por telefono – Si bien estas aplicaciones pueden tener sus defectos, siguen siendo un poco más seguras que las tarjetas sin contacto gracias a los requisitos de autenticación adicionales.
- usar efectivo – Esto probablemente no necesite ninguna explicación. Sin embargo, es posible que le preocupe llevar grandes cantidades de dinero en su billetera, que también pueden ser robadas.
- Saltar los relojes inteligentes – Permitir pagos en relojes inteligentes podría plantear problemas potenciales debido a una menor seguridad.
- Obtener un mapa de viaje – Si le preocupan los pagos exprés, obtenga una tarjeta de recarga si es posible en lugar de utilizar su propia tarjeta de crédito/teléfono como método de pago de los billetes.
Y estos son sólo algunos de los métodos que puede utilizar para hacer que los pagos sean más seguros. Por supuesto, ninguna solución de seguridad puede ofrecerle una garantía del 100%, pero incluso medidas pequeñas y sencillas pueden contribuir en gran medida a reducir las posibilidades de sufrir un accidente.
Antes de que te vayas: Aplicaciones de pago móvil: cómo estar seguro al pagar con el móvil
Hemos recibido este contenido de ciberseguridad de: Welivesecurity (blog de ESET sobre amenazas de seguridad)
Llegarás a la noticia original en el enlace que sigue: https://www.welivesecurity.com/en/cybersecurity/to-tap-or-not-to-tap-are-nfc-payments-safer/





